 BTC
 ZEC
Alloc Init提出“Shielded Bitcoin”方案:无需软分叉即可为比特币引入Zcash式隐私转账
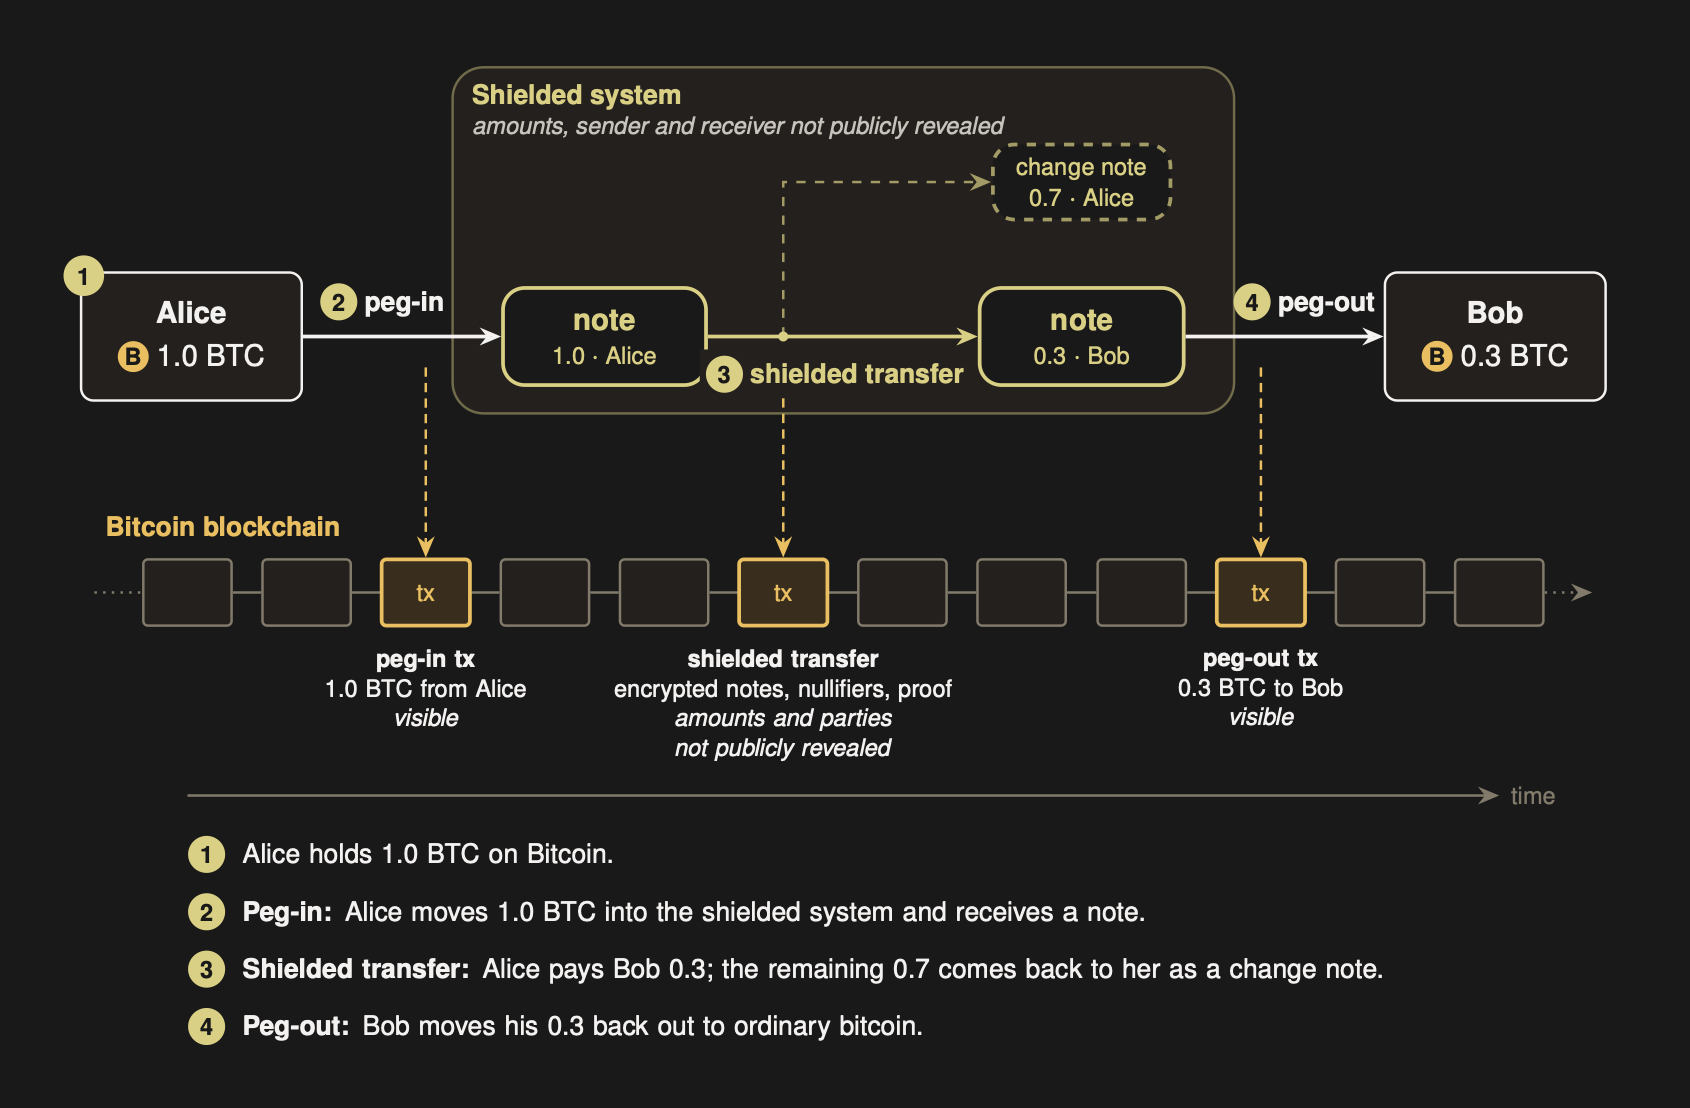
密码学研究公司Alloc Init的研究人员提出了一种系统,旨在无需进行软分叉的情况下,将Zcash式的隐私转账功能引入比特币。该提案名为“Shielded Bitcoin”,利用加密票据和零知识证明来隐藏交易金额、发送方、接收方以及与前序已花费资金的关联。该论文由Clara Shikhelman、Mikhail Komarov和Aleksei Moskvin于周四发表。
该提案为比特币用户提供了增强隐私保护的潜在路径,而无需对基础协议进行共识层面的更改。研究人员指出,与其让矿工强制执行隐私协议,“Shielded Bitcoin”将把比特币作为一种“中立的发布和排序层”。随后,称为索引器(indexers)的独立软件将验证零知识证明,检查资金是否被双重花费,并重建隐私系统的状态。
“Shielded Bitcoin”的设计明确借鉴了Zcash的架构。研究人员表示,它同样使用加密票据、标记票据已花费的公开空值化器(public nullifiers),以及证明交易有效的零知识证明。与Zcash不同,“Shielded Bitcoin”不会运行自己的区块链或共识机制。
市场反应不一
开发者Vadim Zavodi在X平台上对该提案提出了批评,他认为Zcash已经实现了大部分隐私堆栈技术。他质疑新启动的系统初期能提供多少隐私保护,理由是新的隐私池在起步阶段缺乏Zcash多年来积累的用户匿名集。
“隐私是群体的函数。Zcash拥有经过多年构建的真实隐私池,”他写道。“全新的元协议从零开始,因此你的第一次隐私转账仅隐藏在‘一人’的群体中。”
在解释该提案的配套文章中,“Shielded Bitcoin”的研究人员承认了类似的局限性,指出大额存款并不会自动形成大的匿名集。他们表示,如果少数参与者创建了大部分票据,或者钱包表现出独特的行为模式,观察者仍可能缩小交易之间的关联范围。
后量子密码学公司Pauli Group创始人Pierre-Luc Dallaire-Demers提出了另一个问题,认为该构建方式虽然有趣,但“完全不具备抗量子能力”。Dallaire-Demers后来表示,他正在探索完全后量子版本的可能形态,前提是比特币最终采用后量子签名方案。
Zerocash论文合著者兼StarkWare首席执行官Eli Ben-Sasson对该提案的方向表示更为支持。针对Alloc Init的公告,Ben-Sasson表示,Zerocash论文(早于Zcash)背后的原始意图就是将隐私性带入比特币。
Ben-Sasson表示,他尚未阅读“Shielded Bitcoin”的论文,但他希望看到通过零知识证明实现隐私和可扩展性的愿景在比特币的基础层得以实现。


















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注