 ADA
 BCH
 BTC
 DOGE
 ETC
 ETH
 LTC
 SOL
 VET
 XMR
区块链共识机制详解:工作量证明与权益证明
每个区块链都必须解决一个基本问题。你可以这样理解:全球数千台计算机各自保存着同一本分类账的副本,且没有任何一台计算机向能够裁决纠纷的“老板”汇报。那么,它们如何就哪些交易是真实的、以及这些交易发生的先后顺序达成一致呢?
这就是共识机制的任务。工作量证明(Proof-of-Work, PoW)和权益证明(Proof-of-Stake, PoS)是对此问题的两种最常见的解答,理解它们之间的差异是理解加密货币底层运作原理的最快途径。
工作量证明是最原始的方法,至今仍在保障比特币的安全。权益证明则较新,目前运行着以太坊、卡达诺、索拉纳以及过去几年推出的大多数大型区块链。下文将详细介绍每种机制的工作原理、相互对比、以太坊从一种机制切换到另一种机制时发生的情况,以及其他值得了解的几种共识方法。
为什么区块链需要共识机制?
想象一下一本共享笔记本,成千上万陌生人都有权在上面书写,但没有老师站在他们身后检查工作。如果没有关于谁有权添加下一个条目、以及其他人如何确认其正确的公认规则,这本笔记本很快就会充斥着相互冲突且不可信的条目。
共识机制就是这条规则。它决定谁有权将下一页(称为区块)添加到分类账中,并让其他人轻松检查新页面是否符合规则。如果没有它,网络可能会分裂成两个竞争性的“真相”版本,这被称为硬分叉。
什么是工作量证明(PoW)?
工作量证明比加密货币本身更古老。研究人员辛西娅·德沃克(Cynthia Dwork)和莫尼·纳奥尔(Moni Naor)早在1993年就提出了这一概念,作为对抗电子邮件垃圾邮件的一种手段。其思路很简单:在发送电子邮件之前,让发送者的计算机完成一小部分繁重的工作。发送一封电子邮件不成问题,但突然要发送一百万封垃圾邮件则会变得太慢且成本过高,从而令人却步。计算机科学家亚当·贝克(Adam Back)后来将此理念构建为一个名为Hashcash的实际工具,“工作量证明”这一名称则由马库斯·雅各布森(Markus Jakobsson)和阿里·尤尔斯(Ari Juels)在1999年提出。
比特币创始人中本聪在2009年借用了这一相同理念,并将其转化为驱动比特币运行的引擎。这次发布通常被视为工作量证明首次在实际世界中用于保障区块链安全,而不仅仅是为了对抗垃圾邮件。
工作量证明是如何工作的?
可以将工作量证明视为一场以电力为入场费的竞赛。新的比特币交易停留在等待室(称为内存池 mempool)中,直到矿工将它们打包成一个候选区块。为了让该区块被接受到区块链上,矿工的计算机必须反复猜测一个数学难题,直到偶然找到一个符合网络规则的解。没有巧妙的捷径,只有纯粹的算力猜测。谁先解开谜题,谁就有资格添加该区块并获得奖励,包括新创建的比特币以及区块内交易的手续费。
比特币大约每两周自动调整一次谜题的难度,以确保无论投入网络的总算力多少,大约每十分钟就会生成一个新区块。一旦一个区块上方堆叠了足够多的后续区块,想要回溯并更改它就几乎不可能了,因为有人必须重新完成所有的计算工作,且速度要比全网其他参与者加起来还要快。
最后这一点也是工作量证明具有安全性的原因。要作弊系统(例如通过双重支付同一枚硬币),攻击者需要控制网络上超过一半的算力,而对于像比特币这样规模的链来说,这意味着数十亿美元的硬件和电力成本。正是这个高昂的成本使得大型PoW网络免受此类攻击,尽管那些总算力较小的小型PoW代币仍然更加脆弱。
工作量证明的优缺点
做得好的方面:
- 攻击像比特币这样的大型网络,其成本远高于任何现实可行的收益,从而保障了安全性。
- 矿工通过新发行的硬币和交易费用直接获得为其投入的算力的报酬。
- 任何人只要有合适的设备,就可以随时开始或停止挖矿,无需任何人的许可。
面临的挑战:
- 作为矿工进行竞争需要专用且昂贵的硬件,这往往导致挖矿活动集中在资金雄厚的大型运营商手中,而非个人。
- 所有这些计算产生了实际的电费账单。替代金融中心(Cambridge Centre for Alternative Finance)估计,比特币的年用电量达到数万兆瓦时,大致相当于一个中等规模国家一年的用电量,这也是针对PoW的主要环境批评目标。
- 随着像比特币这样供应量固定的硬币接近其最大供应量,挖矿区块的奖励不断缩小,因此矿工必须越来越依赖交易费用才能在长期内保持盈利。
什么是权益证明(PoS)?
权益证明用金融竞赛取代了算力竞赛。验证者不再燃烧电力来赢得添加区块的权利,而是拿出网络自身货币的一部分作为押金,称为质押(Stake)。网络随后选择一名验证者来提议下一个区块,通常给予更大的质押更好的中奖几率,尽管大多数网络也会引入一些随机性,以防止最大持有者每次都获胜。如果被选中并诚实履行职责,验证者将获得新硬币和交易费用。如果被发现作弊或频繁离线,许多网络将扣除部分质押押金作为惩罚。
由于没有人竞相解决谜题,权益证明避开了挖矿带来的巨额能源账单。它还向更多人敞开了大门,因为运行验证者主要只需要满足硬币存款要求并保持计算机在线,而不需要购买装满专用挖矿机的仓库。
权益证明实际上是如何工作的?
具体规则因网络而异,但基本理念是相同的。某人可以运行自己的验证者,这通常意味着锁定大量硬币并全天候保持软件在线;或者他们可以将硬币委托给其他人的验证者,在不自行进行技术工作的情况下分享奖励。这种通过质押池进行的第二种选择,使较小的硬币持有者能够在不单独满足网络全额存款要求的情况下参与进来。
一些网络增加了额外的保护层。例如,一组随机的验证者可能被分配去检查一个区块,但在检查完成之前,他们不知道组内还有谁,这使得验证者更难串通作弊。违反规则,无论是由于过于频繁地离线还是试图批准同一区块的两个冲突版本,通常会导致验证者损失部分质押硬币,这给了每个人公平竞争的真实理由。
一个缺点是,质押的硬币通常会被锁定一段固定时间,在此期间不能花费或交易。这意味着质押者可能会看着硬币价格下跌却无法卖出,直到锁定期结束。这个问题正是流动性质押存在的原因。某些平台会发放代表锁定质押的单独代币,以便即使原始硬币仍处于锁定状态,也可以进行交易。
权益证明的优缺点
做得好的方面:
- 它使用的能量仅为工作量证明的一小部分,因为没有需要赢得的算力竞赛。
- 运行验证者不需要专用的挖矿硬件,只需满足硬币存款要求并保持在线,这降低了入门门槛。
- 设计良好的PoS网络往往能更平滑地扩展,因为添加区块不依赖于在网络中超越所有竞争对手的算力。
面临的挑战:
- 财富可能集中权力。持有大量代币供应量的验证者或小团体,最终可能对哪些区块获得批准以及网络治理投票产生不成比例的影响力。
- 一些研究人员认为,与工作量证明网络相比,权益证明网络可能更容易受到攻击,因为攻击成本是质押的硬币而非物理硬件和电力,尽管这仍有争议,且高度依赖于特定网络的设计。
- 锁定的质押意味着资金被占用,且质押者在等待解锁期间仍承担硬币价格下跌的风险。
- 权益证明必须特别防范所谓的“无利害关系”(nothing-at-stake)问题,即验证者同时支持多个区块链版本时损失较小,因为不存在矿工在硬件和电力上的沉没成本等效物。大多数现代PoS网络通过在协议中内置惩罚措施来解决这一问题。
工作量证明 vs 权益证明:并列对比
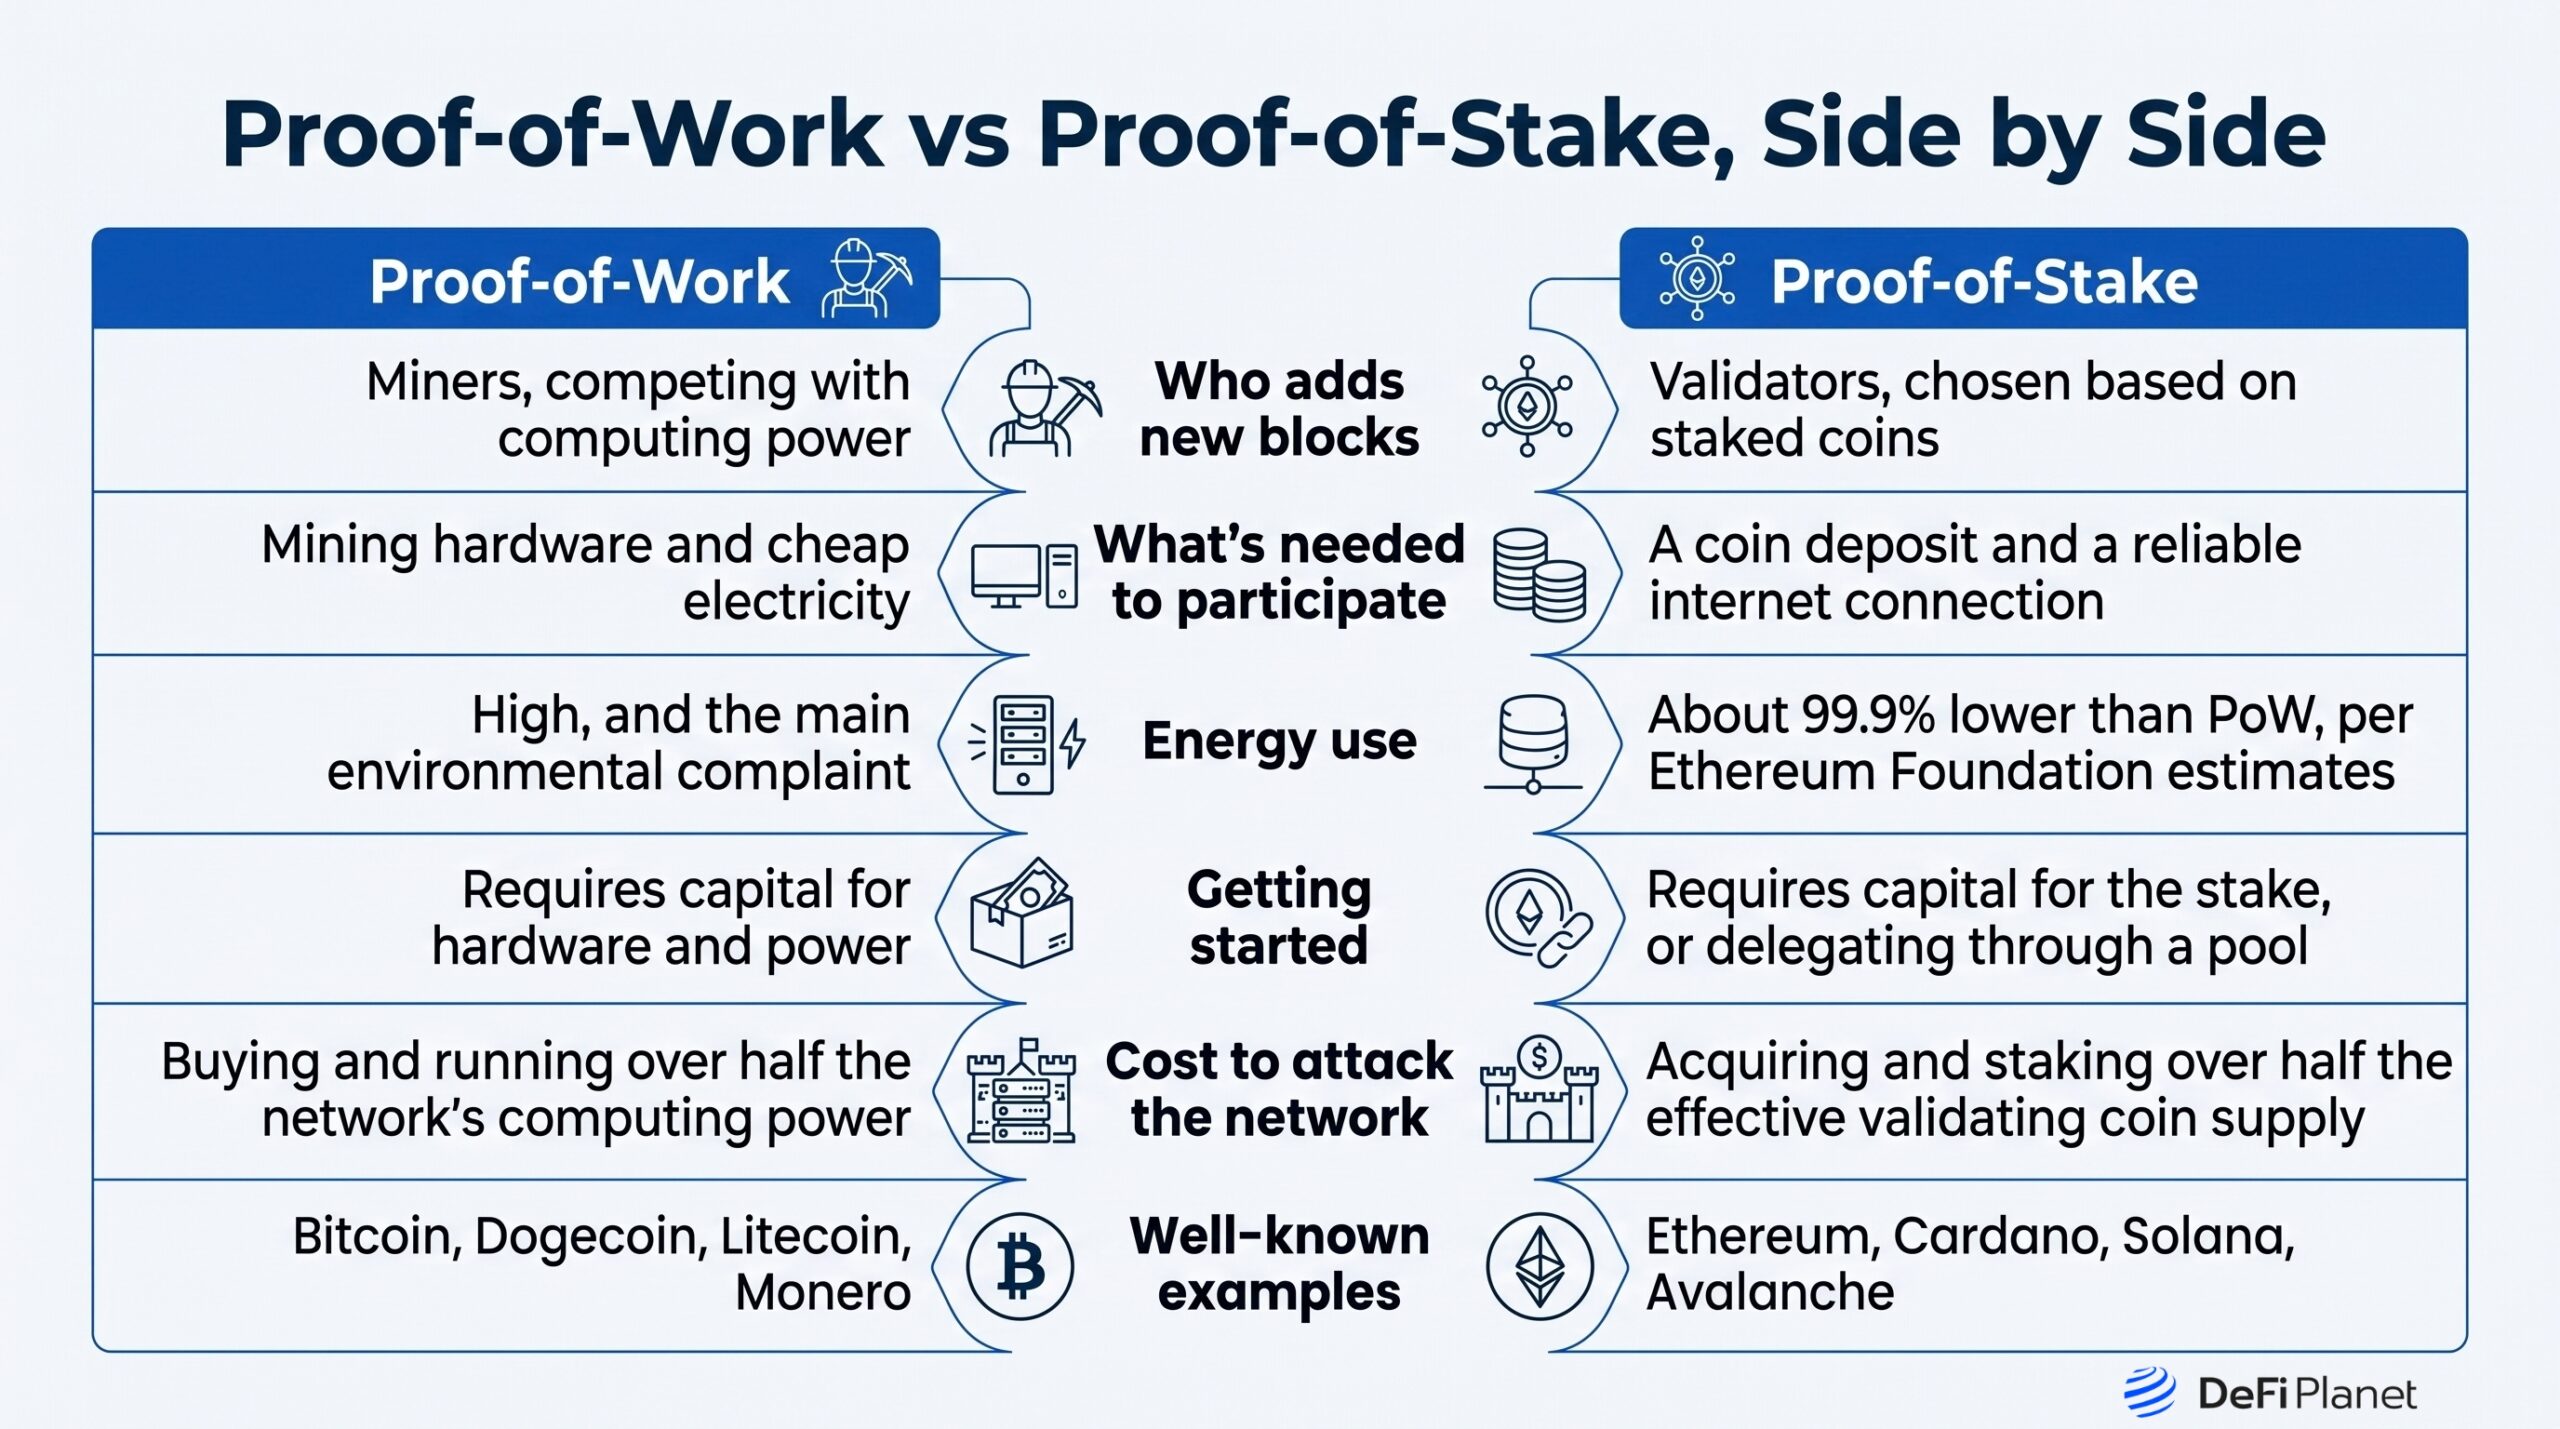 工作量证明与权益证明并列对比图。
为什么以太坊从工作量证明切换到权益证明?
以太坊于2015年启动,运行的是与工作证明相同的基本系统,类似于比特币。2020年,以太坊基金会通过启动名为信标链(Beacon Chain)的东西为切换奠定了基础。这是一个独立的权益证明网络,与原始以太坊区块链并行运行,以便在重要事项依赖它们之前安全地测试验证者和软件。
实际的切换,即“合并”(The Merge),发生在2022年9月15日。当天,以太坊的原始链与信标链合并,以太坊的挖矿彻底停止。根据以太坊基金会的说法,这将网络的能耗减少了约99.95%,并且还将新ETH硬币的发行量减少了约90%,因为网络不再需要支付足够的费用来覆盖昂贵的硬件和电力成本。质押的ETH本身在合并后继续锁定数月,直到2023年4月推出名为Shapella的升级,最终允许质押者提取他们的硬币。
以太坊联合创始人维塔利克·布特林(Vitalik Buterin)将转向权益证明描述为对针对比特币的环境批评的直接回应,因为它使用极少量的物理资源实现了类似标准的安全性。值得注意的是,合并本身并没有降低以太坊的交易费用或加快网络速度。这些改进取决于单独的升级,包括对二层网络的支持扩展,合并使其成为可能,但并未独自实现。
其他值得了解的少数共识机制
工作量证明和权益证明获得了大部分关注,但它们并非仅有的选项。
委托权益证明(Delegated Proof-of-Stake, DPoS)赋予普通硬币持有者更直接的权力,他们投票选出一个小团体代表他们处理验证。它通常比标准权益证明更快,但随着验证者群体的缩小,该群体协调以不利于其他人的方式行事的风险也更高。
权威证明(Proof of Authority, PoA)依赖于一组已知的、经过审查的验证者,而不是开放领域。VeChain就是这样工作的。在任何人成为验证者之前,VeChain基金会首先会对他们进行审查。这牺牲了一些去中心化以换取更多的问责制,因为每个验证者的真实身份都与他们在网络上的行为挂钩。
销毁证明(Proof of Burn, PoB)要求参与者永久销毁一些硬币,通常是将其发送到再也无法访问的地址,以换取验证的权利。Slimcoin使用了这种方法。其逻辑在精神上类似于工作量证明。销毁硬币是一种真实且可验证的成本,这 discourages 不良行为,只是没有持续的电费账单。
容量证明(Proof of Capacity, PoC)根据参与者承诺给网络的空闲硬盘空间大小来分配验证权。Burstcoin是使用此方法的知名代币示例。
然后是Nano,它完全跳过了质押和挖矿。其开放式代表投票系统让用户选择代表节点,这些节点对单个交易进行投票。一旦收到足够的投票,任何节点都可以独立确认交易,Nano自己的文档将此归功于在不到一秒内结算交易。因为只有账户所有者才能在其账户自身的链中输入新条目,大多数冲突只能在该所有者恶意行事或遇到软件错误时发生,这使得Nano的规则书相当简单。
当今市场的现状
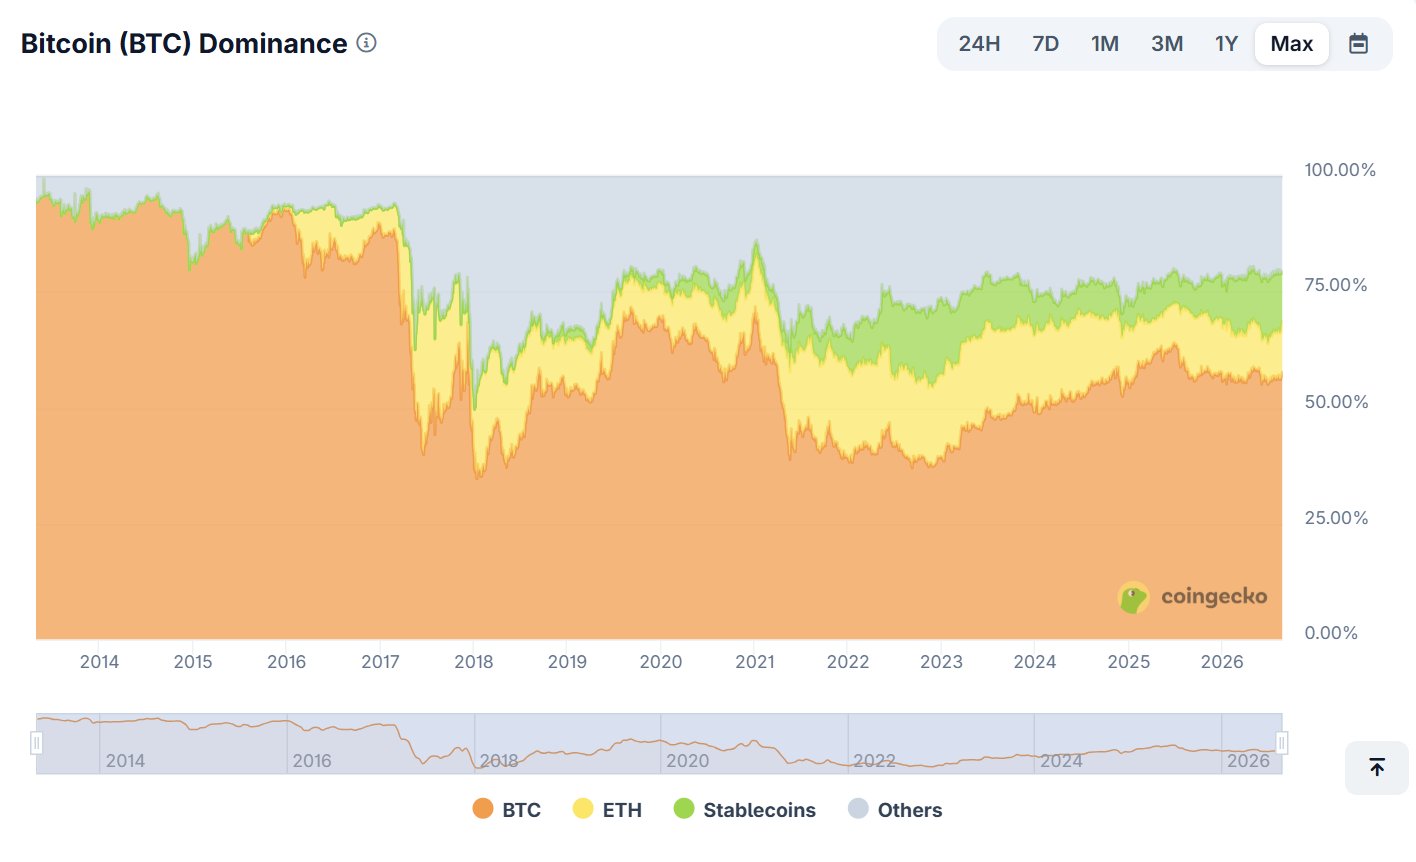
尽管大多数新区块链现在都在权益证明上启动,但工作量证明并未消失。比特币仍然是主导的工作量证明网络,差距巨大。根据CoinGecko的数据,它继续占据整个加密市场价值的半数以上。
比特币 dominance 图表。
狗狗币(Dogecoin)使用称为Scrypt算法的东西与莱特币一起挖矿,是基于CoinGecko和挖矿公司OneMiners的市场资本数据,唯一一个市值前十位仍通过挖矿而非质押获得安全的代币。莱特币、比特币现金、以太坊经典和门罗币构成了更成熟的挖矿代币阵容,根据CoinGecko的工作量证明追踪数据。
在质押方面,CoinGecko的权益证明追踪器将该类别的总市值置于5000亿美元以上,其中以太坊、索拉纳和卡达诺持有最大数量的质押价值。以太坊的份额随着机构质押活动的增加和现货ETF的资金流入而增长。卡达诺和索拉纳也仍然是最大的质押网络之一。根据Koinly编译的质押数据,卡达诺的质押回报通常在个位数低位,而索拉纳和Tezos等网络往往为验证者提供更高的回报。
那么,哪一个更好?
两者都没有绝对的赢家,得出答案取决于网络试图优化的目标。工作量证明在比特币方面拥有十多年经过验证的安全性,但这要以大量的能源使用和奖励规模而非个人参与的挖矿行业为代价。
权益证明解决了能源问题,并使更多人更容易参与,但它引入了大硬币持有者获得不成比例影响力的风险,并且需要精心设计以避免诸如“无利害关系”之类的问题。自2020年以来发布的大多数新区块链都选择了权益证明,主要是由于其较低的能源足迹和更容易的扩展,而比特币社区表现出很少的兴趣去远离工作量证明,部分原因是十四年老网络的安全记录很难从头复制。
常见问题解答 (FAQs)
比特币是否曾考虑切换到权益证明?
不,这不是通过任何官方开发流程进行的。比特币核心开发社区中没有改变其共识机制的活跃提案,也没有为此制定的路线图。虽然外部评论家偶尔会讨论这一想法,但这并不是比特币开发者正在努力的方向。
有人可以像比特币一样挖矿权益证明硬币吗?
不。挖矿特指使用计算硬件解决工作量证明难题。权益证明硬币是通过质押来保障安全的,其中验证者将硬币作为押金锁定,而不是进行任何计算工作,因此根本不涉及挖矿过程。
如果权益证明网络上的验证者违反规则会发生什么?
大多数权益证明网络使用一种称为“惩罚”(slashing)的机制,这是一种自动惩罚,当发现验证者做某事(例如同时批准两个冲突的区块)时,会没收其部分或全部质押硬币。过于频繁地离线通常比故意作弊的惩罚要轻。
质押的以太坊是永远锁定的吗?
不。在2022年9月的合并和2023年4月名为Shapella的升级之间,质押的ETH无法提取,该升级开启了提现功能。此后,质押者可以提取他们的原始质押和他们获得的任何奖励,尽管根据同时退出的验证者数量,他们可能需要排队等待。
为什么有些区块链使用委托权益证明而不是普通权益证明?
委托权益证明赋予普通硬币持有者更直接的投票权来选择谁验证交易,并且通常会产生更快的新区块,因为一个较小的选举团体正在进行验证。缺点是一个较小的团体意味着信任比标准权益证明设置所允许的更集中在少数人手中。















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注