 BTC
关键洞察
加密货币诈骗新闻:Bitget 首席执行官 Gracy Chen 预计,在攻击者窃取约 3.875 亿美元后,追回资金的范围将十分有限。约有 110 万美元的被盗资产已被冻结,但 Bitget 并未披露已追回的具体金额。Bitget 已将保护基金补充至超过 3 亿美元,并于 10 月 2 日完成了提款服务的恢复。
Bitget 首席执行官 Gracy Chen 表示,预计交易所只能追回 9 月网络攻击中损失的约 3.875 亿美元中的一小部分。在追讨过程中,约有 110 万美元的被盗资产被冻结。然而,Chen 指出,资金被冻结并不意味着这些资金一定会返还给交易所。
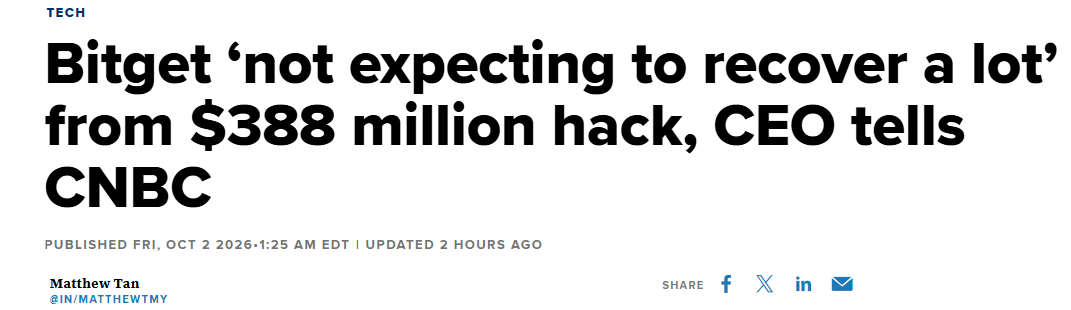 Gracy Chen 声明。来源:CNBC
据 CNBC 报道,Bitget 正在继续追踪被盗资产,并与调查人员合作处理此次网络攻击事件。Chen 表示,交易所并不期望能追回涉案诈骗新闻中的大部分资金。
不过,她强调交易所必须在发生安全事件时展示其如何保护用户。Bitget 一直坚称,在整个事件中,用户账户余额未受影响。与此同时,该交易所利用其保护基金来应对盗窃造成的财务影响。在此次攻击之前,Bitget 的保护基金估值超过 4.64 亿美元。计算显示,黑客攻击后该基金降至 2 亿美元以下。这一计算依赖于该基金公开披露的钱包地址。
在 Bitget 恢复部分余额后,保护基金随后回升至超过 3 亿美元。Chen 表示,Bitget 使用自有资金进行了补充。她还表示,该基金仍在链上公开可验证。此外,保护基金与支撑客户余额的准备金保持分离。
Bitget 最新的储备金证明报告也提供了更新的储备数据。9 月 29 日的快照显示,整体自报储备率为 131%。报告显示,所有 19 种涵盖资产的储备率均超过 100%。
Mandiant 和 SlowMist 追踪攻击路径
追讨工作还遵循了 Mandiant 和 SlowMist 于 9 月 30 日发布的调查报告 findings。这两家公司发现,攻击者首先入侵了两个第三方安全产品,然后利用该访问权限进入 Bitget 的生产环境钱包系统。
SlowMist 将可用日志中最早的恶意活动追溯到 8 月 31 日。其调查发现,攻击者利用了其中一个安全产品中先前未知的零日漏洞,从而获得了特权内部访问权限。Mandiant 报告称,攻击者在未窃取交易所私钥的情况下,绕过了 Bitget 标准的面向客户的提款流程。此外,调查人员发现攻击者在转移资金后删除了痕迹。
Mandiant 和 SlowMist 均未确认受影响的特定安全产品。Chen 也拒绝提供进一步的供应商或产品信息,理由是发布超出已公布调查结果的内容可能存在安全风险。
调查也未将此次攻击归咎于朝鲜。然而,Chen 此前曾表示,初步技术指标与已知的朝鲜黑客组织相符。她说,调查人员需要更多细节才能做出进一步判断。
Fideuram 诈骗案仍有约 3600 万欧元下落不明
Fideuram 当局迅速采取行动,阻止并追回大部分转移资金。意大利媒体报道称,通过国际银行合作,已追回或拦截了最初转移的约 9500 万欧元中的一半以上。
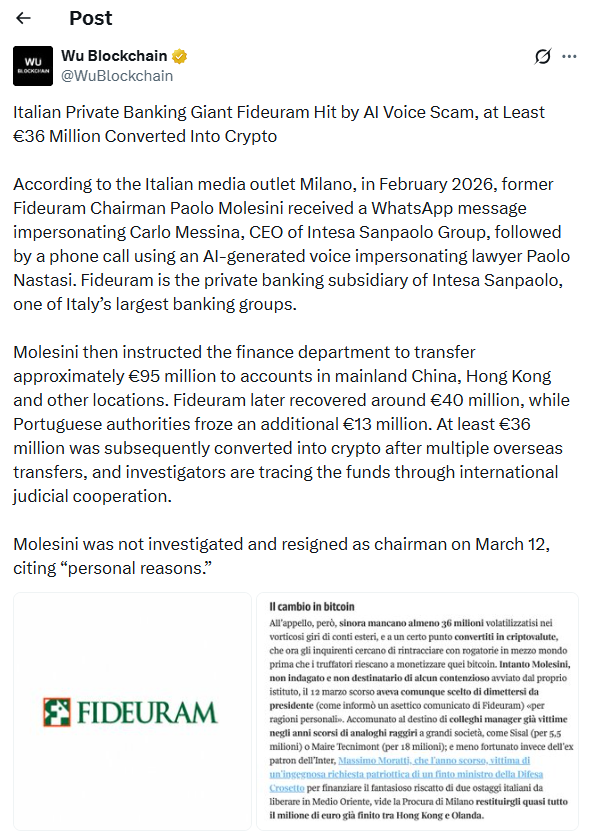 Bitget 加密货币诈骗更新。来源:X
截至 9 月下旬,至少有 3600 万欧元仍未查明去向。调查人员认为,失踪资金的大部分在经过海外账户流动后被转换为加密货币。当局正试图通过国际司法合作追踪这些资产。由于资产可以在钱包、交易所和司法管辖区之间快速移动,这种向加密货币的转换增加了复杂性。
Molesini 未被指控参与欺诈。调查人员将其视为冒充骗局的受害者。他于 3 月 12 日以个人原因为由辞去 Fideuram 董事长职务。Bitget 黑客攻击和 Fideuram 欺诈涉及不同的攻击手段。Bitget 遭受的是涉及第三方安全基础设施的技术泄露,而 Fideuram 则是社会工程和 AI 辅助冒充的目标。
尽管如此,这两个案例都展示了攻击者以日益复杂的方式在传统和金融系统中转移传统和数字资产的手段。













 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注