 BTC
Ledger 确认恶意植入物窃取助记词手法,CryptoBilis 暂停销售
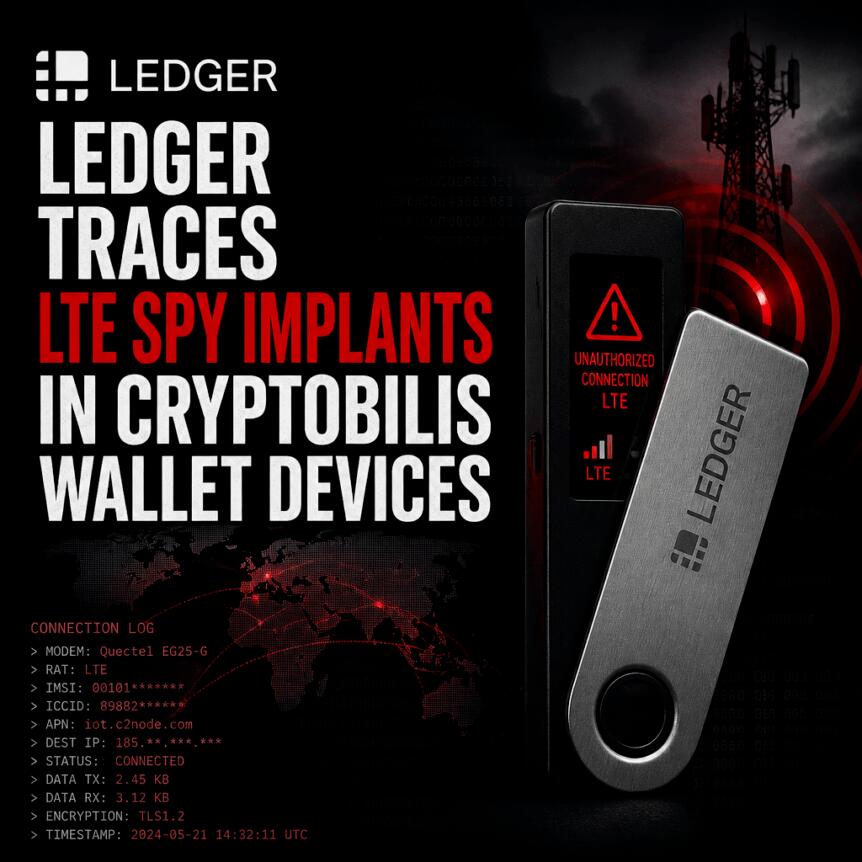
Ledger 宣布已查明在通过经销商 CryptoBilis 销售的某些硬件钱包中发现的恶意植入物的运作原理。该公司安全团队在周二发布的 X(原 Twitter)帖子中表示,这些设备利用微控制器从设置界面捕获用户的 24 位恢复短语,并通过嵌入式 SIM 卡(eSIM)经由蜂窝网络传输数据。
Ledger 同时强调,据描述,这些植入物并未破坏钱包的安全元件芯片,也未篡改交易。尽管如此,这一发现引发了 CryptoBilis 运营地区连锁反应的升级,并促使其他钱包供应商调整分销策略。
核心要点
- Ledger 的调查将恢复短语的泄露归因于一种基于微控制器的植入物,该植入物会读取钱包设置过程中屏幕上显示的内容。
- 公司表示,该植入物使用嵌入式 SIM 卡(eSIM)通过 LTE 网络发送捕获的短语,同时不会修改安全芯片或交易逻辑。
- 目前确认的损失均与通过 CryptoBilis 销售的设备有关,但 Ledger 正在调查可能超出该经销商网络的其它报告。
- CryptoBilis 宣布暂停在马来西亚、菲律宾和印度尼西亚销售硬件钱包及发货,并暂时关闭实体门店。
- Trezor 和 OneKey 等其他钱包厂商已从授权经销商计划中移除或终止了与 CryptoBilis 的合作,尽管它们自身产品线未报告确凿的受损情况。
植入物工作原理揭秘
Ledger 的 Donjon 安全研究团队指出,恶意植入物被安装在由 CryptoBilis 分销的部分 Ledger 硬件钱包中,并在设备设置流程期间捕获恢复短语。根据 Ledger 周二的更新信息,植入物利用微控制器解码屏幕上显示的 24 位短语,并通过 eSIM 借助蜂窝连接传输提取的信息。
Ledger 在同一更新中指出,这种植入方式并未攻击钱包的安全芯片,也未改变用户批准的交易内容。这一区分至关重要:恢复短语实际上是自我托管的主密钥。如果攻击者能够获取这些单词,他们无需篡改交易逻辑即可重建访问权限。
Ledger 未在提供的报告中公开确认总损失金额。然而,随着与 CryptoBilis 相关的受损设备被发现,加密货币损失事件进入公众视野。区块链调查员 Specter 表示损失可能超过 8600 万美元,而网络安全媒体 Yfarmx 估计高达 1.03 亿美元;这些数据分别来自各自机构,Ledger 尚未背书最终总数。
为何经销商环节成为焦点
此次调查的时间点与经销渠道密切相关。早期报道指出,损失与通过 CryptoBilis 销售的 Ledger 设备有关,该经销商在印尼、马来西亚和菲律宾被列为授权方。随后 Ledger 证实,至少有一台受影响设备含有未经授权的植入物。
Ledger 还强调了用户安全措施。公司敦促任何怀疑设备被篡改的用户联系其支持团队并报警。对于在其他地方购买设备的客户,Ledger 提供了检查指南,警告打开设备可能会造成损坏,并建议用户首先备份恢复短语。
虽然目前确认的案例均涉及 CryptoBilis 分销的设备,但 Ledger 表示仍在审查超出该经销商网络的报告。这对用户和投资者来说是一个关键的不确定性因素:如果问题扩展到其他供应链路线,风险评估将发生显著变化。
超出 CryptoBilis 范围的扩展报告
Ledger 的评论表明,该公司将 CryptoBilis 事件视为更广泛调查的一部分,而非孤立事件。报告中包含了来自原始经销商地理区域之外的独立用户投诉。
一位名为 Johannes 的 X 用户发布照片,称他从欧洲消费电子连锁店 MediaMarkt 购买了两台 Ledger 设备,并在其中发现了植入物。Ledger 尚未确认这些欧洲报告是否与 CryptoBilis 事件有关联,但独立账户的存在正是促使硬件钱包制造商进行后续测试的信号。
对消费者而言,实际影响很直接:从授权卖家购买可以降低风险,但如果怀疑被篡改,验证仍不可或缺。难点在于,硬件钱包旨在以最小的摩擦使用,因此“安全检查”与“可能造成损害的调查”之间的界限变得尤为重要——这也是 Ledger 警告不要随意打开设备的原因。
CryptoBilis 暂停销售;竞争对手切断联系
在 Ledger 继续进行技术审查的同时,CryptoBilis 着手停止分销。该经销商在周六的 X 帖子中表示,已暂停在马来西亚、菲律宾和印度尼西亚销售所有品牌的硬件钱包及发货。此前,Ledger 设备曾仅限于该品牌的中止销售。
CryptoBilis 还表示暂时关闭了其实体店,并与独立专家一起审查其流程。
涟漪效应也波及到其他钱包供应商。Trezor 周一表示,未收到通过 CryptoBilis 销售的 Trezor 设备被篡改的报告,且未发现其产品受到影响。尽管如此,Trezor 仍将其从授权经销商网络中移除。
OneKey 同样报告没有相关用户损失,但终止了对 CryptoBilis 的经销商授权。OneKey 还暂停了新经销商的入驻,并开始审查现有分销网络。该公司为 2026 年 3 月 1 日至 10 月 12 日期间从 CryptoBilis 购买的 OneKey 设备提供免费更换服务,客户可申请至 12 月 31 日。
这些行动凸显了硬件钱包事件中的常见模式:即使特定供应商未在其产品线上确认受到侵害,授权分销合作伙伴也可能成为负债,迫使项目进行快速变更以保护用户。
未来展望
展望未来,读者应重点关注以下三点:(1) Ledger 是否确认除 CryptoBilis 外还有其他受影响的供应链路线;(2) 欧洲或其他零售渠道的独立报告是否以匹配所述植入物机制的方式得到验证;(3) 随着调查人员缩小受损设备的来源和范围,更换和验证指导方针将如何演变。















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注