 BTC
 ETH
加密恐慌是否合理?
如果不断上升的地缘政治紧张局势还不足以令人担忧,那么现在轮到加密货币领域“核升级”了。业界正在热烈讨论一种密码学末日场景:攻击者利用一种曾经被认为牵强附会、但如今可能具备可信度的AI场景,从公钥中推导出私钥,从而使所有人的加密货币面临风险。
以太坊研究员Justin Drake上周三呼吁采取“掩体模式”(bunker mode)进行规划,他引用了人工智能方面令人“谦卑”的进步,认为这些进步可能会加速数学攻击的发现,并最终“破坏”密码学的安全性:
“在我看来,现在有理由为ECDSA(椭圆曲线数字签名算法)在Qday之前被攻破的可能性做好准备,在最坏的情况下,可能在几个月内而不是几年内发生。”
Drake认为,行业应该开始规划将资产控制迁移到尚未暴露公钥的新地址,从而减少潜在攻击者可利用的信息。但他发出这一警告的依据是什么?是否有真正的恐慌理由?
Drake的担忧不仅在于AI是否会加速能够破解密码学的量子计算机的到来,更在于AI系统可能帮助发现人类密码学家未曾发现的、基于经典计算的数学攻击。他认为,由于椭圆曲线具有更复杂的数学结构,它们比哈希函数更容易受到此类突破的影响,这增加了经典算法破解椭圆曲线密码学的可能性。
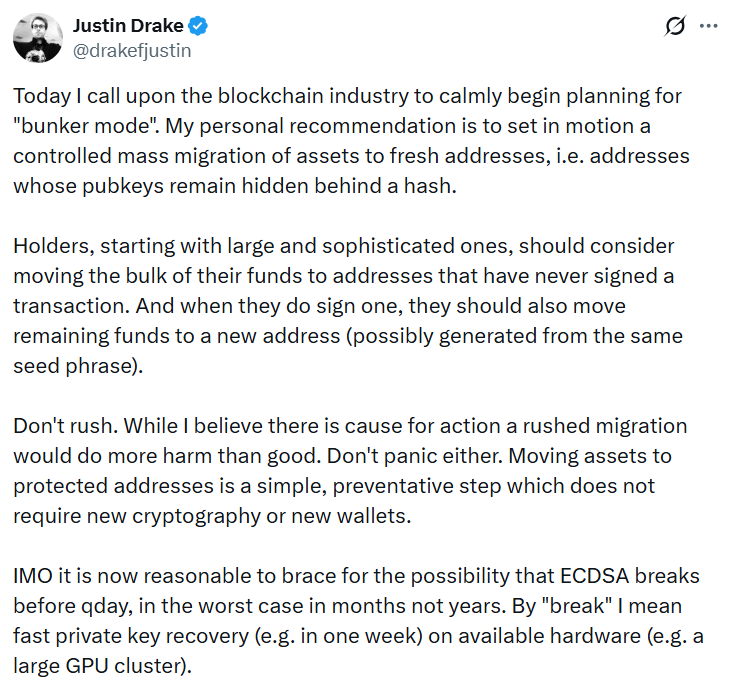 Justin Drake希望行业为“掩体模式”做好准备。来源:Justin Drake
约翰霍普金斯大学密码学教授Matthew Green对Drake的评估做出了回应,加剧了已在加密货币行业中蔓延的恐慌情绪。“我认为我们可能会失去公钥密码学,”他说。
并非所有人都持同样的担忧态度。Coinbase的首席密码学家Yehuda Lindell表示,据他所知,没有任何证据表明支撑椭圆曲线密码学的数十年历史的数学假设已被削弱。硬件钱包Trezor的比特币分析师Lucien Bourdon告诉《Magazine》:“目前没有任何关于ECDSA背后数学原理的可信发布进展,无论是针对AI还是其他任何技术。”他指出,OpenAI最近发布的由AI编写的数学论文中并没有包含对ECDSA的攻击——尽管Drake认为这恰恰是值得怀疑而非安心的迹象。Drake的另一论点是,椭圆曲线的数学结构比哈希函数更丰富,这可能使其更容易被破解。“他没有说明具体如何破解,”Bourdon说,“他还称他的时间线是‘最坏情况’,并告诫人们不要急于行动。”
硬件钱包FoundationHQ的首席执行官兼联合创始人Zach Herbert告诉《Magazine》,如果扩展公钥(xpub)已经与钱包应用或第三方共享,仅将资金转移到新地址可能还不够。“在这种情况下,他们就已经拥有了推导您试图隐藏的公钥所需的信息,”他说。
正如以太坊钱包MetaMask的创始人兼首席执行官Taylor Monahan所指出的,如果密码学被攻破,您的资产价格下跌将不是唯一的担忧:“如果椭圆曲线被攻破,导致任何暴露的公钥都被泄露,并且这是一个以窃取加密货币为首要目标的财务动机黑客所为,那么整个世界都将归零。将你的‘魔法互联网硬币’转入掩体模式并不能帮助你。”
转移硬币为何可能不够
Herbert表示,xpub允许钱包为同一账户生成多个公钥,包括那些从未使用过的地址。如果钱包应用或第三方已经拥有这些信息,在同一账户内将资金转移到新地址可能无法向它们隐藏新地址的公钥。如果ECDSA变得在实践中可破解,“攻击者可以在不接触您的硬件钱包的情况下恢复相应的私钥。”
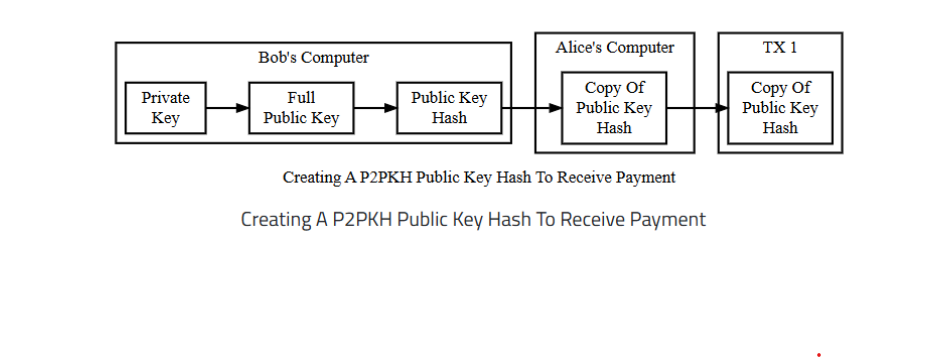 创建P2PKH公钥哈希以接收付款。来源:Bitcoin.org
Ethereum扩展协议StarkWare的联合创始人兼首席执行官Eli Ben-Sasson告诉《Magazine》:“不,这显然不是足够的保护。”他表示,如果您希望再次使用这些资金,除了转移硬币外,您还需要下载新型号的钱包。“除了钱包签名外,这种突破还会影响更多领域。Ethereum的基础设施级签名和共识机制也需要关注,用于数据blob中的Kate-Zaverucha-Goldberg (KZG)多项式承诺方案也是如此。”他补充道:“最后,gas费用可能会大幅上涨,因为许多功能将会失效。”
在比特币上,某些类型的地址会在花费硬币之前,将完整的公钥隐藏在密码学哈希之后。如果相关的哈希函数保持安全,这可以为试图从公钥推导私钥的攻击者提供额外的保护层。相比之下,Taproot地址直接在链上暴露公钥。
Bourdon指出,常见的SegWit地址(以bc1q开头)在花费之前会隐藏公钥,而像Trezor这样的钱包会生成新的收款地址以限制地址重用。“目前没有什么需要做的,”他说,并补充说恐慌性的迁移弊大于利。“匆忙转移资金的人会犯错,而骗子会利用这类故事来欺骗他们。”
此外,值得注意的是,每当您花费比特币时,公钥无论如何都会在内存池中暴露,从而为攻击提供了机会窗口。
并非所有加密资产都同等对待
一些区块链已经在为密码学威胁做准备,尽管它们提出的解决方案各不相同。在专注于AI的NEAR Protocol上,用户可以在单笔交易中为现有的主网账户添加一个符合FIPS-204标准的抗量子密钥,而无需移动资产,Meteor等钱包支持抗量子签名。这依赖于基于格格的密码学,以太坊创始人Vitalik Buterin担心这也可能容易受到攻击。
Ethereum正在开发一个更广泛的后量子路线图,使用基于哈希的签名和ZK证明聚合,涵盖从交易签名到共识和数据安全的一切。它还制定了一份紧急硬分叉和恢复提案。在2024年3月的一篇帖子中,Vitalik Buterin概述了一种潜在的硬分叉方案,该方案将在大规模盗窃发生后回滚区块,禁用常规钱包交易,并让用户通过使用种子短语的零知识证明来收回资金。
Bitwise Europe的高级研究助理Max Shannon表示,这仍然是一个“没有明确时间表”的提案。虽然截至目前还没有人展示可行的攻击手段,但他表示用户应“在长期内”转向抗量子签名。
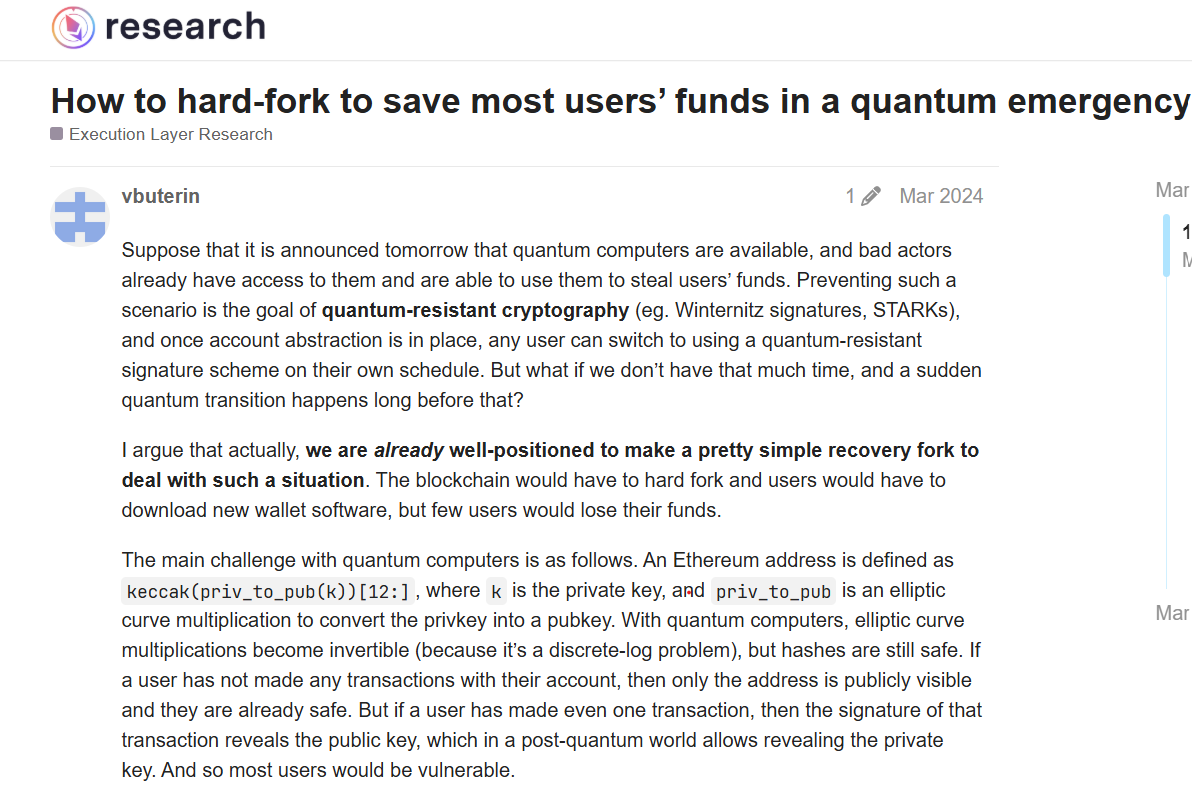 量子紧急情况下的硬分叉。来源:Eth Research
Starknet的账户抽象架构允许用户在不将资金迁移到新地址的情况下切换签名方案。Ben-Sasson表示,核心技术不需要改变,“因为账户抽象意味着您可以采用任何签名方案。”但他表示,其他组件仍需关注,包括网络状态树的部分以及对以太坊安全性的依赖。
对于Solana用户来说,切换到新地址无济于事,因为其公钥默认就是暴露的——尽管他们可以将资金迁移到如Winter Wallet这样的后量子保险库中。Solana基金会技术副总裁Jacob Creech表示,如果Solana的签名方案被攻破,用户无需进入“掩体模式”。网络升级可以让用户使用基于哈希的证明来证明其对秘密种子的所有权,并将账户迁移到更安全的签名方案。他说,目前已有可行的概念验证,尽管该升级本身尚未部署。
那么,加密持有者应该恐慌吗?
Shannon表示,Bitwise目前并不担心这种理论上的风险,但“谨慎行事是值得的。”Herbert说:“我们可以将新地址和xpub暴露作为一个思想实验来讨论,但我不会假装这些步骤构成了针对该场景的实际计划。”他表示,由于有些人拥有旧设备、复杂的多重签名安排,或者多年未触碰的比特币,软件更新“不会自动保护这些硬币。”
Bourdon提醒加密持有者仔细审查信息来源,因为Drake的警告伴随着对其推荐的基于哈希的密码学的以太坊举措的讨论。“因此,关于未经证实威胁的警告同时充当了以太坊路线图的推销,”他说。
虽然这并不能证明Drake是错误的,但目前仍没有证据表明ECDSA即将被攻破,而且匆忙转移资金涉及诸多风险。但如果支撑加密钱包和区块链的密码学确实失效,转移硬币可能是行业应对措施中最简单的部分。












 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注