 BTC
 ETH
币安黑客事件回顾与最新进展
本文总结了 Cointelegraph 对币安(Binance)被黑客攻击事件的报道,并已根据交易所的最新声明进行了更新。目前调查仍在进行中,相关数据和恢复时间表可能会发生变化。
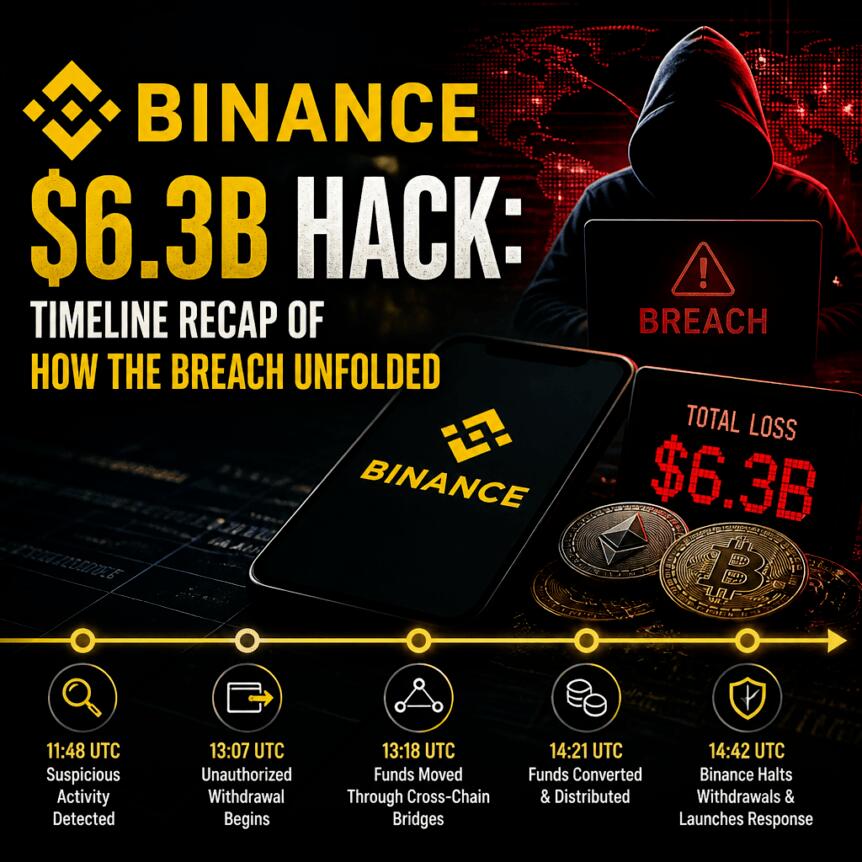
周四,黑客从币安盗取了约 63 亿美元,这成为有记录以来最大规模的加密货币盗窃案。行业合作伙伴已冻结了约 30 亿美元的受影响资产,而客户则正在等待提款功能的重新开放。
攻击细节与责任认定
TRM Labs 追踪到首次未经授权的资金转移发生在周四 UTC 时间晚上 8:05 左右,多个区块链上的币安钱包遭到清空。攻击者针对的是热钱包,即交易所为处理提款请求而保持联网的钱包。
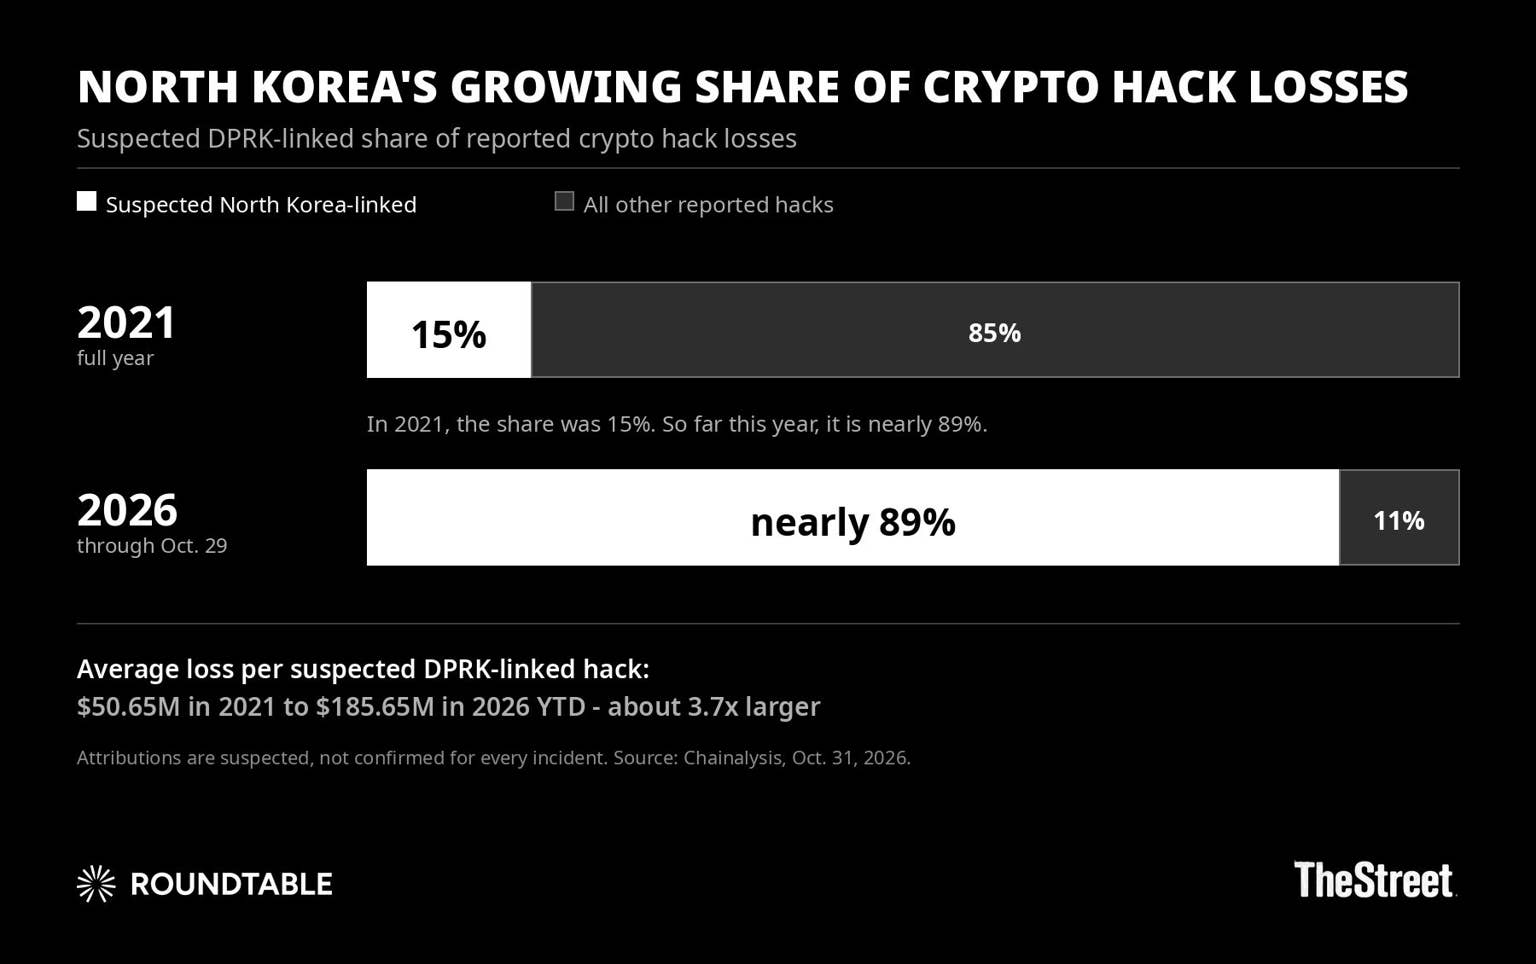
TRM Labs 将此次攻击归咎于朝鲜的“TraderTraitor”组织,美国联邦调查局(FBI)曾指控该组织参与了 2025 年 2 月 Bybit 15 亿美元被盗事件。币安尚未公开确认攻击者的身份。
币安联合首席执行官 Richard Teng 表示:“明确一点:攻击者并非仅仅利用了一名工程师的权限,这也不是单一的‘一键’操作。”他强调,“我们的调查尚未将责任归咎于任何个人。”
币安表示,公司已预留超过 63.4 亿美元的资金以弥补损失,其中包括已持有的 50 亿美元受影响代币。然而,这笔拨款并未包含被冻结的资产,交易所称正通过交易所交易和场外交易(OTC)购买剩余的代币。
一位发言人告诉媒体,那 50 亿美元由币安托管,但出于安全考虑,拒绝披露钱包地址。安全公司 CertiK 表示需要更多信息才能独立验证这些持仓。
需要注意的是,被冻结的资金并不等同于已追回的资金,币安尚未披露实际上有多少被盗加密货币已回到其控制之下。
EIP-7702 升级在攻击中的作用受到审查
以太坊的 EIP-7702 升级在攻击者利用其清空币安钱包后受到了质疑。EIP-7702 是一项允许钱包授权软件代表其执行操作的功能。
Blockaid 首席执行官 Ido Ben-Natan 向媒体指出,受损的签名系统可能是导致盗窃的关键因素。他表示,即使没有 EIP-7702,攻击者也可能盗取资金,但该功能可能帮助他们绕过安全措施,一次性清空资产。
Teng 透露,攻击者利用 EIP-7702 委托机制,在未通过币安正常审批控制的情况下,获得了对热钱包的执行权。他还表示,一种“自毁机制”销毁了工具和痕迹,使调查变得更加复杂。
币安表示,调查人员还发现了超出最初怀疑的已 compromised 笔记本电脑的其他漏洞。不过,公司报告称没有证据表明钱包私钥泄露,并预计将在约 48 小时内分享更多的技术发现。
Chainalysis 观察到数千笔交易接连发生,这可能表明存在自动洗钱行为,资金在不同地址间循环,有时甚至返回到之前使用的钱包中。
用户等待提款功能重新开放
此次盗窃事件震动了加密市场价格,并促使去中心化借贷平台 Aave 对新存款和借款采取预防性冻结措施。Aave 已于周五下午重新开放市场,而币安的提款功能仍暂停使用。
币安在周五的更新中表示,计划在完成安全检查后,于 11 月 1 日(周日)分阶段重新开放提款。存款和其他未受影响的服务继续正常运行。
交易所表示,计划在该公告发布后的 12 小时内进行首次储备金证明快照,结果将于周一准备好。该报告旨在展示币安持有的资产以及客户余额的支撑情况。








 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注