Google 修复 Pixel 手机蜂窝调制解调器中的零点击漏洞
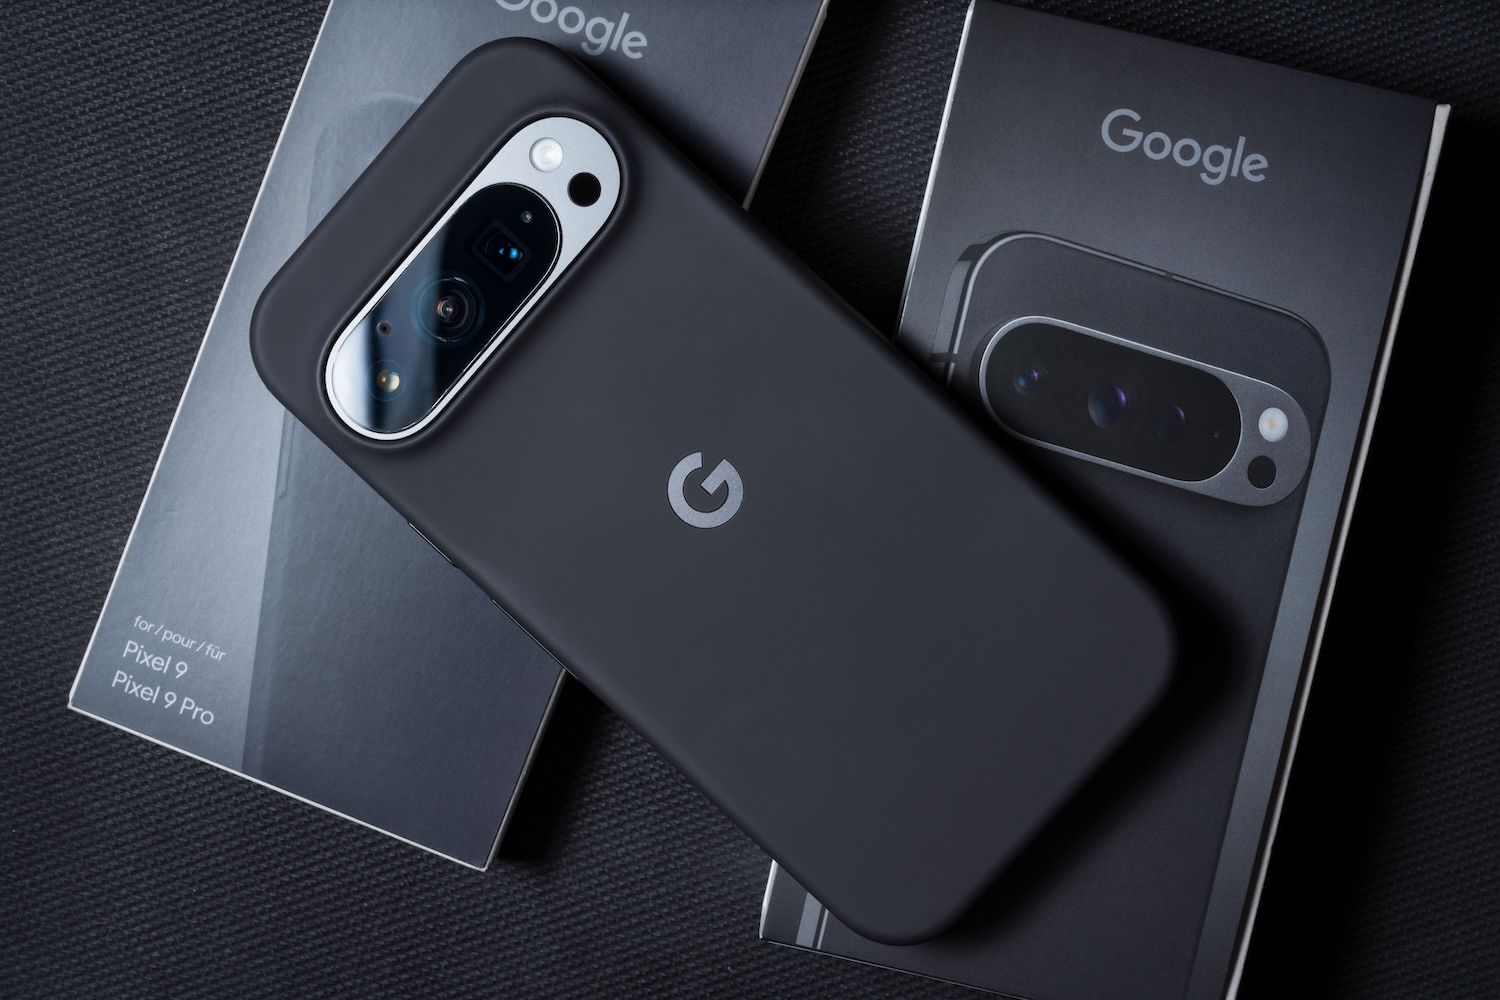
Google 在其 9 月安全更新中修复了 110 个漏洞,其中包括一项可能已被攻击者利用于“零点击”攻击的 Pixel 手机蜂窝调制解调器缺陷。
关键要点
- Google 警告称,Pixel 蜂窝调制解调器中的 CVE-2026-58704 漏洞可能存在有限范围的定向利用迹象。
- 该零点击漏洞无需用户交互即可存在,可允许附近攻击者提升权限。
- 受支持的 Pixel 设备将接收 2026 年 9 月 5 日的补丁级别,以修复包括此漏洞在内的 110 项安全问题。
Pixel 调制解调器零日漏洞详情
Google 在周二发布的《Pixel 更新公告》中标记了该漏洞(编号为 CVE-2026-58704)。Google 表示,有迹象表明该漏洞可能正遭受有限且定向的利用,并敦促所有客户尽快在设备上接受新更新。
该漏洞位于蜂窝调制解调器中,这是使手机能够连接移动网络和互联网的关键组件。调制解调器代码中的逻辑错误可能导致权限绕过,从而使附近的攻击者在无需设备额外执行权限的情况下提升权限。整个过程无需任何用户交互。
目标用户无需点击链接或打开恶意文件,入侵即可成功。Google 将该漏洞评定为高危等级,并将其与另外 109 项 Pixel 漏洞一并修复。所有受支持的设备都将获得 2026 年 9 月 5 日的补丁级别,该级别还涵盖了更广泛的 Android 9 月安全公告内容。
Pey间谍软件攻击风险
Google 尚未公布攻击者、受害者身份或发现该漏洞的人员信息,也未说明攻击开始的时间。一位公司发言人未回应置评请求。
这种模式令人感到熟悉。分析师指出,该漏洞的零点击特性、调制解调器层面的性质以及 Google 谨慎的措辞,都与过去关联商业间谍软件供应商或国家支持黑客的攻击相符。此类供应商通常向政府和执法机构出售其数据窃取工具,但 Google 的公告中并未将此案例与任何特定组织联系起来。
调制解调器漏洞历来备受瞩目。安全研究人员解释说,由于调制解调器运行在 Android 应用安全模型的大部分层级之下,并处理手机与运营商网络之间的流量,攻击者可以利用它们在不依赖恶意应用或钓鱼链接的情况下获取特权访问权限。
此次 Pixel 修复措施紧随 6 月份对 CVE-2025-48595 的修补之后。CVE-2025-48595 是 Android Framework 中的一个零日漏洞,Google 在确认其被用于定向攻击后进行了修复,该漏洞可能允许黑客在运行 Android 14 或更高版本的设备上运行代码并获取更高权限。
















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注