Apple App Store再次成为加密货币盗窃通道
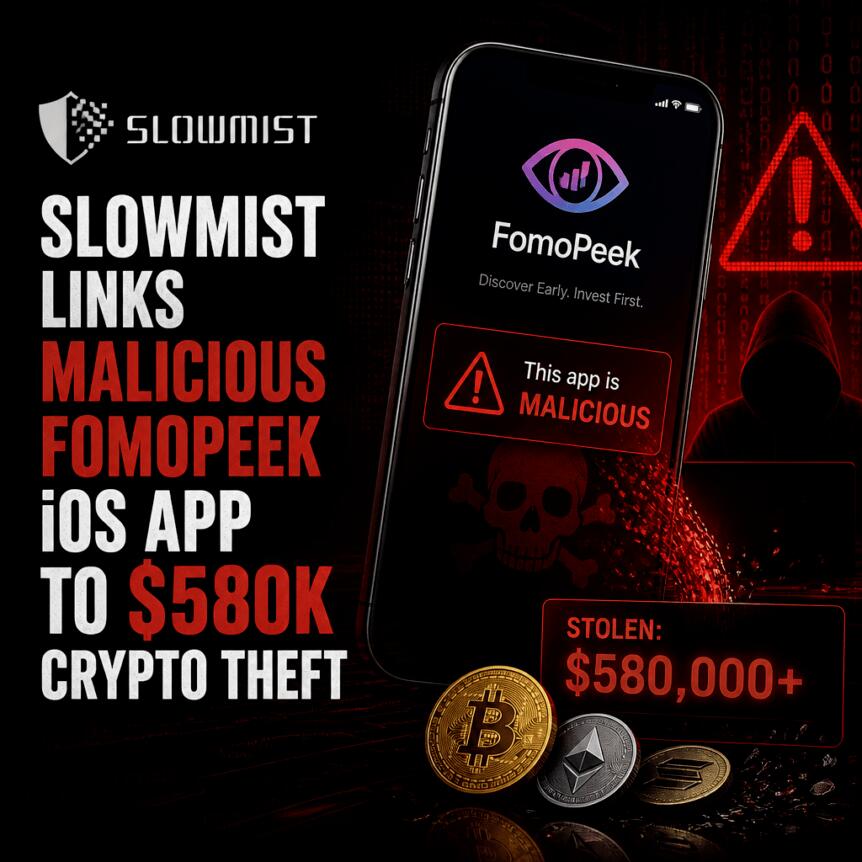
Apple的App Store再次被用作加密货币盗窃操作的传输渠道。根据区块链安全公司SlowMist的调查,一款名为FomoPeek的恶意iOS应用与近58万美元被盗加密货币有关联。攻击者利用内核级漏洞突破Apple的沙盒限制,从而获取敏感的钱包数据。
SlowMist指出,此次入侵针对的是特定版本的应用程序,而后续发布的版本移除了恶意组件。这一事件凸显了移动用户面临的持续风险:即使应用程序通过官方商店分发,操作系统层面的缺陷仍可能使攻击者访问本应受到保护的数据。
关键要点
- 损失规模: SlowMist将FomoPeek与约579,984 USDT的被盗资金联系起来,该应用在包含能够逃逸iOS沙盒保护的内核漏洞后导致了资产丢失。
- 受影响版本: 仅部分版本受到影响。SlowMist指出9月9日和9月12日的发布版本存在问题,而9月17日发布的1.3版移除了恶意模块。
- 目标数据: 恶意代码旨在获取受保护的数据。研究人员报告称,攻击者能够访问iOS Keychain数据以及其他应用程序的文件。
- 链上追踪: 资金在多个区块链网络间流动,随后通过多个地址和服务进行整合。
SlowMest在FomoPeek应用中发现了什么
在其威胁情报分析中,SlowMist表示FomoPeek包含了多个旨在利用iOS漏洞的恶意模块。据报告称,其目标是提升权限并摆脱Apple应用程序沙盒的限制。
一旦应用获得此类高级访问权限,SlowMist报告称它可以访问Keychain数据以及其他应用程序的文件。对于用户而言,这一点至关重要,因为Keychain条目通常存储由钱包及相关服务使用的凭据和其他敏感材料——这些数据通常与第三方应用程序隔离。
SlowMist表示,这些恶意组件是9月9日和9月12日发布的应用程序版本的一部分。该公司补充说,9月17日发布的1.3版移除了有害元素。
发布时间与暴露窗口
SlowMist的时间线表明,此次攻击依赖于用户安装(或保留)受影响的FomoPeek版本,而不是永久受损的版本。该公司表示,其调查始于收到经历资产盗窃的用户报告,并确认其中至少有一些用户安装了易受攻击的版本之一。
这一区别对于实际风险管理非常重要。即使恶意应用程序后来得到修补或清理,但在早期的时间窗口内损害已经造成——特别是当应用程序可以利用内核弱点并访问受保护数据时。对于移动用户和钱包运营商来说,教训是逐版本审查与商店级别的分发同样重要。
漏洞框架细节及受影响的iOS范围
SlowMist表示,其观察到的漏洞框架具有八种攻击方法。报告描述了广泛支持一系列iOS版本的意图,包括12.0至18.7.2以及26.0至26.1。
这些范围的广度强调了为何内核漏洞利用如此难以遏制。当攻击者可以针对多种配置时,同一个恶意应用程序可能在更大比例的安装基础上发挥作用,增加了成功入侵的可能性。
链上分析:近58万美元被盗加密货币
除了应用程序端的发现外,SlowMist还分析了相关的区块链活动。该公司确定了与该事件相关的一个主要黑客地址,接收了约579,984 USDT。
根据SlowMist的说法,该地址于9月15日活跃——这是在初始受影响版本发布之后——这表明盗窃活动发生在用户可以安装易受攻击版本的时期之后。SlowMist进一步表示,被盗资金分散到多个区块链网络上,然后通过其他地址和服务进行整合。
SlowMist报告称,部分资金流向包括FixedFloat、KuCoin和cce.cash等服务,而其他部分则通过该公司继续追踪的其他地址分散。
对于投资者、交易员和合规团队来说,这种模式通常是掩盖资金轨迹的努力的典型特征:攻击者经常在跨网络之间转移价值,通过中介碎片化流程,然后以难以归因的方式整合收益。
尝试获取回应
Cointelegraph表示已联系Apple、SlowMist和OKX寻求评论。该媒体报告称,在出版前未收到回复。
据报道,SlowMist的调查是与OKX安全团队共同进行的。这种合作表明了加密货币应急响应如何日益融合链上取证与软件安全研究——特别是在攻击起源于像应用商店这样的主流分发渠道时。
在9月17日报告的移除之前在iOS上安装FomoPeek的用户应考虑审查钱包权限,并检查是否有任何账户显示未经授权的活动。未来存在的关键不确定性在于,除了SlowMist确定的特定版本外,是否存在其他恶意版本或相关包——以及Apple或更广泛的移动安全社区是否会加速防御通过应用商店软件交付的内核漏洞利用。










 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注