 AVAX
 BNB
 BTC
 ETH
 TRX
 XRP
 ZEC
今日加密黑客新闻:攻击者是如何绕过Bitget的安全防护的?
今日值得深入剖析的加密黑客新闻众多,其中大部分焦点集中在针对Bitget入侵事件的新法医调查结果上。本周,GoPlus Security和AMLBot两家独立的安全团队发布了详细的技术分析,解释了攻击者如何实施这起3.875亿美元的盗窃案,以及被盗资金目前的确切位置。
呈现出的局面比典型的黑客攻击更为复杂:这并非私钥被盗,而是信任链被破坏。
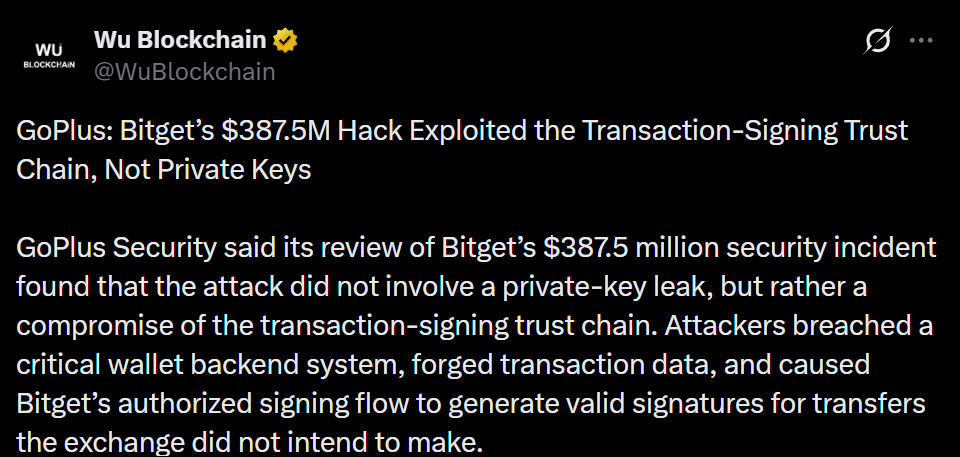 来源:WuBlockChain 在 X (原推特) 上的发布
攻击的实际运作方式
根据GoPlus Security的详细分析,Bitget的入侵根本不涉及私钥泄露。相反,攻击者破坏了Bitget钱包基础设施内的一个关键后端系统,伪造了交易数据,并欺骗交易所自身的授权签名流程,为Bitget从未打算进行的转账生成有效签名。
用GoPlus自己的话说:“攻击者没有获取密钥层,他们获取的是风险决策层。”
正常的提款路径需要经过后端风险评估,然后由签名者批准。但攻击者完全绕过了这些检查,向签名者输入了已被投毒的交易数据,而签名者无法独立验证这些数据。
资金抽离的时间线
将GoPlus的时间线与Bitget自身的安全更新交叉比对后,可以清晰地梳理出攻击 unfold 的过程:
- 9月24日 18:31 UTC:攻击者收到一笔资助了0.84 ETH Gas费的地址;检测到未经授权的资金转移。
- 18:58 UTC:首次大额提款:约3475万美元USDT。
- 19:16 UTC:最大单笔浪潮:约1.85亿美元在一分钟内被抽走。
- 18:58 – 21:23 UTC:长达2小时25分钟的多链抽离窗口,涉及ETH、USDT、USDC、AVAX、BNB、XAUt、XRP和TRX等资产。
- 约21:30 UTC:Bitget首席执行官Gracy Chen发布安全通知,暂停提款。
GoPlus标记了一个特别重要的细节:从18:31检测到异常到21:23最后一次转出之间,将近三个小时过去了,期间没有任何熔断机制停止该过程。GoPlus估计,如果第一笔3475万美元的转账触发了自动停止机制,大约90%的被盗资金本可以留在原位。
被盗资金目前究竟位于何处
对于关注今日加密黑客新闻的人来说,这才是真正有趣的部分。根据AMLBot的追踪更新,大约88.1%的被盗资金(约3.432亿美元)目前处于完全休眠状态。
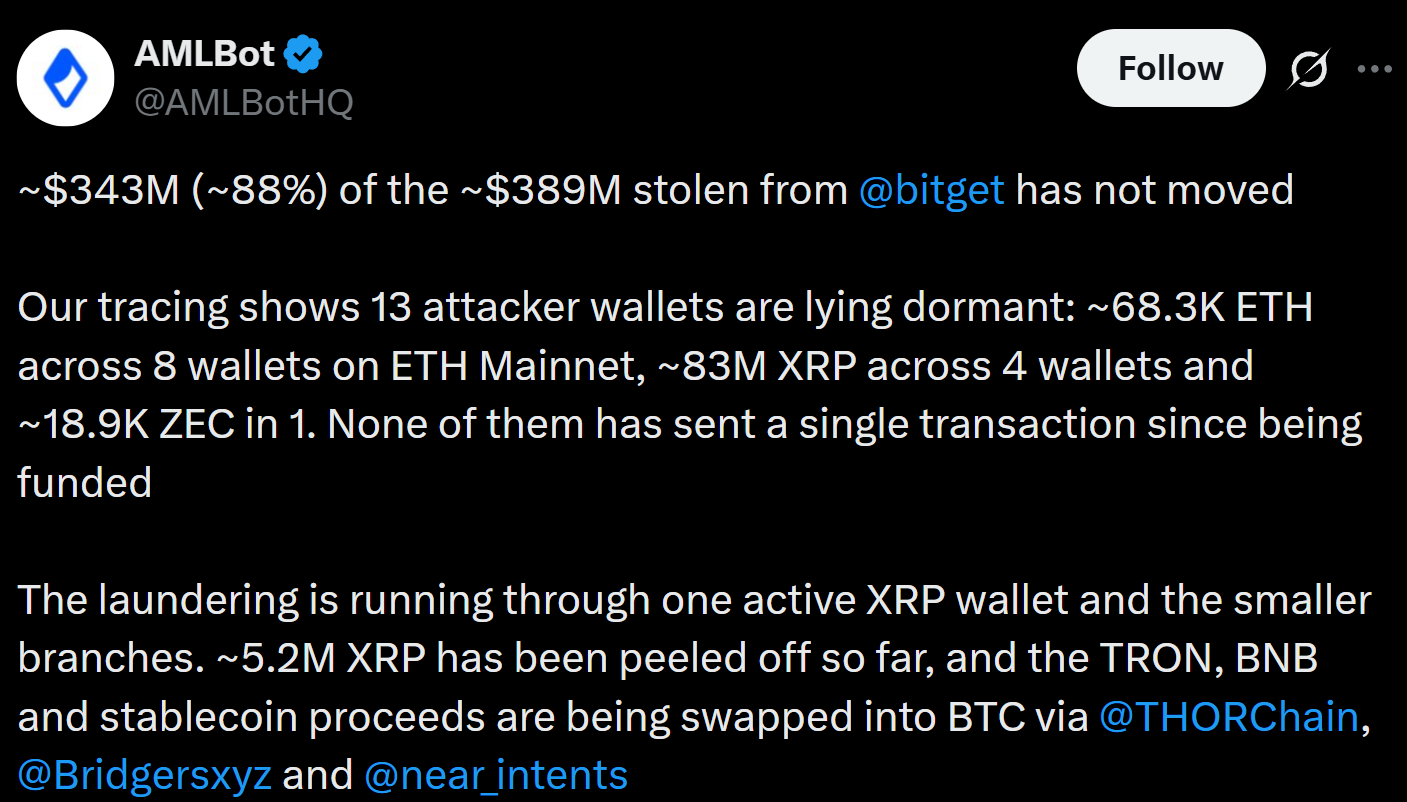 AMLBot确定了13个自获得资金以来未发送任何交易的攻击者钱包:
- Ethereum主网上的8个钱包中约有68.3K ETH(约1.8479亿美元)
- 4个钱包中约有83.0M XRP(约1.2856亿美元)
- 单个钱包中约有18.9K ZEC(约2988万美元)
剩余的约4620万美元正在积极流动,主要通过一个活跃的XRP钱包进行“剥洋葱式”洗钱(peel chain),即反复拆分小额资金并进行清洗,目前已有约520万XRP被剥离。TRON、BNB和稳定币的收益正通过THORChain、Bridgers和NEAR Intents兑换成BTC。
混合器连接:Wasabi CoinJoin
为这个故事增添了另一层复杂性,AMLBot的另一份追踪更新发现,被盗资金已开始进入Wasabi CoinJoin,这是一种比特币混币服务。
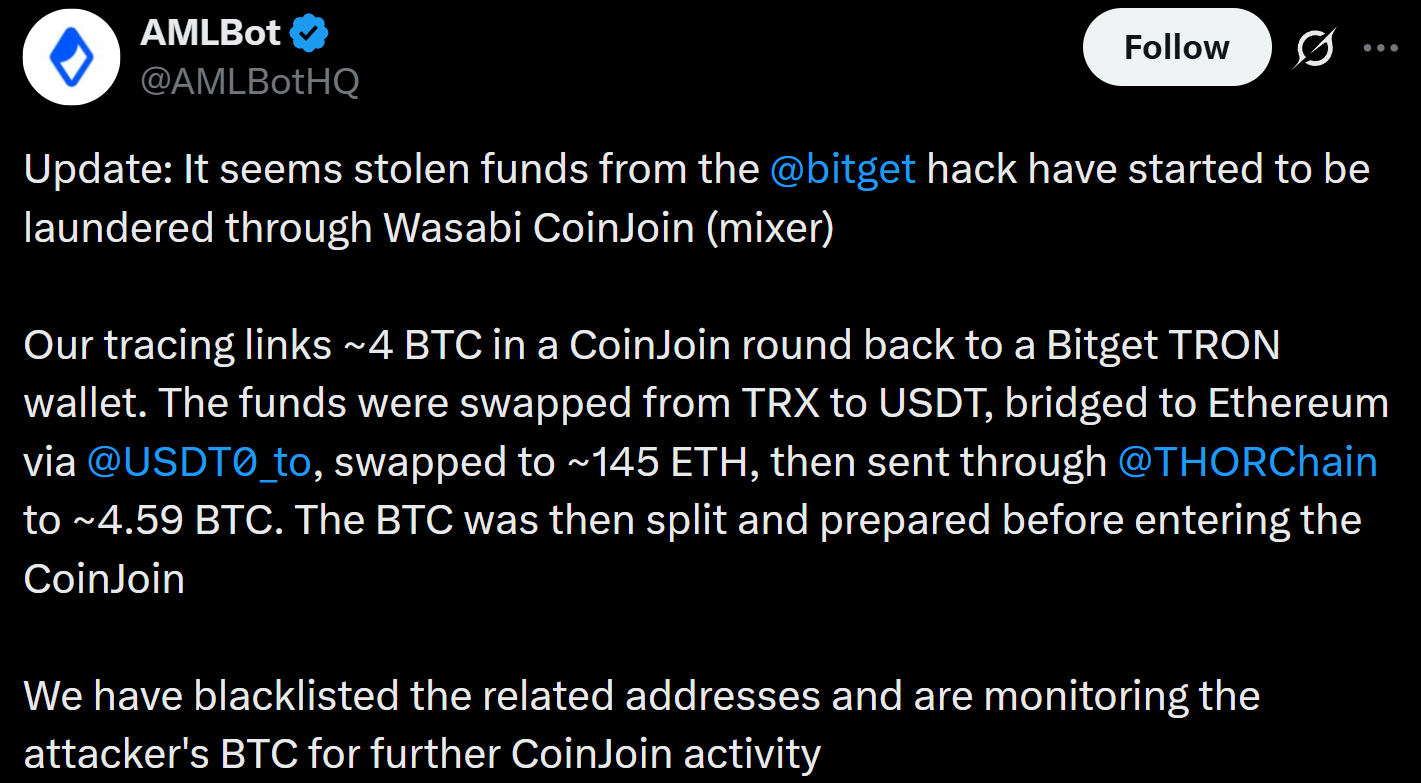 在其中一个CoinJoin轮次中,大约有4枚BTC被直接追溯至一个Bitget TRON钱包。
AMLBot绘制的洗钱路径确实非常复杂:
- TRX转换为USDT
- 通过USDT桥接至以太坊
- 兑换成约145 ETH
- 通过THORChain路由至约4.59 BTC
- 拆分为较小金额并投入CoinJoin轮次
AMLBot表示已对相关地址列入黑名单,并继续监控攻击者的BTC持仓以观察进一步的CoinJoin活动。
为何此事超越Bitget本身具有重要意义
GoPlus将此次事件与2025年Bybit黑客攻击进行了直接的结构比较,指出这两个事件共享相同的底层弱点:单一信任根 feeds 单一签名管道,无论是通过操纵前端界面(Bybit)还是伪造后端数据(Bitget)导致被破坏。
GoPlus对交易所未来的建议包括:建立独立的预签名风险引擎,在交易签名前对每笔交易进行评分;实施具有真实速率限制的实时熔断机制;并将员工和供应商供应链安全视为首要控制措施,而非事后补充。
结论
这一轮的加密黑客新闻描绘了一幅更清晰、更具技术性的图景,展示了3.875亿美元如何在两个多小时内离开Bitget的钱包,以及大部分资金随后的去向。鉴于88%的被盗资金仍静默地存在于被追踪的钱包中,通过Wasabi CoinJoin确认存在活跃洗钱行为,以及与2025年Bybit漏洞的结构相似性:此案正在成为一个真正的签名管道安全案例研究,GoPlus和AMLBot都在随着局势发展持续积极监控。















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注