 BTC
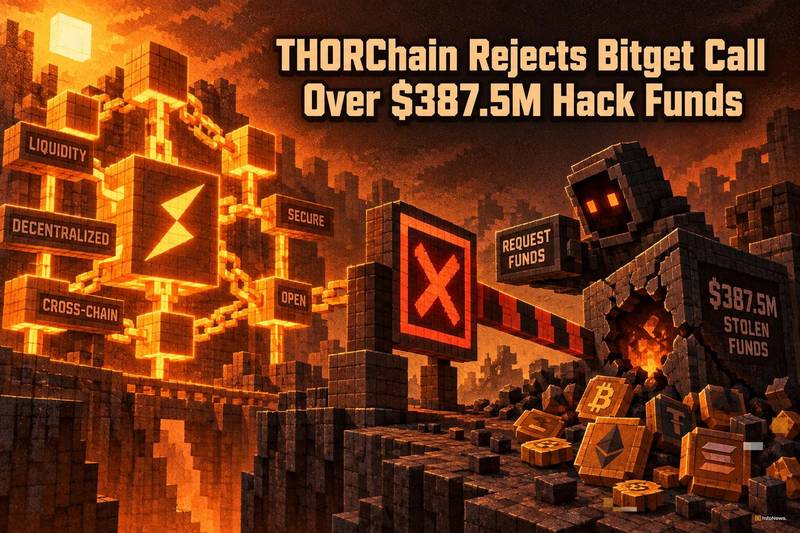
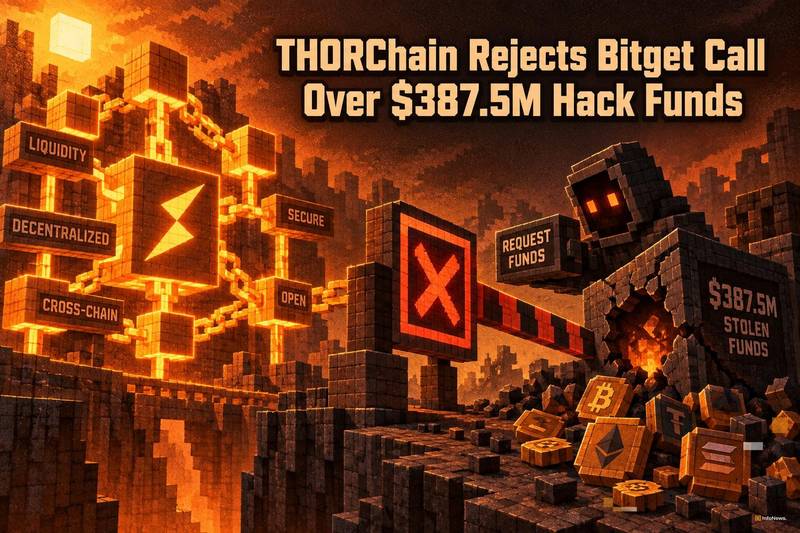
THORChain 拒绝列入 Bitget 黑客攻击关联地址黑名单,重申协议中立性
THORChain 拒绝将与 Bitget 交易所黑客攻击相关的钱包地址列入黑名单,理由是坚持协议的抗审查原则。与此同时,以太坊联合创始人 Vitalik Buterin 也单独就以太坊如何处理类似的网络中立性问题发表了看法。
THORChain 拒绝列入与 Bitget 黑客攻击关联的地址
这一决定使 THORChain 处于去中心化金融(DeFi)中反复出现的张力中心:无需许可的基础设施能否、或是否应该选择性阻止与已知漏洞相关的资金流动。THORChain 的核心设计将地址级中立性视为一种协议属性,而非管理设置。实施黑名单需要硬分叉或能够覆盖流动性路由的链下治理机制,而该协议的节点运营商历史上一直不愿采用此类方案。
这种拒绝并不意味着认可黑客行为或其所得资金。它反映了此前案例中应用相同的逻辑:当其他平台冻结相关地址后,黑客曾利用 THORChain 兑换被盗的比特币。在这些实例中,THORChain 的立场始终是:跨链流动性层不能充当合规执行层,否则将损害其为合法用户带来价值的“无需信任”特性。
Bitget 黑客事件并非孤立个案。链上调查人员已将部分被盗资金与混币活动联系起来;AMLBot 追踪到从 Bitget 黑客事件中流出的 4 BTC 进入了 Wasabi CoinJoin 交易,这表明攻击者在资金到达如 THORChain 这样的跨链桥之前,会采取各种手段来掩盖资金流向。
关键要点
- THORChain 节点运营商拒绝为与 Bitget 黑客攻击关联的钱包实施地址级黑名单。
- 理由包括协议中立性和抗审查性;实施黑名单需要治理层面的干预,这与协议的无需信任设计相冲突。
- 这种拒绝延续了以往黑客事件的先例,尽管执法机构和交易所施压要求阻断资金,THORChain 仍作为路由层发挥作用。
- ZachXBT 此前估计,THORChain 相关事件的 exploit 损失可能超过 1000 万美元,表明该协议是跨链操作攻击者极具吸引力的退出渠道。每次拒绝列入黑名单都强化了这一认知,无论其意图如何。
Vitalik Buterin 关于以太坊的评论为中立即议题增添背景
Buterin 关于以太坊的言论——虽然标题提及但未完整引用——落在了相同的治理领域。Buterin 曾广泛撰写和论述以太坊作为基础层保持中立,与应用层或社会层参与者选择对已知不良行为采取行动之间的区别。由于本文的研究资料中无法获得他最新言论的确切表述,因此通过转述来重构这些内容将是推测性的。
这两种情况共享一个结构性问题:在去中心化堆栈的哪一层,处理被盗资金的适当责任应当归属?THORChain 的答案是协议层不承担任何责任。Ethereum 正在进行的辩论(Buterin 参与其中)涉及是否应使用验证者级别或客户端级别的协调来实现类似目的,以及这样做是否会损害基础层中立性声明的可信度。
以太坊仍然是按总锁仓价值计算最大的智能合约生态系统,因此其中立姿态的任何转变都对依赖其基础设施的 DeFi 协议具有重大影响。
对于追踪被盗资金的用户而言,实际影响是:THORChain 的拒绝以及以太坊的中立性辩论并未在协议层面关闭恢复选项。资金恢复往往通过中心化交易所的合作、像 AMLBot 或 ZachXBT 这样的公司的链上追踪,或对可识别对手方的法律行动来实现。THORSwap 钱包漏洞说明了这一动态:协议本身未被修改,但链外协调和赏金机制提供了一条部分解决路径。
对于关注此领域的去中心化 AI 和计算基础设施开发者来说,更持久的一个问题在于:治理模块(包括理论上可实现地址级限制的链上投票系统)将被视为功能还是缺陷。在共识层面硬编码抗审查性的协议赢得了中立基础设施用户的信誉;而那些为治理层面干预留有余地的协议可能会发现,每当重大黑客事件将资金引入其流动性池时,这种灵活性就会成为一个压力点。
Ethereum 的代币市场指标反映出基础层信誉具有市场价值,这是一个信号,表明像 THORChain 这样的跨链协议也在为其自身定位进行押注。














 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注