 XRP
关键事实
据 Xrpl.org 发布的报告,一名研究人员于 9 月 22 日通过 XRPL 漏洞赏金计划(XRPL Bug Bounty program)报告了一个支付引擎漏洞。该漏洞曾使攻击者有可能凭空铸造可花费的 XRP。
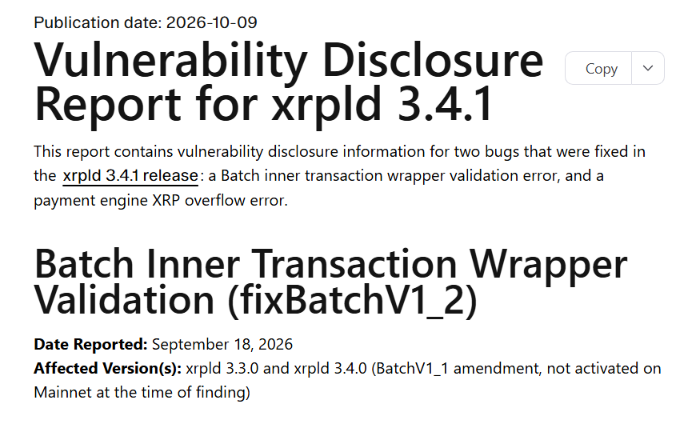
该缺陷被认为自 2015 年支付引擎编写以来便存在于代码中。报告显示,目前没有证据表明该漏洞曾在公共网络上被利用。它通过 XRPL 漏洞赏金计划被发现,并在 9 月的 xrpld 3.4.1 版本发布中得到修复。
64位溢出如何导致免费 XRP 的铸造
该漏洞存在于支付引擎在一次性消耗多个订单簿报价时计算应付金额的方式中。XRP 余额以具有固定上限的 64 位整数存储,而引擎的加法运算缺乏溢出检查。
如果一笔交易路由经过足够多定价错误的报价,总和可能会超过上限并回绕为一个极小的数字。此时,引擎会全额支付给每个报价所有者,但仅向买家收取这一极小总额,从而创造出本不应存在的 XRP。
报告指出,两个现有的安全措施未能检测到这一问题。账本自身的不变量检查旨在确认没有交易创建 XRP,但其使用相同的未检查算术对余额变化进行求和,同样发生了回绕;而针对单个账户余额的单独检查并未触发,因为铸造出的 XRP 可以分散到数百个账户中。
该利用无需大量启动资金,仅需几百 XRP 作为储备金(在移除相关对象后退还),以及少量的交易费用。
为何 XRPL 跳过了自身的修正流程
通常情况下,XRP Ledger 处理交易方式的变更只有在验证者在网络共识机制下支持某项修正案两周后才会生效,以便所有服务器同时切换。此次修复跳过了该流程,在每个服务器升级后立即生效。
“我们判断,鉴于风险有限,短暂的升级窗口远比长达数周的公开已知且开放的漏洞状态更为安全。”报告在解释立即发布修复程序而非等待投票的决定时写道。
RippleX Engineering 在独立服务器上重现了该漏洞,证实了铸造出的 XRP 是可花费的,并将该发现的严重程度从“重大”提升至“严重”。截至 9 月 25 日(即发布当天),超过 80% 的默认 UNL 验证者已升级至 xrpld 3.4.1。
报告将该发现归功于 Cayden Liao 和 Veria AI,并表示由于普通支付几乎不会触发 64 位溢出,该缺陷可能未被注意约十年之久。













 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注