 BTC
区块链分析公司Chainalysis:最大规模Ledger硬件钱包植入事件受害者竟是任务诈骗运营商
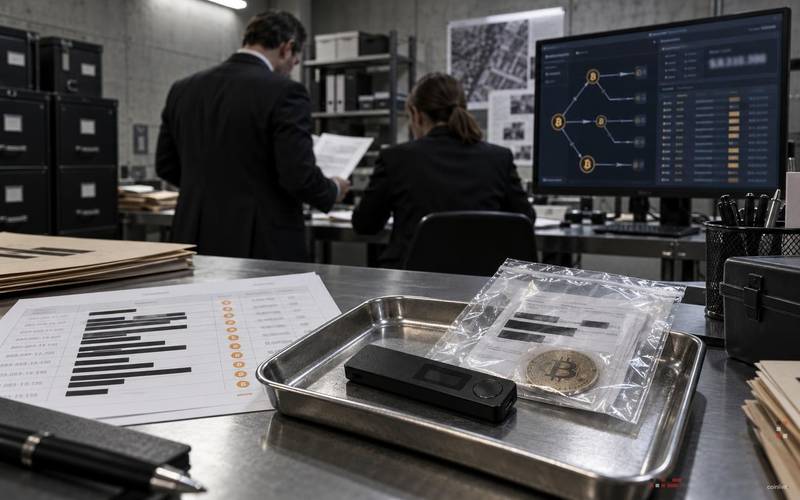
区块链分析公司Chainalysis确认,在近期爆发的Ledger硬件钱包植入事件中,最大的受害者之一是一名任务诈骗运营商。该运营商损失了超过60枚比特币(价值约480万美元),这些资金被同一伙攻击者转移,而其原本诈骗的受害者根本无法触及这笔款项。
据CoinDesk报道,被盗比特币的资金来源属于“任务诈骗”。在这种骗局中,参与者被雇佣去伪造真实商品的销售数据和评论。当参与者积累出看似可观的余额后,系统会显示一个“负余额”,并告知他们必须存入资金才能提取所谓的收益。
关于这起480万美元比特币盗窃案的已知信息
据Decrypt报道,诈骗所得资金于9月22日流入三个Ledger钱包地址。随后,这三个地址中的所有资产于10月9日被清空并转移至同一个钱包地址。值得注意的是,10月9日正是Ledger公开披露其设备存在植入漏洞的日子。
Chainalysis表示,这些资金与一名因Ledger盗窃案而受害的任务诈骗运营商有关。然而,Chainalysis并未披露该特定运营商是如何获取其Ledger设备的。Ledger在10月9日的公告中确认的损失范围涉及通过经销商CryptoBilis销售的设备,但购买渠道这一事实尚未得到证实。如果将此运营商与CryptoBilis直接挂钩,则超出了现有证据的支持范围。
Ledger植入物如何导致钱包被盗
根据CoinDesk此前的技术报告,Ledger指出,在某些通过CryptoBilis销售的设备中发现的未经授权的植入物,可以直接从设备屏幕上读取24词助记词恢复短语,并通过内置eSIM通过移动网络将其传输出去。一旦攻击者掌握了恢复短语,他们就可以在任何设备上重建钱包,并在无需进一步访问原始硬件的情况下转移资金。
此次攻击路径分为三个阶段:
- 供应链层面的设备入侵: 物理层面植入恶意硬件。
- 被动窃取助记词: 通过移动网络泄露24词恢复短语。
- 定时扫荡: 一旦余额达到值得盗取的价值,便进行集中转移。
在一天内将三个地址的资金协调转移到一个钱包中,表明攻击者在行动前一直在监控持仓情况。由于现有证据未披露具体的交易哈希值或钱包地址,目前无法在区块浏览器上独立验证这60多枚比特币的转账细节。
关键要点与钱包安全建议
此次盗窃事件反映了本月Ledger被迫公开应对的更广泛的硬件钱包供应链安全问题。截至发稿时,比特币交易价格为80,817美元,加密恐惧与贪婪指数为53(中性)。这意味着,任何在潜在受损硬件上持有自我托管比特币的用户,其链上资产仍面临重大风险。
报告损失:
超过60枚比特币,价值约480万美元。Chainalysis将此损失归因于一名成为Ledger盗窃案受害者的任务诈骗运营商。
未确认事项:
该特定受害者的设备是否确实通过CryptoBilis采购?Chainalysis并未披露购买渠道。
安全教训:
- 仅从制造商官方商店或经过验证的零售商处购买硬件钱包。
- 仔细检查设备是否有物理篡改痕迹。
- 切勿以数字形式存储恢复短语。
- 在签署交易前,务必在设备屏幕上核实交易详情。
通过二级或未验证经销商购买设备的硬件钱包用户,应视当前助记词为可能已暴露,并将资金迁移到由已验证设备生成的全新钱包中。尽管该公司并未暗示所有现有设备均受影响,但Ledger已在事件披露后发布了新的签名硬件。
请密切关注Chainalysis或Ledger是否会发布进一步的钱包归属信息,将该盗窃案与CryptoBilis供应链联系起来,或者披露允许独立验证这60多枚比特币扫荡行为的链上交易标识符。








 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注