 BTC
 ETH
关键事实
CertiK 统计显示,2026年第三季度全球共有249起加密资产黑客攻击和诈骗事件,造成约12.7亿美元的损失,使得2026年至今的总损失达到约26.9亿美元。
硬件钱包用户在两起事件中损失超过2亿美元:根据Bitquery的数据,经销商CryptoBilis销售的被篡改的Ledger设备导致324个钱包中的1.02亿美元被盗;根据TRM Labs的数据,Coldcard的种子生成缺陷导致约1,816枚比特币(价值约1.16亿美元)被盗。
Ledger尚未确认CryptoBilis事件的总损失金额,而Coldcard的固件更新虽然修复了设备漏洞,但无法修复已生成的种子文件,因此受影响的用户必须将资金转移到新的种子文件中。
今年从普通持有者手中窃取的大部分加密货币是通过粗心的签名、粘贴的地址或被篡改的设备流出的。幸运的是,每种攻击途径都有简单的防御措施。
最令人担忧的案例之一发生在10月9日,许多从同一经销商购买Ledger硬件钱包的客户发现他们的钱包空空如也。一个隐藏的芯片在设置过程中从屏幕上读取了用户的助记词。
在本文中,我们将深入探讨今年的重大案例,并为您提供在2026年及以后保护加密资产安全的知识。
2026年有多少加密资产被盗?
CertiK 统计显示,第三季度共有249起黑客攻击和诈骗事件,造成约12.7亿美元的损失,使2026年的总额达到约26.9亿美元。9月份的7.72亿美元是自2025年2月Bybit黑客事件以来最严重的一个月。
大部分损失来自交易平台。Bitget在9月24日遭受热钱包攻击,损失3.875亿美元,并表示其用户保护基金覆盖了客户余额。
个人投资者通常无法享受此类保障。下文详述的Ledger和Coldcard事件共同导致硬件钱包用户损失超过2亿美元,而Chainalysis估计,犯罪分子在今年上半年通过“扳手攻击”(暴力或威胁抢劫)窃取了超过3,000万美元。
2026年硬件钱包出了什么问题?
2026年发生了两起与硬件钱包相关的大规模事件:经销商运送的Ledger设备中藏有间谍芯片,以及Coldcard固件缺陷导致可猜测的种子生成。
在第一起事件中,Ledger发现在东南亚经销商CryptoBilis销售的设备内部植入了一种芯片。当新用户设置设备时,该芯片会从屏幕上读取24个单词的恢复助记词,并通过移动网络将其发送出去。
相关文章:Ledger确认在CryptoBilis调查中发现设备上的硬件植入物
该芯片从未接触Ledger的安全元件或软件,因此属于供应链攻击的一种形式,Ledger的Genuine Check功能无法检测到这种攻击。
Bitquery统计显示,六个链上的324个钱包中共有1.02亿美元被盗,尽管Ledger尚未确认总金额。
第二起事件是Coldcard的种子生成缺陷。2021年的固件bug导致部分Coldcard设备生成可猜测的种子。根据TRM Labs的数据,自2026年7月以来,攻击者已从5,200多个地址中盗取了约1,816枚比特币,价值约1.16亿美元。
更新固件可以修复设备,但不能修复已生成的种子,因此受影响的用户必须转移资金。
如何安全地购买和设置硬件钱包
如果您决定使用硬件钱包,请直接从制造商的官方商店购买。价格可能会稍高一些,但可以最大限度地降低供应链攻击的风险。
在设备上创建助记词,并将其写在纸上或金属板上,切勿保存在手机、电脑或云账户中。如果您购买了CryptoBilis的Ledger设备,请立即将资金转移到带有新助记词的新设备上。
对于大额资金,建议在两个不同品牌之间采用多重签名设置,以防止单个设备被攻破后资金被盗。理想情况下,使用两种不同的设备类型(例如硬件钱包 + GrapheneOS手机)。
如果您的钱包支持,添加自定义密码短语(第25个种子词)将显著提高安全性。
如果收到的设备印有恢复助记词或已经设置过,则说明已被篡改。不要冒险,请直接退货。
如何避免钱包清道夫(Wallet Drainers)
为避免钱包清道夫,永远不要签署您看不懂的交易,并为新网站保留一个单独的热钱包。钱包清道夫是一种恶意网站,诱骗您签署文件从而放弃代币控制权。
清道夫通常隐藏在虚假空投、被黑的项目账户以及安装恶意软件或要求您签署权利以清空钱包的虚假面试背后。请求通常看起来很 innocuous(无害):通常表现为无限代币授权、提示“升级”您的账户,或提供“扫描”钱包以获取免费代币的机会。
使用能模拟每笔交易并在确认前显示资金流向的钱包,拒绝任何您无法阅读的内容。为访问新网站保留一个小热钱包,并将用于储蓄的冷钱包保持离线状态,不连接任何新事物。忽略通过私信发送的链接。
如何撤销代币授权
撤销旧的代币授权可以防止被黑客入侵的应用程序或清道夫在您几个月前授权的代币上花费资金。使用DeFi应用程序通常意味着批准其智能合约从您的钱包中移动代币。许多应用程序要求授予无限或永久授权,除非您取消它,否则它将一直有效,因此被黑客入侵的应用程序或清道夫可以在几个月后使用它。
一名受害者因15个月前签署的一次授权损失了90.8万美元。检查只需五分钟;建议设置定期提醒进行检查。
- 打开Revoke.cash或Etherscan的Token Approval Checker,输入您的钱包地址。
- 按风险价值对列表进行排序。
- 撤销您不再使用的应用程序的授权,首先撤销无限授权。每次撤销都需要支付少量的gas费。
- 每隔几个月重复一次。
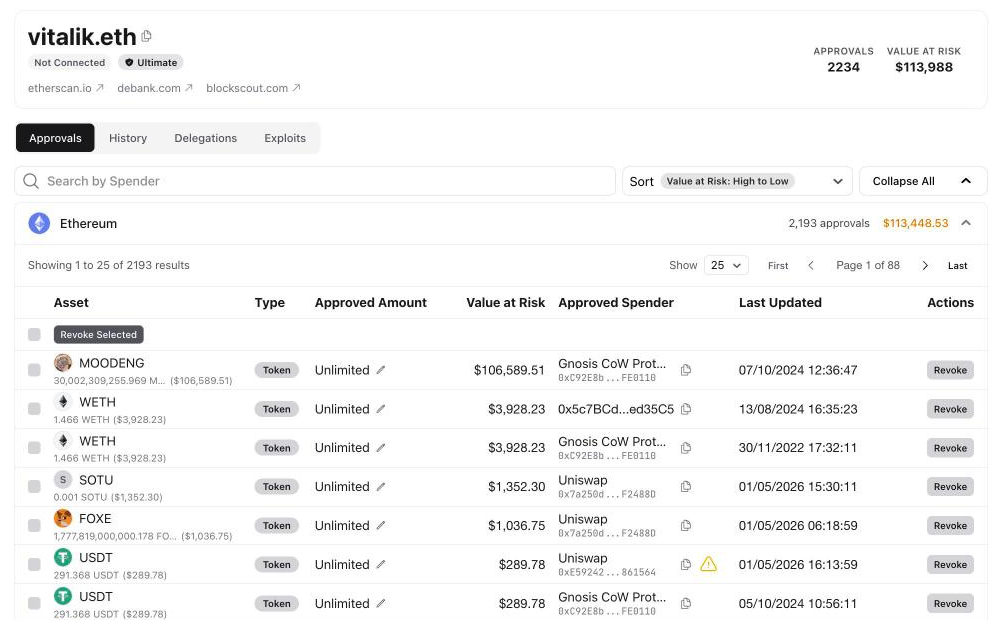 Revoke.cash列出了Vitalik Buterin公共地址vitalik.eth上的授权,按风险价值排序。来源:Revoke.cash
如何阻止地址毒化(Address Poisoning)
地址毒化利用了从交易历史记录中复制地址的习惯。攻击者生成一个 vanity address(虚荣地址),其首尾字符与您使用的地址完全相同,然后从该地址向您发送一笔极小或零价值的转账。
如果您不小心从历史记录中复制了此地址,您的资金就会转入攻击者手中。地址毒化攻击在大多数链上都很普遍。
2025年12月,一名交易者以这种方式损失了近5,000万美元的USDT,距离向正确地址的成功测试转账仅过去26分钟。
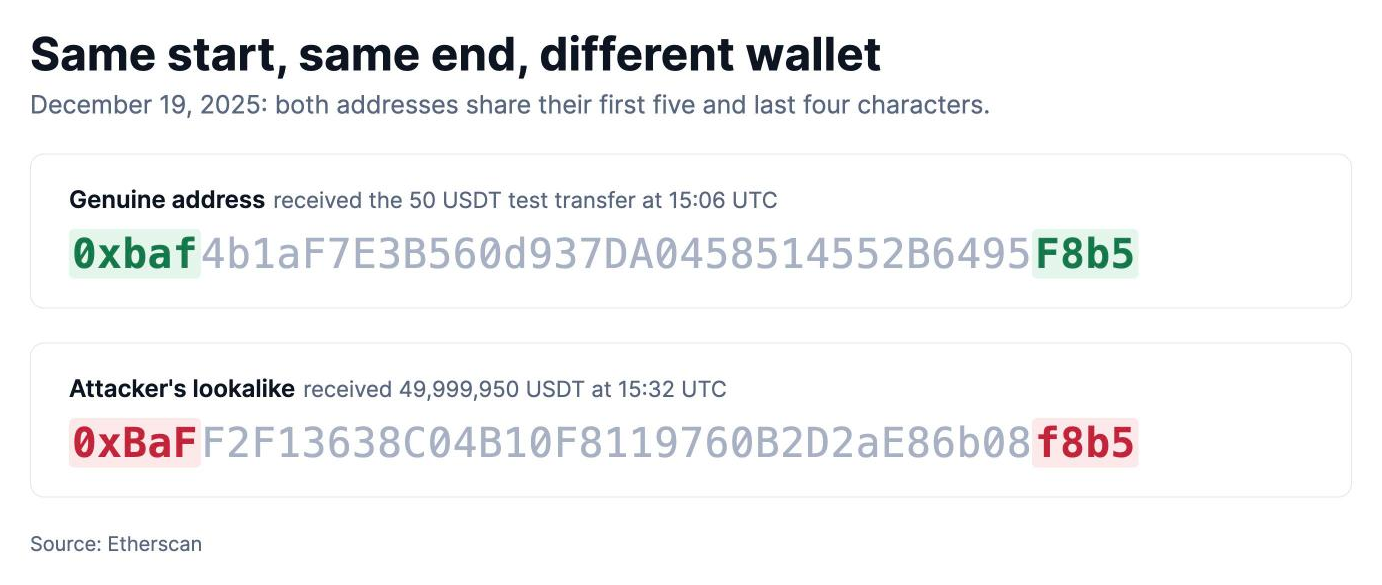 2025年12月盗窃案中的真实地址与攻击者的仿冒地址。来源:Etherscan
将您使用的地址保存在钱包的地址簿和交易所的提款白名单中。切勿从历史记录或区块浏览器中复制地址。
Trust Wallet和MetaMask现在会在您发送到仿冒地址之前发出警告,但请自行检查中间字符。
假设您的数据已泄露
1月,Ledger客户详情通过支付合作伙伴Global-e泄露;8月,Trezor和SafePal披露了第三方泄露事件。
虽然没有私钥泄露,但姓名、电子邮件、电话号码和家庭住址已泄露。Chainalysis表示,法国税务记录泄露可能是今年上半年法国发生30起扳手攻击的最可能原因。
如果您购买了硬件钱包或使用过交易所,请将这些信息视为公开信息。没有合法实体会询问您的助记词,因此请忽略带有二维码的“召回”信件和关于“可疑活动”的电话;这两者都是经典的社会工程学尝试。
使用身份验证器应用而不是短信验证码,因为短信验证码可能被SIM卡交换拦截,并且不要发布您的持仓情况。
假钱包和紧急PIN码可以作为进一步的保险措施。
如何保护加密资产免受量子计算机威胁
截至目前,没有任何量子计算机能够破解比特币(BTC)或以太坊(ETH)的签名。人们的担忧是,未来的量子计算机可能会计算出已在链上可见的公钥背后的私钥,这对于大多数地址类型来说,一旦发送资金就会变得可见。
一个简单的解决方法是将长期储蓄存放在从未发送过交易的地址中。
Trezor称其Safe 7硬件钱包为“量子就绪”,但其后量子签名保护的是设备的固件,而不是您的硬币。
dGEN1加密手持设备的制造商Freedom Factory正在接受$179 PQ1硬件钱包的订单。它使用后量子SPHINCS+签名,通过ERC-4337智能账户授权以太坊/EVM交易。
后量子签名也可以在纯软件钱包中实现,但对消费者可用的以太坊主网支持仍然有限。请密切关注该领域的发展。
比特币朝向抗量子的BIP-360升级仍处于草案阶段。
今天您可以做的四件事
- 检查您的硬件钱包的来源。
- 撤销您不再使用的授权。
- 将您发送到的地址保存在地址簿中。
- 用身份验证器应用替换短信验证码。










 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注