云平台面临凭证泄露担忧
截至2026年10月22日,Railway安全漏洞事件已进入加密货币黑客新闻周期。该云服务平台表示,未经授权的第三方可能已访问了客户机密数据。随后,链上数据标记了疑似钱包盗取行为,涉及金额至少为36.93万美元。
披露内容指向暴露的环境变量
Railway于2026年10月21日发布了官方披露声明。声明指出,公司在存储客户环境变量的系统中检测到了异常活动。这些设置通常包含API密钥(软件服务的访问代码)以及数据库登录凭据。
根据披露信息,未经授权的第三方可能读取了加密值,且部分值已被解密。平台认为,此次事件是针对平台公司的一系列攻击的一部分。其目标在于破坏AI推理提供商,即为应用程序运行AI模型的服务商。作为预防措施,Railway已要求上游提供商撤销所有密钥。
目前,所有部署均已暂停,开发人员无法发布新版本。平台表示,此次Railway安全漏洞可能仅影响部分用户,但仍敦促所有用户采取行动,并将直接通过电子邮件通知受影响的客户。
链上数据标记疑似钱包盗取
2026年10月22日,X平台(原推特)上的一篇文章分享了疑似攻击者钱包的追踪信息。数据显示,该钱包向HitBTC及其他地址转移了至少36.93万美元。此外,它还接收了来自与“CryptoBillis Ledger Drainer”(一种清空受害者钱包的工具)相关联地址的资金。
官方披露声明中并未提及此类资金转移。该地址与Railway安全漏洞之间没有确凿联系。读者应将此金额视为未经核实的数据。HitBTC是一家加密货币交易所。由于区块链具有公开性,链上追踪器可以跟踪流向其地址的交易。然而,仅凭转账记录并不能证明资金的归属或其获取方式。
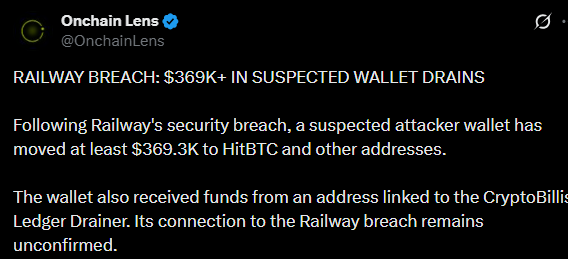
截至目前的事件关键事实
项目详情来源披露日期2026年10月21日公司博客面临风险的数据环境变量和API密钥公司博客平台状态部署已暂停公司博客疑似转账至少36.93万美元至HitBTCX帖子,2026年10月22日事件链接确认情况未确认X帖子,2026年10月22日 受影响开发人员的实操步骤
针对Railway安全漏洞事件的指导原则适用于所有用户:
- 轮换所有环境变量和API密钥,即替换每个存储的机密信息。
- 更换私有注册表的凭据。
- 审查服务日志,查找异常活动。
- 参考2026年10月22日发布的指南,检查Amazon Web Services (AWS) 和Google Cloud的访问日志。
- 关注官方状态页面,以获取构建恢复时间的更新。
专家观点:为何密钥轮换至关重要
环境变量通常持有具有广泛访问权限的密钥。如果第三方读取了这些密钥,轮换机密信息可以限制进一步的滥用。与保留旧凭据活跃所带来的风险相比,这一操作的成本微乎其微。
在将链上数据与事件联系起来之前,需要更多证据。仔细解读Railway安全漏洞事件有助于区分已确认的事实与未经证实的活动。在云平台上构建加密货币应用的开发人员也可能需要审查其存储凭据的方式。
确认的细节将来自状态页面和后续帖子,包括哪些账户受到影响。在此之前,钱包金额仍被视为未经核实。截至2026年10月22日,这起加密货币泄露事件仍是黑客新闻中不断发展的故事。
















 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注