 BTC
 ETH
深度解析:币安遭黑客攻击事件始末与行业警示
核心要点摘要:
- 币安披露,黑客通过伪造的面试流程植入恶意软件,最终窃取了价值63亿美元加密货币。
- 攻击者在10月29日实施盗窃前,耗时数月针对币安员工并渗透内部系统。
- FBI将此次攻击归咎于朝鲜“TraderTraitor”组织,但平壤方面否认参与。
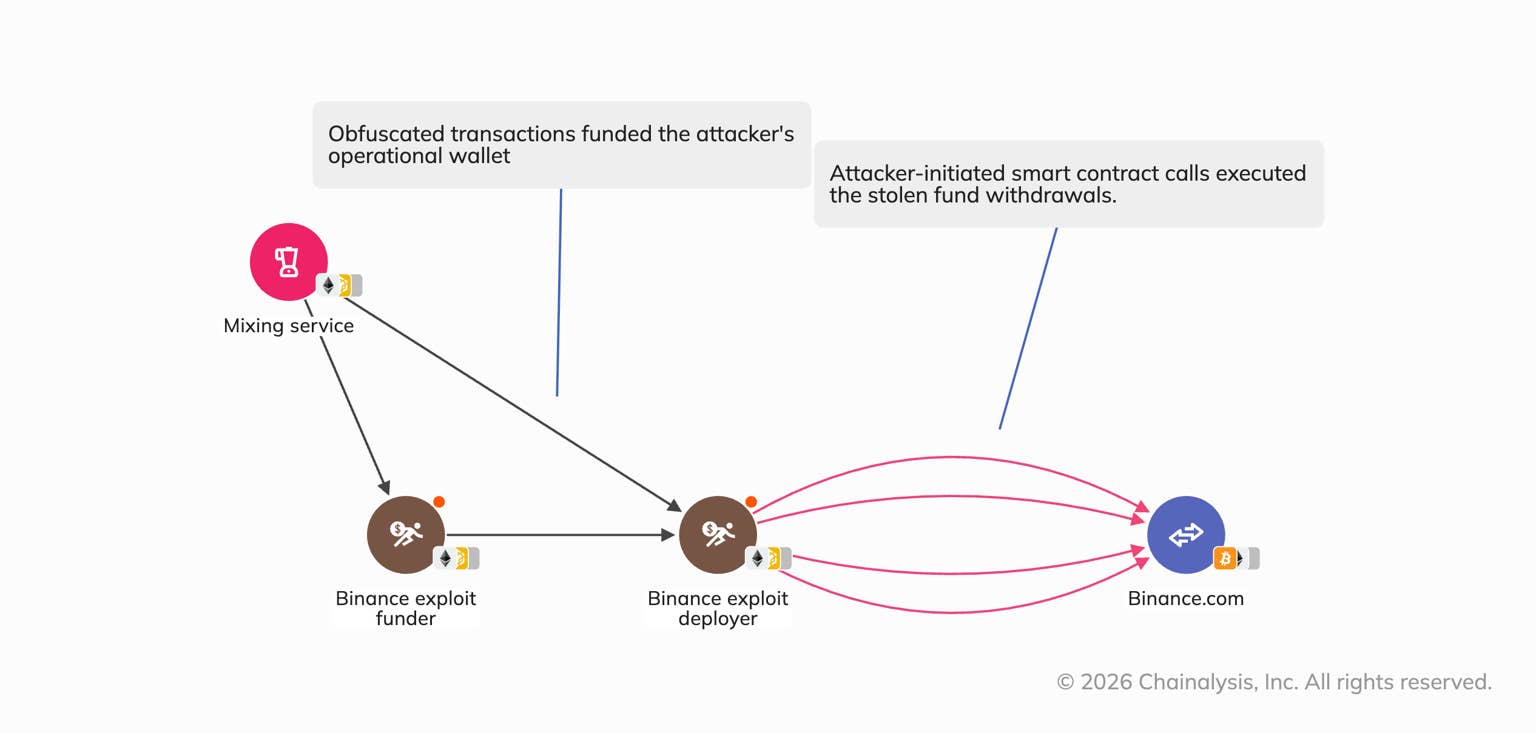
- 黑客利用以太坊EIP-7702功能控制了一个币安热钱包并转移资金。
- 币安创始人赵长鹏警告称,人工智能可能加剧针对加密交易所和传统银行的网络攻击。
- 随着提现恢复,合作伙伴冻结了约28.5亿美元的被盗资产。
伪造面试瞄准交易所工程师
币安透露,黑客利用一场精心策划的虚假面试,在10月29日从该交易所窃取巨额加密货币。据高管在周二举行的媒体简报会上表示,此次黑客攻击是在数月的入侵尝试之后发生的。交易所将此次盗窃描述为迄今为止已知最大的加密货币黑客事件。
据币安安全主管Jimmy Su介绍,今年9月,一名软件工程师通过真实的招聘平台结识了一位所谓的招聘人员。视频面试和个人社交媒体资料看起来都相当逼真。随后,一名冒充首席执行官的人给这位工程师发送了一份编程测试题。Su指出,下载文件在工作电脑上安装了恶意软件,且未触发安全软件的警报。
币安还将另一起较早的安全漏洞追溯至六月,当时另一名工程师安装了一个经过修改的Homebrew软件包。虽然公司更换了那台设备,但表示其他负责钱包的员工仍处于风险之中。
黑客利用窃取权限实施攻击
10月20日,攻击者利用受感染的设备和内部AI工具,成功访问了两名钱包工程师的电脑。九天后,他们使用窃取的登录凭据部署了恶意代码。
窃贼于10月29日UTC时间20:05开始转移加密货币。FBI将此盗窃案与朝鲜的“TraderTraitor”组织联系起来,尽管平壤方面拒绝了这一指控。Su表示,攻击者利用了以太坊的EIP-7702功能来控制一个连接到互联网的钱包。币安花费了数小时才移除该访问权限并阻止进一步转账。
赵长鹏呼吁加强AI防御
币安创始人赵长鹏警告说,人工智能可能会使针对交易所和银行的攻击变得更加普遍。“行业需要使用AI来防止AI驱动的黑客攻击,”他告诉CoinDesk。
赵长鹏并未提供证据证明AI导致了此次泄露。Elliptic指出,被盗资金的流动看似是脚本化的,而非由AI代理直接指挥。与此同时,韩国监管机构敦促交易所增加离线加密货币存储量。
赵长鹏还呼吁建立共享的安全标准,并促进整个行业的更紧密合作。他表示,相关讨论已经开始,但参与者尚未就具体计划达成一致。
资金冻结与提现恢复
Teng表示,合作伙伴已冻结了约28.5亿美元的被盗资产。他说,币安已用自有资金替换了约98%的受影响代币,客户不会承担损失。
周二,随着客户流出放缓,币安开始了第二阶段加密货币提现。Teng报告称,在46小时内,提现金额为109.7亿美元,净流出为52.8亿美元。该交易所计划进行独立的安全审查,并表示今年已阻止了57起疑似与朝鲜有关的攻击。












 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注