大V推荐
-
 @cz_binance
-暂无简介-
@cz_binanceCZ 🔶 BNB
@cz_binance-暂无简介-
-
 @Bitcoin
-暂无简介-
-
Nayib Bukele
 @nayibbukele
-暂无简介-
-
 @VitalikButerin
我选择平衡。第一级的平衡。 mi pinxe lo crino tcati slatestarcodex.com/2018/09/12/in-…
@VitalikButerinvitalik.eth
@VitalikButerin我选择平衡。第一级的平衡。 mi pinxe lo crino tcati slatestarcodex.com/2018/09/12/in-…
-
 @coinbase
-暂无简介-
@coinbaseCoinbase 🛡️
@coinbase-暂无简介-
-
 @Cointelegraph
自2013年以来的可靠加密媒体 · 新闻、研究、播客等 · 探索:linktr.ee/cointelegraph_…
@CointelegraphCointelegraph
@Cointelegraph自2013年以来的可靠加密媒体 · 新闻、研究、播客等 · 探索:linktr.ee/cointelegraph_…
最近活跃
-
 @HypernativeLabs
-暂无简介-
-
 @scottmelker
-暂无简介-
-

Haze 𝓰𝓶𝓰𝓷𝓪𝓲
 @haze0x
Cooking gmgn.ai 别复制交易我的钱包,我随时可能会卖掉它。 我的交易没有理由,只是在测试产品。
@haze0xHaze 𝓰𝓶𝓰𝓷𝓪𝓲
Haze 𝓰𝓶𝓰𝓷𝓪𝓲
@haze0xCooking gmgn.ai 别复制交易我的钱包,我随时可能会卖掉它。 我的交易没有理由,只是在测试产品。
-
 @TheCryptoLark
-暂无简介-
-
 @BiteyeCN
亚洲领先的Web3+AI新媒体,覆盖超30万用户,由香港数码港@cyberport_hk孵化。 Founder @defiteddy2020 主理人 @web3sistera TG t.me/biteyecn 内容网站 content.biteye.info
-
 @CryptoSlate
-暂无简介-
@CryptoSlateCryptoSlate
@CryptoSlate-暂无简介-
HypernativeLabs
-暂无简介-
-暂无简介-
我们在哪里:
📍 纽约:数字会议论坛
📍 纽约:Avalanche峰会
📍 巴塞罗那:欧洲区块链大会
如果你正在构建、交易或托管链上资产,请与团队预约时间。私信已开启。咖啡我们请。
- 125
- 340
- 89
- 67
- 15
- 128
- 42
- 23
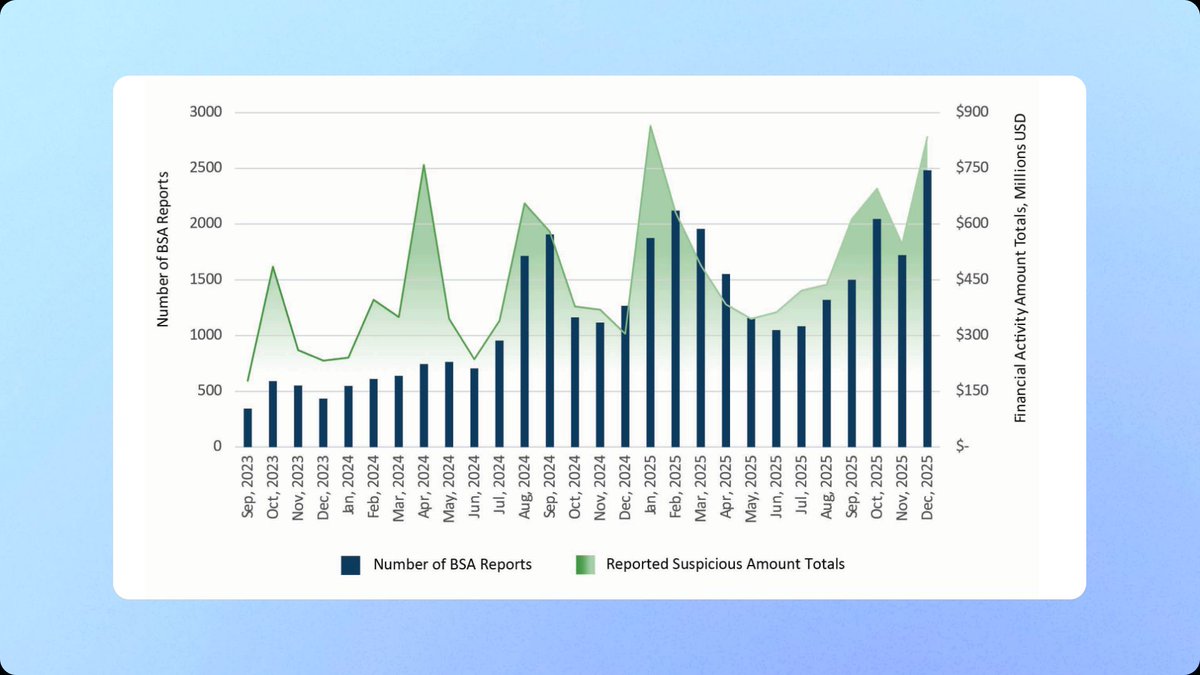
FinCEN的新分析解释了为何几乎没有任何损失被阻止。机构通常只有在骗局结束后才意识到问题,且工具是为事后处理而构建的。在付款离开之前停止它属于不同的控制措施。
我们的新文章详细说明了预防层应该是什么样子。
在此阅读:
$FinCEN $FraudPrevention $DigitalAssets $Compliance
- 482
- 315
- 127
- 68
- 45
- 291
- 88
- 103
我们的团队将在现场停留两天,就稳定币安全以及为发行方、银行和链上企业提供的实时威胁检测进行对话。
如果您正在参加会议,请联系团队安排时间!
- 123
- 456
- 789
- 34
- 67
- 890
- 12
- 3
- 312
- 458
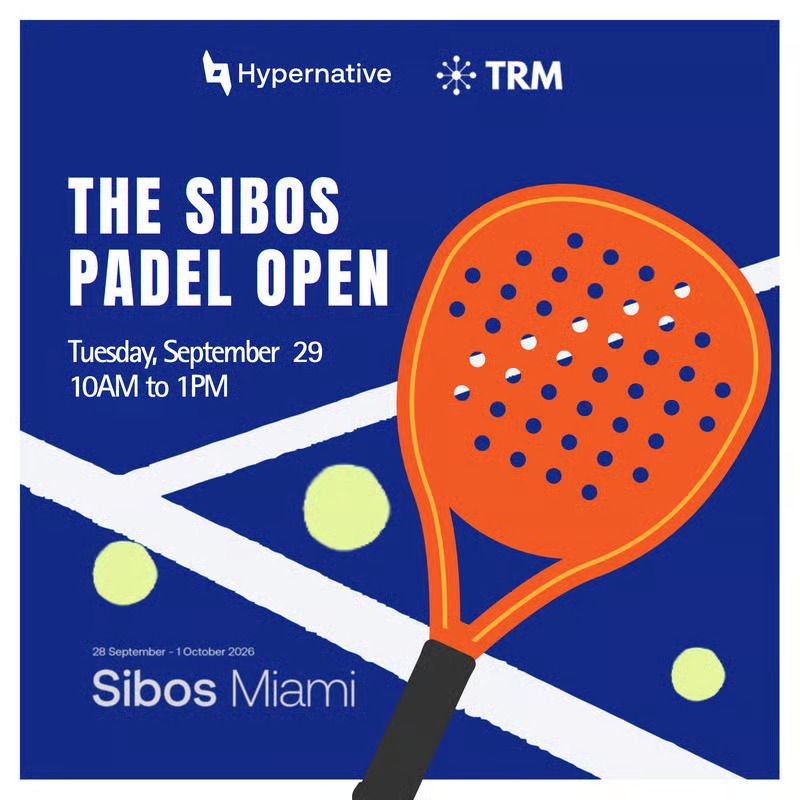
🏓 Hypernative x @trmlabs 呈现Sibos壁球公开赛。如果你从未拿起过球拍,我们有专业教练指导;如果你有经验,则有美式咖啡锦标赛,并且无论哪种情况都有开放式酒吧、午餐和DJ。
🗓️ 9月29日星期二
🕚️ 上午10点至下午1点
名额有限。RSVP:
- 356
- 412
- 89
- 7
- 15
- 223
- 4
- 18
StablR的锚定在异常铸造完成的瞬间断裂。 在Hypernative最近的讨论会上,安全工程总监Guillermo Muñoz解释了为什么对预言机偏差、脱锚和二级市场健康的持续监控必须作为一个整体运行,而不是由团队各自独立检查的三个分离系统。这三个功能作为可配置的代理运行在单个监控仪表板内,共同提供单一警报流。 我们的《代币化真实世界资产最佳实践指南》涵盖了这一点及更多内容。
- 312
- 89
- 450
- 12
- 67
- 201
- 43
- 18
另一次事件中根本没有攻击者:一次常规铸造操作多加了六个零,将300美元变成了300万亿美元。
两者都被发现,且都指向同一个控制漏洞。
我们的《保护代币化真实世界资产最佳实践指南》涵盖了这些内容以及更多。您可以免费下载:
- 412
- 89
- 156
- 73
- 22
- 305
- 18
- 24
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 2
- 31
- 11
- 287
- 182
- 49
- 61
- 19
- 15
- 79
- 71
- 39
- 29
已签名的交易仍可能是永远不应执行的交易。 Hypernative的安全工程总监Guillermo Muñoz在公司的最近网络研讨会上解释了Transaction Guard如何模拟交易的结果,而不仅仅是所调用的函数,并在交易到达链之前,根据机构自身的抵押品、白名单和已批准代码的规则检查该结果。无论触发因素是攻击还是失误,同样的检查在200毫秒内完成。 我们的《保护代币化现实世界资产最佳实践指南》涵盖了这一点及更多内容。
- 201
- 11
- 251
- 101
- 61
- 71
- 31
- 21
- 13
- 11
- 3
- 2
- 49
- 31
- 179
- 119
- 79
- 39
- 19
- 14
- 4
- 59
- 9
- 4
@ReahPlatform,一个面向全球企业的代理式金融操作系统,正在通过Hypernative缩小这一差距。该集成在Reah的企业银行和国库基础设施中增加了实时链上监控和自动响应,以及地址和代币筛选。
🔗 阅读公告:
- 233
- 187
- 48
- 156
- 112
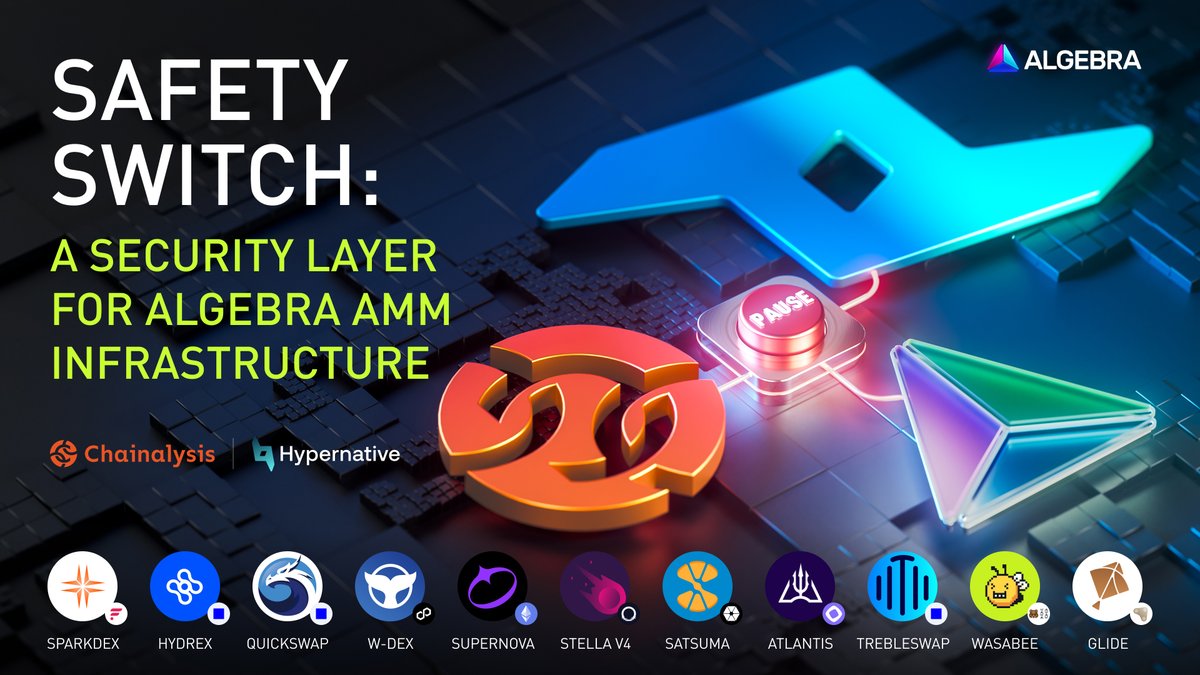
Algebra
Algebra的安全开关插件,由@chainalysis的@hexagate_和@HypernativeLabs提供支持,已经在保护Algebra生态系统中的多个池子,包括@SparkDexAI、@HydrexFi、@QuickswapDEX、@StellaSwap、@SatsumaDEX、@AtlantisDEX_xyz、@TrebleSwap、@WasabeeFi、Glide等。
一个安全层,直接内置在EVM的DEX基础设施中。由Algebra提供支持。
- 466
- 348
- 209
- 152
- 102
- 64
- 38
代币化的现实世界资产在2026年初链上价值约为$25B,是前一年水平的近四倍。机构代币化已经达到规模,银行已运行的托管和合规控制框架并不会自动扩展至这一领域。 我们的《保护代币化现实世界资产最佳实践指南》详细分析了这些框架在哪些地方有效、哪些地方失效。
- 101
- 151
- 121
- 181
- 201
- 51
- 41
- 31
- 21
- 16
- 6
- 151
- 33
- 202
- 107
- 96
- 74
- 53
- 42
- 118
- 85
- 21
- 7
✅ 地址筛查,90天免费,提供实际操作支持以使你的策略生效,而不仅仅是API密钥和文档链接。
✅ 链上监控和自动响应,由Hypernative设置,并从第一天起针对你的流程进行调整。
✅ 交易保护,免费设置和试点,直接连接到你的Safe或MPC设置。
适用于在Robinhood链上构建的符合条件的团队,截止至2026年9月30日。
了解更多:
- 276
- 2
- 151
- 101
- 61
- 71
- 99
- 11
- 5
- 153
- 207
- 98
- 121
- 83
- 5
- 12
签名确认谁有权行动。它并不确认特定行动是否应该发生。 在Hypernative的“代币化资产与银行级控制”网络研讨会上,EMEA副总裁Adi Zepkowitz、安全工程总监Guillermo Muñoz和专业服务主管Yaniv Fogel通过两个真实的2026年事件(StablR和Paxos)进行了讲解,这两起事件中,这一差距以截然不同的方式显现——一起是攻击,一起是内部错误,但两者都以相同方式被捕获。 我们的《保护代币化现实世界资产最佳实践指南》涵盖了这一点以及更多内容。
- 121
- 41
- 334
- 61
- 31
- 21
- 151
- 41
- 11
▫️ 在新制裁落地后的区块窗口内更新,而不是几天后
▫️ 多跳暴露追踪,而不仅仅是直接命中
▫️ 按司法管辖区和风险偏好可配置的阈值
▫️ 自动响应,而不仅仅是警报队列
▫️ 覆盖范围跨链追踪资金,因为这正是非法资金试图切断线索的地方
正在评估筛选平台?阅读完整解读→
- 251
- 201
- 51
- 151
- 151
- 31
- 201
- 101
- 51
- 81
- 21
- 31
- 11
- 41
- 6
- 6

- 121
- 183
- 247
- 81
- 201
- 22
- 15

- 158
- 401
- 98
- 99
Elad Feldman是Hypernative的产品经理。他最初是一名网络威胁分析师,后来转到产品领域,这一背景塑造了他的思维方式:攻击不是失败的瞬间,而是一系列可观察的事件,问题始终在于你关注的是哪一个。
他的关注点是交易被授权执行的内容与应该被允许执行的内容之间的差距。授权是一个阈值问题:正确的参与方签名了吗?执行问题则不同:假设他们签名了,那么所产生的状态是否应该是存在的?大多数安全堆栈回答了第一个问题,而完全跳过了第二个。四月份最大的漏洞利用事件正是通过这个跳过点发生的。
6月17日,Elad将逐一分析Drift、Hyperbridge和Kelp DAO的案例,每个案例分为在资金被抽走前数天内可检测到的内容,以及在执行时刻强制执行会改变什么。
注册:

- 12
- 8
- 213
- 97
- 23
- 34
- 17
- 108
- 9
- 79
- 6
- 101
- 51
- 201
- 51
- 51
- 46

- 23
- 47
- 135
- 112
- 189
- 78
5月,一名被攻破的签名者在代币化资产发行方自己的铸造合约上,在零抵押品的情况下铸造了无支持的代币。每一笔签名都是有效的。其两种稳定币均脱锚。
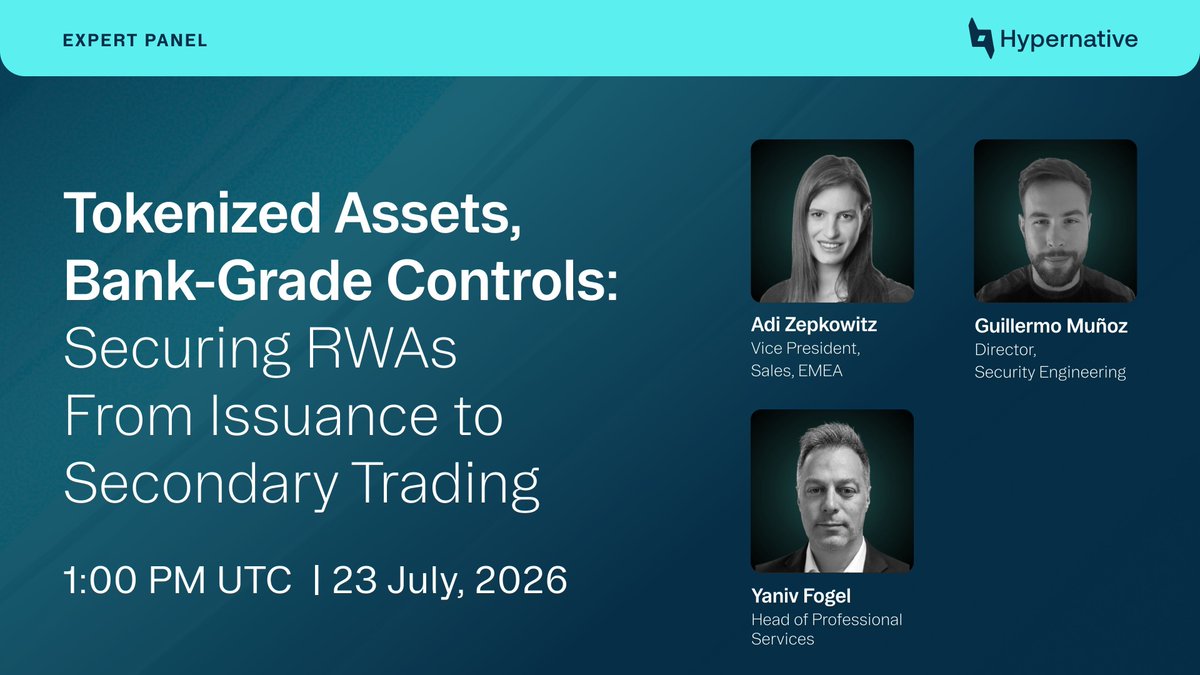
7月23日,Adi Zepkowitz(EMEA副总裁)、Guillermo Muñoz(安全工程总监)和Yaniv Fogel(专业服务主管)将介绍实际如何弥补这一缺口,从签名前检查到监控和事件响应。
如果你涉及RWA发行或托管,值得一看。
- 47
- 213
- 178
- 13
- 31
- 9
- 377
Hybernative从启动开始就为Blend、Aquarius、SushiSwap和Templar提供实时风险监控。开放金库将在未来几周内上线。
Upshift
我们正在与Stellar整合,以增加整个网络的DeFi TVL,并推出一份涵盖RWA、DeFi和Stellar生态系统应用程序资产管理基础设施的金库路线图。
- 120
- 80
- 150
- 171
- 456
- 19
一个被入侵的签名者拥有完全有效的授权,完成了一次本不应通过的铸造。一次干净的内部操作,没有任何攻击者,执行了原定规模的一千倍。一个是攻击,一个是失误。两者都通过了本应能阻止它们的检查。
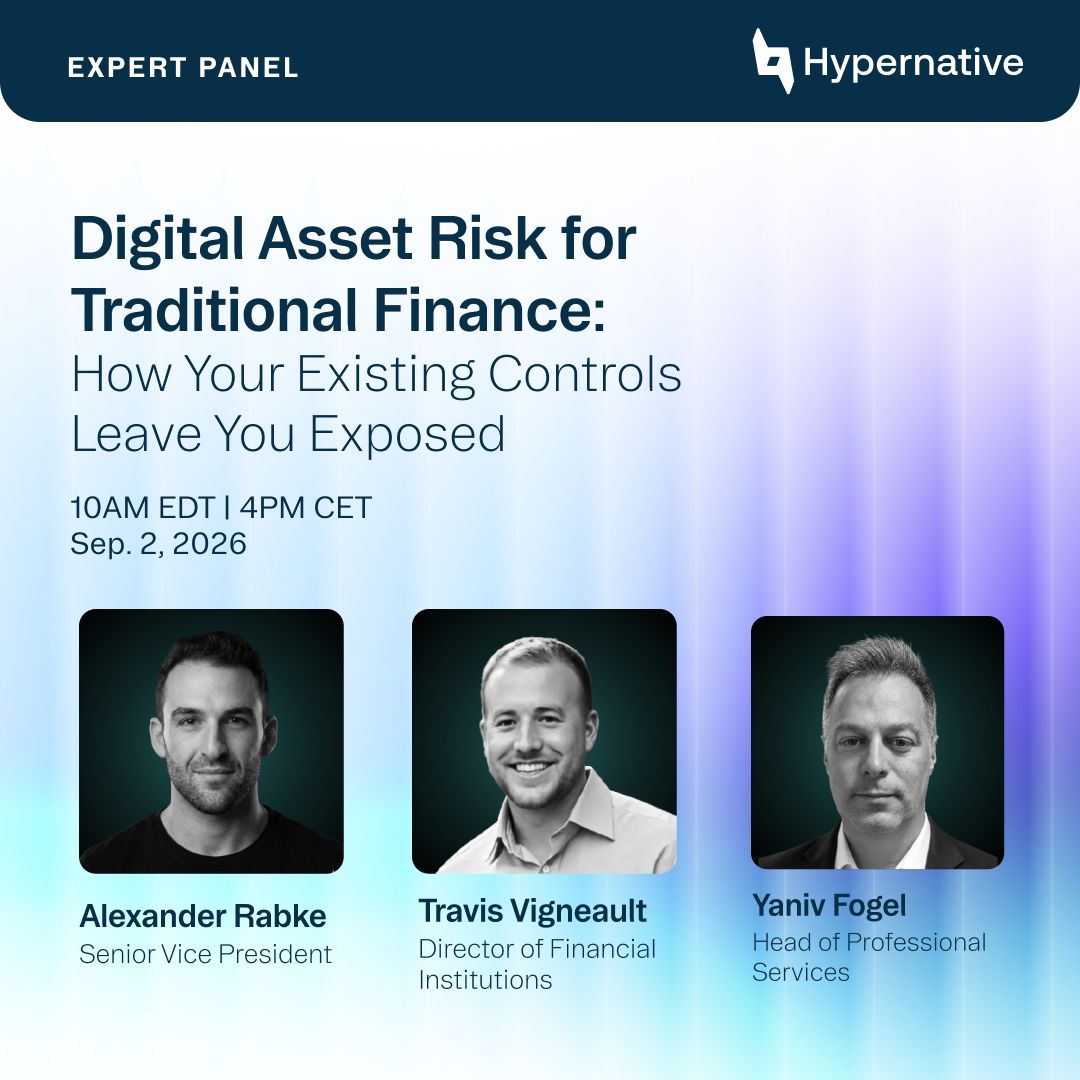
Adi Zepkowitz、Guillermo Muñoz和Yaniv Fogel将探讨如何缩小这一差距:交易前验证、持续监控,以及仍需由人做出最终决策的地方。
代币化资产,银行级控制:从发行到二级交易保障RWA的安全。
7月23日,美国东部时间上午9点 | 英国夏令时下午2点 | 新加坡时间晚上9点
注册→

- 201
- 103
- 152
- 81
- 102
- 99
- 115
Hypernative的链上监控与自动响应系统在其发布时立即标记。ABC Labs提醒社区,RSR持有者动员起来,攻击者在24小时内离开。
同样的攻击,不同的结果。在我们的最新博客中完整对比。

- 201
- 101
- 151
- 51
- 101
-暂无简介-
我们在哪里:
📍 纽约:数字会议论坛
📍 纽约:Avalanche峰会
📍 巴塞罗那:欧洲区块链大会
如果你正在构建、交易或托管链上资产,请与团队预约时间。私信已开启。咖啡我们请。
- 125
- 340
- 89
- 67
- 15
- 128
- 42
- 23
跨以太坊和Provenance的保险库,通过自定义代理进行抵押不变监控,以及通过Safe模块或直接EOA在条件破裂时自动暂停链上操作。
无需等待确认的检测。
NUVA Finance

- 221
- 451
- 991
- 112
- 45
- 610
- 35
- 10
2025年10月,Paxos的内部错误铸造了300万亿美元的PYUSD,而不是3亿美元。2026年5月,StablR的一个受损签名密钥在零抵押的情况下铸造了数百万个无支持的代币。这两件事本都不应该发生,而且都没有被专为不同问题而设计的尽职调查、托管或合规控制所阻止。
我们最新的分析涵盖了机构级代币化安全框架实际需要捕捉这两者的内容,这也是我们7月23日现场会议的良好入门,届时Adi Zepkowitz、Guillermo Muñoz和Yaniv Fogel将实时讲解同样的漏洞。
在此阅读:
- 401
- 472
这就是为什么我们邀请了Hypernative的安全工程总监吉列尔莫·穆尼奥斯参加本周的专家小组讨论:代币化资产,银行级控制:从发行到二级交易保护真实世界资产。
吉列尔莫曾在BBVA的全球银行平台审计网络安全三年,之后在欧洲中央银行评估关键金融系统的安全性。他还曾在甲骨文领导进攻性安全行动,并在国际货币基金组织商学院教授道德黑客技术。周四,他将展示交易防护如何在签名前模拟交易结果,以及持续监控如何捕捉后续情况。
7月23日,美国东部时间上午9点 | 英国夏令时下午2点 | 新加坡时间晚上9点
注册→

- 151
- 1
- 201
- 81
- 121
- 101
- 51
- 31
- 41
- 5
- 11
- 1
- 351
- 11
- 201
- 151
- 81
- 51
- 21
- 11
- 6
- 7
- 2
看看Crown如何筛查静态工具遗漏的暴露情况→
- 217
- 113
- 47
- 189
- 201
- 199
- 149
- 101
- 81
- 51

- 121
- 29
- 199
- 51
- 1
- 1
- 79
- 61
- 11
- 149
- 6
- 4
Magma Devs
- 184
- 26
- 696
- 130
- 59
- 278
- 9
- 38
- 22
- 13
- 4
- 1
我们已被接受加入 Anthropic 的网络验证计划;这是一个基于申请的选择性访问权限,可解锁 @claudeai 的前沿模型,使其能够深度用于我们的安全研究:实时漏洞利用、攻击者字节码、资金抽离模式。这些正是通用模型被设计限制的素材。
这种访问权限需要通过多年专注的链上安全专业知识和市场验证的检测模型才能获得,从而保护运行链上金融的机构和协议。
我们的模型 + 前沿推理 = 为客户提供更快、更深入的保护。更多内容即将推出。
阅读更多:

- 231
- 5
- 181
- 121
- 81
- 61
- 31
- 21
- 11
- 5
- 1
- 1
我们最新的博客文章详细说明了失败的原因,以及 Hypernative 客户在涉及 Reserve 的 hyUSD 的几乎相同案例中,其治理监控所捕捉到的情况。
阅读完整分析:

- 301
- 101
- 51
- 201
- 16
- 17
今日快讯
-
11 分钟前
Bitmine宣布持有158亿美元加密货币、现金及有价证券
-
11 分钟前
Revolut黑客开始泄露客户文件,索要10,000比特币
-
11 分钟前
MemeToro第7阶段预售详解:$MT价格、阶段目标及固定利率融资运作机制
-
11 分钟前
欧盟为加密货币钱包开发者引入严格网络安全义务
-
11 分钟前
瑞士比特币支付平台遭疑似内部系统入侵,服务器被迫下线
-
11 分钟前
比特币鲸鱼主导市场,散户信号持续低迷
-
11 分钟前
Strategy再次跳过比特币,花费1.39亿美元回购STRC
-
12 分钟前
摩根士丹利比特币基金规模突破6.09亿美元,投资者需求持续升温
-
12 分钟前
分析师看好以太坊3000美元目标,ETH第三季度涨幅达60%
-
12 分钟前
HTX通过监管参与和社区推广推进巴基斯坦市场准入(9月14日)

 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
