 AVAX
 BNB
 ETH
 TRX
 XRP
 ZEC
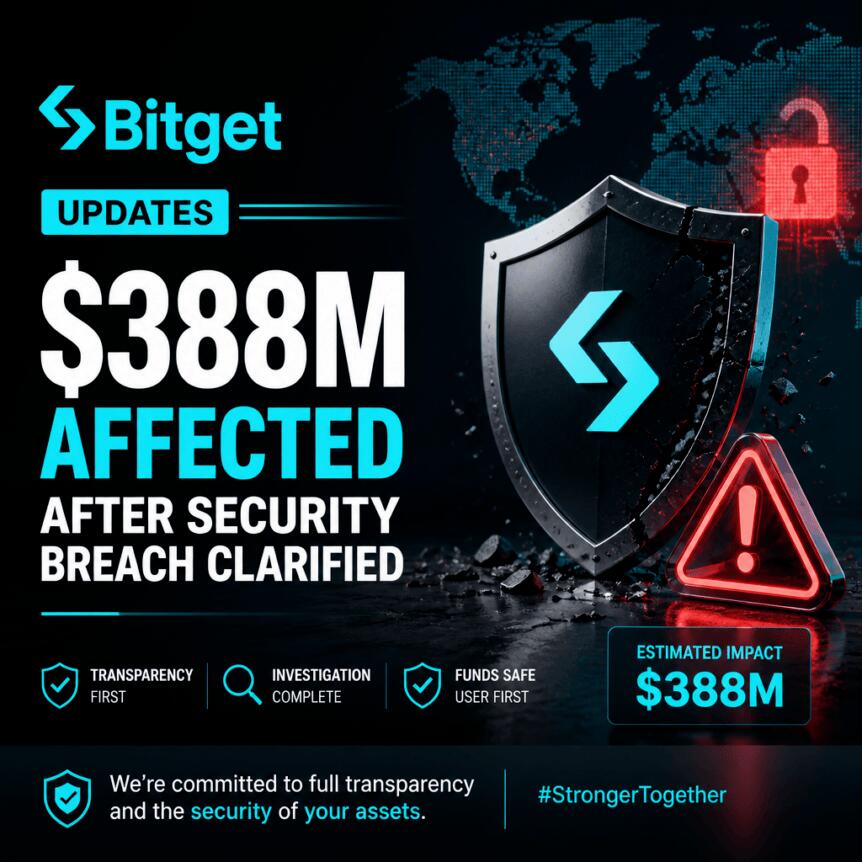
Bitget更新安全事件报告:受影响资产规模上调至约3.88亿美元
加密货币交易所Bitget更新了其安全事件的报告,将受影响的资产规模从最初报告的较小数字上调。在更新的事故报告中,该交易所表示约有3.88亿美元的资产受到影响,高于周四估计的3.52亿美元。
在周五的后续更新中,Bitget确认将继续暂停提币操作,以便进行调查,并推出了一项赏金计划,旨在鼓励冻结或追回被盗资金。交易所将此上调归因于对事件中转账记录的更完整核算,包括在第一份报告中未捕获的网络上的资产。
关键要点
- Bitget将泄露事件的影响范围修订为约3.88亿美元,高于此前报告的3.52亿美元。
- 根据链上监控,约有3.875亿美元被追踪至攻击者控制的地址,比之前披露的数字高出约3500万美元。
- 提币操作仍保持暂停状态,交易所表示事件已得到控制,不再发生未经授权的转账。
- Bitget表示,这一变化反映了更全面的核算,包括初始估算中遗漏的Zcash和TRON网络上的额外受影响资产。
- 此次泄露涉及多个网络,包括EVM链、XRPLedger、Zcash和TRON,且包含多种类型的资产。
重新计算的损失:Bitget数据的变化
Bitget更新的事故报告澄清,首次估算中的受影响金额被低估了。据该交易所称,修订后的数字反映了对泄露期间发生的转账更完整的核算——具体而言,是增加了初始计算中未包含的Zcash和TRON上的受影响资产。
Bitget强调,此次更新并不意味着在事件窗口期内发生了额外的盗窃行为。公司声明事件仍处于可控状态,不可能再发生未经授权的转账。
对于用户和市场参与者而言,这一修订具有实际意义,因为它改变了投资者评估事件严重性以及Bitget必须采取的补救措施范围的方式——特别是针对转移到攻击者控制地址的资产。
资金去向:追踪至攻击者控制的地址
除了更新的总金额外,Bitget报告称,根据链上追踪,3.875亿美元已被转移至攻击者控制的地址。这一数字比周四报道的数字高出约3500万美元。
交易所将这一差异定性为会计 refinements(精细化调整),而非泄露持续时间的延长或新一波提币被盗。Bitget表示,更新的估算包括了涉及Zcash和TRON网络上资产的额外转账,这有助于使其报告的数字与跨受影响链的资金流动更全面视图保持一致。
对于交易者和用户来说,最重要的操作启示是,Bitget的控制措施仍在继续——提币仍然暂停——同时公司专注于识别并可能冻结或追回与黑客攻击相关的资金。
事件中提及的网络和资产
Bitget表示,此次事件涉及的地址跨越多个生态系统,包括以太坊虚拟机(EVM)网络、XRPLedger、Zcash和TRON。交易所列出了被盗的一系列资产,包括:
- XRP
- Ether (ETH)
- USDT(包括Tether的USDt)
- Zcash (ZEC)
- USDC
- USDT0
- XAUt
- BNB
- AVAX
- TRX
然而,后续报告并未直接回应Bitget首席执行官Gracy Chen周四发表的评论。此前的报道指出,她推测可能是朝鲜黑客组织所为,引用了她所描述的与IP相关的线索。随着公司现在专注于重新确定的资金移动范围和响应计划,归属问题与立即确保提币安全和处理Bitget认定的最大跨链盗窃数字的需求是分开的。
赏金计划对回收工作的信号
Bitget的周五更新包括决定保持提币暂停,并启动赏金计划。虽然提供的文章文本中没有包含参与者如何符合资格的细节,但其明确目的是:鼓励冻结或追回被盗资产。
在之前的加密交易所和托管服务泄露案例中,旨在加速资金发现和协调的激励措施已成为一种常见的应对模式——特别是在资产已经跨多个网络转移的情况下。通过将恢复行动与赏金挂钩,Bitget似乎试图在内部控制和法医分析之外扩大搜索范围。
同时,交易所坚持认为“不可能再发生未经授权的转账”,这表明它相信攻击者继续转移资金的能力已被中断——尽管当提币恢复和余额对账时,用户最终需要确认这一点。
与其他近期黑客事件相比的重大行业事故
即使经过更新的核算,Bitget的泄露事件仍然是打击加密行业的最大安全事件之一。该事件现被描述为影响了约3.88亿美元的资产,使其与那些动摇用户信心并迫使快速运营变化的主要交易所事件处于同一类别。
文章还提到了行业周期早期的一个近期基准:2025年2月,黑客从Bybit盗取了价值约15亿美元的Ether。这一比较强调,尽管安全措施随着时间的推移有所改善,但大规模盗窃仍然可能发生——并且恢复工作往往超出初始事件窗口。
对于Bitget的客户,下一阶段的重点很可能是平台能多快完成资产对账,提币暂停能否分阶段解除,以及赏金计划在收回——或至少缓解——最终落入攻击者控制地址的资金部分方面起到什么作用。
随着Bitget继续审查,投资者和用户应关注提币时间表的更新,以及关于赏金计划实施的任何其他运营细节,同时观察证据是否表明交易所声称的 containment(控制)在资金完全追踪和核算后依然成立。











 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注