 BTC
核心洞察
Bitget 的攻击者利用第三方产品中的漏洞获取了内部凭证,并发布了欺诈性的提款指令,而私钥和冷钱包并未受到侵害。
Bitget 表示比特币提款已恢复运行。截至协调世界时+8(UTC+8)17:00,共处理了9,585笔订单,总计4,098.036枚BTC。其他资产将分阶段恢复。
交易所表示,所有受影响资金均由其保护基金100%覆盖,并计划在一周内将保护基金恢复至超过3亿美元的水平。
攻击路径溯源:第三方安全产品
Bitget 于9月28日在确定导致其3.875亿美元安全事故的攻击路径后,恢复了比特币提款服务。该交易所指出,攻击者入侵的是第三方安全产品,而非其私钥或冷钱包。
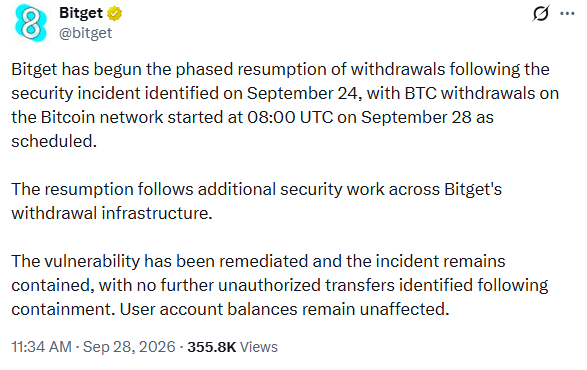
Bitget CEO Gracy Chen 表示,截至协调世界时+8(UTC+8)17:00,Bitget 已处理了9,585笔提款订单,总计4,098.036 BTC。其他资产将通过分阶段部署的方式逐步恢复,预计延伸至10月2日。
Bitget 目前的首要任务已不再仅仅是阻止未经授权的转账,而是在保持控制措施的同时恢复正常提款功能。比特币是首个恢复的主要资产。在更新发布时,已在9,585笔订单中处理了4,098.036枚BTC,这表明重启过程已经满足了大量的提款需求。Bitget 表示,其他加密货币也将分阶段恢复。这一举措遵循了该交易所在9月24日检测到未经授权转账后暂停提款的决定。
保护基金承担财务损失
财务响应是此次更新的另一个核心部分。Bitget 表示,所有受影响的用户资金均由其保护基金100%覆盖。该交易所此前披露,保护基金持有超过4.64亿美元,高于事故影响的估计金额3.516亿美元。Bitget 现在计划在一周内将保护基金恢复至超过3亿美元的水平。
这并不意味着安全事故消失,但它定义了交易所如何吸收报告的损失而不将其转嫁给受影响的用户。Bitget 还强调,冷钱包未受侵害。之前的事故与热钱包和温钱包基础设施有关,而交易所表示其冷钱包持仓仍然安全。
对于客户而言,运营测试很简单:调查和补救工作继续进行的同时,提款功能必须继续正常运行。
加密漏洞问题不止于一家交易所
Bitget 的事件发生在人们对加密漏洞审查日益严格的时期。区分交易所入侵与其他形式的加密滥用变得越来越重要。有些攻击直接针对钱包或基础设施,另一些则利用智能合约逻辑、前端系统或代币发行机制。根据 Bitget 的说法,该案例的核心在于攻击者在获得内部凭证后发出了未经授权的提款指令。因此,这与围绕代币发行和用户欺骗而建立的越来越多的加密骗局不同。
近期 Robinhood Chain 的案例说明了这种差异。据报,匿名链上分析师 Wazz 将至少1,843万美元的提取量归因于7月10日至9月21日期间 Robinhood Chain 上的53个迷因币发行。报告独立确认了其中10次发行的机制以及用于连接它们的一种资金流,但并未独立重现1,843万美元的总额。这些所谓的提取涉及发行活动,而非中心化交易所的安全漏洞。共同点在于控制权。在一个案例中,被盗用的凭证 allegedly 导致了未经授权的提款;在另一个案例中,关联钱包 allegedly 在公开交易前积累了大量新发行的代币。这两者都不应被视为同一类型的加密漏洞。
比特币提款提供首次真实考验
对于 Bitget 而言,BTC 提款的重新启动是平台超越初始遏制阶段的第一个切实迹象。数字提供了早期的运营基准。根据 Chen 的更新,截至协调世界时+8(UTC+8)17:00,已有超过4,000枚BTC在数千笔订单中得到处理。交易所并未表示更广泛的事件调查已经结束。相反,分阶段重新开放表明不同的资产和系统正在被带回恢复的控制之下。这使得下一阶段的重点不再是原始漏洞的大小,而是执行能力。Bitget 现在必须证明提款基础设施在凭证泄露后能正常运作。它还必须重建保护基金以达到其设定的水平。
对于更广泛的市场来说,这一事件再次提醒人们,加密安全风险并不仅仅始于私钥。即使交易所保留对其冷钱包的控制权,当运营系统、凭证或交易授权流程受到侵害时,仍可能面临损失。





 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注