 BTC
 ETH
 TRX
TLDR:核心要点
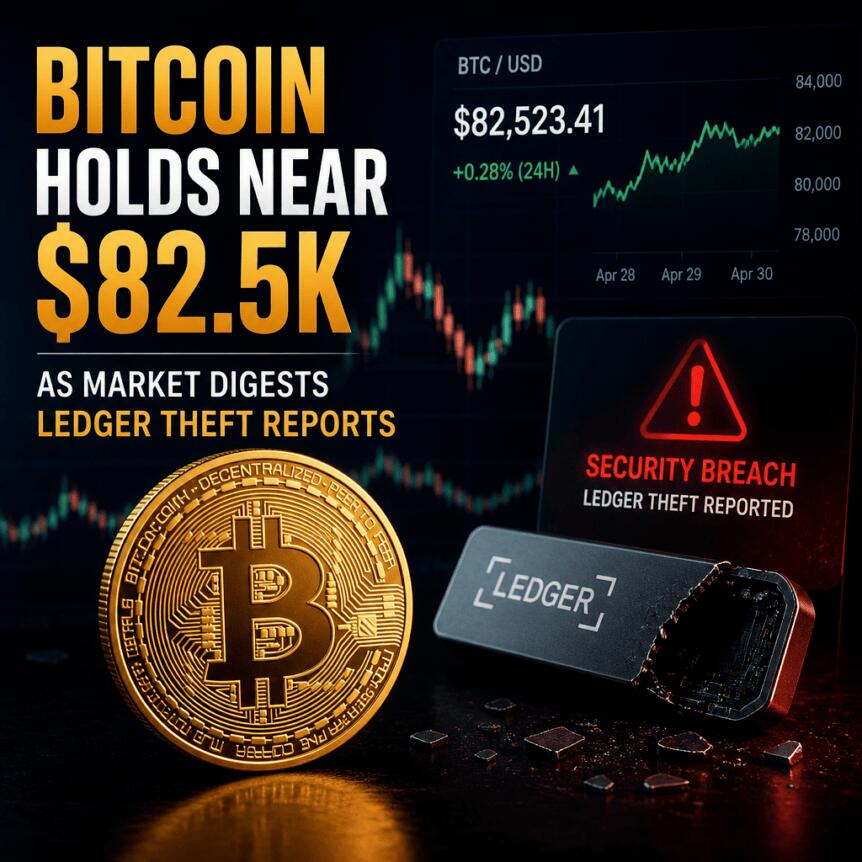
• 超过8600万美元的加密货币损失与涉嫌伪造或篡改的Ledger硬件钱包有关。
• Ledger已要求经销商CryptoBilis暂停销售和发货,以便继续调查。
• 链上分析师Specter追踪了资金在比特币、以太坊和TRON网络间的流动,涉及数百个受害者的钱包。
• CZ将此次事件描述为疑似针对单一供应商的局部供应链攻击,而非Ledger全线产品的漏洞利用。
Ledger硬件钱包攻击的可能经过
据报道,此次事件引发了人们对受损硬件钱包如何暴露加密资产安全风险的担忧。硬件钱包通常将私钥离线存储,从而减少遭受互联网攻击的风险。然而,这种保护机制的前提是用户收到的是未经篡改的真品设备。
如果伪造或篡改过的设备通过经销商流入市场,攻击者可能在客户开始使用设备之前就破坏了钱包的安全性。目前提供的信息并未确切说明这些可疑设备是如何促成上述盗窃行为的。Ledger的调查需要确定具体的入侵手段并识别受影响的产品范围。
Specter的链上分析确定了多个接收来自受害者资金的地址,这些资金分布在三大主要区块链网络上。X(原推特)和Reddit上有报道称,部分Ledger用户遭遇了钱包被清空的情况。我追踪了这些被盗地址,发现从数百个受害者钱包中流入了资金,涉及以太坊、TRON和比特币等多个主要区块链。
确定的地址包括以bc1q开头的比特币地址、以T开头的TRON地址以及以0x开头的以太坊地址。这种跨链活动表明,报告的损失范围超出了单一加密货币。尽管报告损失超过8600万美元,规模显著,但现有信息尚未提供按区块链划分的最终明细、确认的受害者人数或总追回金额。
Ledger用户应了解的8600万美元加密盗窃案详情
Ledger指示CryptoBilis暂停销售和发货,这是在调查进行期间的预防性措施。这并不意味着Ledger的全部硬件钱包产品线都已被攻破。CZ同样表示,现有证据指向一起涉及单一供应商的局部供应链攻击。少数人可能购买了假冒(或篡改)的Ledger设备。
对于加密持有者而言,此次事件凸显了一种超越软件漏洞和交易所泄露的安全风险。通过可信渠道购买硬件钱包有助于降低接触到假冒产品的风险。用户在验证设备和设置钱包时,应遵循制造商的官方指导。
任何对近期购买的设备感到担忧的用户,应避免在未经验证的软件或网站上输入现有的助记词。助记词可以直接访问由该钱包控制的资金。怀疑设备已受损的用户应遵循官方安全指南,并将资产转移至经过验证的安全钱包中。
此次调查也突显了区块链分析在跨网络追踪被盗加密货币中的作用。Specter确定了与报道中的盗窃行为相关的多个地址,为调查人员追踪资金流向提供了潜在线索。CZ表示,他期望行业参与者协助追踪和追回资产。
目前的关键区别在于:这是疑似经销商层面的入侵,还是Ledger更广泛的硬件钱包系统中存在的已确认漏洞。调查必须明确设备是如何被攻陷的、有多少用户受到影响,以及是否有资金可以追回。









 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注