 SOL
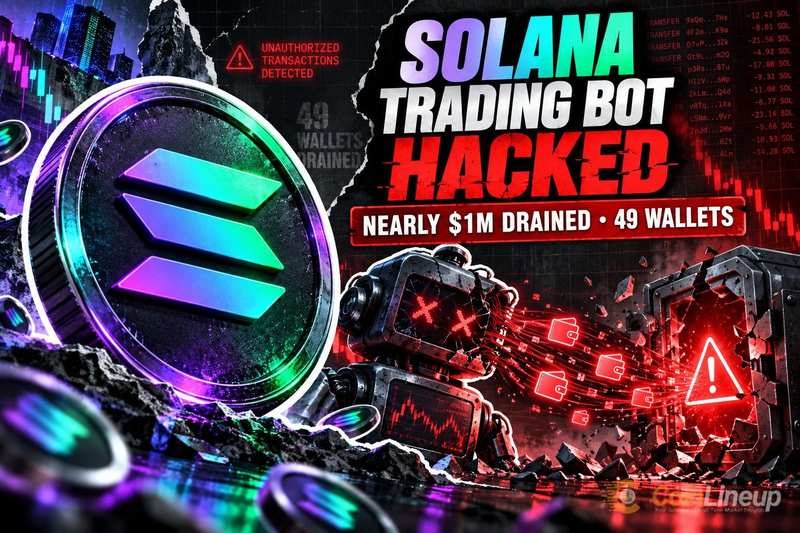
Solana 交易机器人遭黑客攻击,近 100 万美元资金从 49 个用户钱包中被盗
据报道,一个 Solana 交易机器人遭到黑客入侵,导致近 100 万美元资金从 49 个用户钱包中被盗。这一事件是一个鲜明的警示:自动化交易工具在运行时必须访问用户的资金,因此存在真实的安全风险,而大多数用户在连接钱包之前可能并未充分考虑到这一点。
事件经过
据相关报道,Solana 生态系统内运行的一个交易机器人遭到破坏,导致用户钱包中的资金被转走。根据追踪该事件的链上监控账户显示,涉及 49 个受影响钱包的总损失金额接近 100 万美元。
截至目前,具体是哪个机器人、精确的攻击方法以及漏洞的时间线尚未得到独立证实。所有数据应视为已报告内容,需等待相关服务提供商的官方披露才能最终确认。Bloom Trading 在社交媒体平台 X 上发布的帖子指出了这一事件,并敦促用户采取保护措施。随后,该账户发布了后续帖子,提供了关于此次泄露事件的更多细节。这种通过社交媒体进行的公开披露在加密货币安全事件中很常见,因为速度往往比等待正式的事故调查报告更为重要。
这并非 Solana 生态系统中孤立的事件。此前,与 Drift 协议漏洞利用相关的钱包曾向 Tornado Cash 转移了 1.09 亿美元,突显出基于 Solana 的平台反复成为 sophisticated(复杂/高级)攻击者目标的情况。
为什么交易机器人具有独特风险
交易机器人是一种软件,代表用户自动执行买卖订单。为此,它需要获得与您的钱包交互的权限,这意味着它可以移动资金,而无需您手动批准每笔交易。
这种权限模型带来了风险。如果机器人的后端被攻破,攻击者可能会利用同样的权限来清空您的钱包。用户的个人钱包可能是完全安全的,但位于中间的第三方服务成为了故障点。
交易机器人主要通过两种方式被攻破。首先,服务本身可能在服务器或智能合约层面被黑客攻击。其次,恶意行为者可能控制机器人的签名密钥,即用于授权交易的数字凭证。这两种情况都可能导致类似此次报告的巨额资金被盗事件。
Solana 的高速和低费用使其对交易机器人极具吸引力。但这些相同的特性也意味着,一旦攻击者获得访问权限,资金的移动速度将快于用户的反应速度。交易在几秒钟内结算,留给用户干预的时间窗口非常小。
Solana 交易者现在应采取的措施
如果您在任何 Solana 交易机器人上使用任何功能,无论您是否受到此次特定事件的影响,都值得立即采取以下步骤:
第一,检查您授予的权限。代币授权(您允许程序花费您代币的权限)可以无限期保持活跃状态。诸如 Jupiter 等 Solana 主要聚合器平台上的 Solana 钱包撤销功能等工具,允许您查看并撤销活跃的授权。
第二,使用专用钱包进行机器人活动。仅保留机器人运营所需的资金。您的主要持仓应存放在另一个从未连接到任何第三方服务的单独钱包中。
第三,遵循您所使用的任何交易机器人服务的官方渠道。如果发生漏洞,有关恢复和撤销的首批指令将来自服务的官方账户。社交媒体上的非官方恢复提议几乎总是针对同一受害者的二次诈骗。
此类安全事件并非加密货币独有。影响交易平台的基础设施漏洞在传统金融领域也暴露了数万台服务器。加密货币的区别在于,一旦资金离开您的钱包,通常没有补救措施。没有退款、没有存款保险,也没有中央机构来逆转交易。
实际的启示很简单:任何能够移动您资金的服务,也是攻击者可以瞄准的表面。连接到单个钱包的机器人、协议和平台越多,这个表面就越大。对于 Solana 或任何其他链上的普通用户来说,保持连接最小化并定期审查权限是最直接的保护手段。












 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注