大V推荐
-
 @cz_binance
购买本书(所得款项将捐赠给慈善机构): 英文: a.co/d/08NMxBOH 中文: a.co/d/01f7iQTn @binance @BNBchain @YZiLabs @GiggleAcademy
@cz_binanceCZ 🔶 BNB
@cz_binance购买本书(所得款项将捐赠给慈善机构): 英文: a.co/d/08NMxBOH 中文: a.co/d/01f7iQTn @binance @BNBchain @YZiLabs @GiggleAcademy
-
 @Bitcoin
-暂无简介-
-
Nayib Bukele
 @nayibbukele
-暂无简介-
-
 @VitalikButerin
我选择平衡。第一级的平衡。 mi pinxe lo crino tcati slatestarcodex.com/2018/09/12/in-…
@VitalikButerinvitalik.eth
@VitalikButerin我选择平衡。第一级的平衡。 mi pinxe lo crino tcati slatestarcodex.com/2018/09/12/in-…
-
 @coinbase
-暂无简介-
@coinbaseCoinbase 🛡️
@coinbase-暂无简介-
-
 @Cointelegraph
自2013年以来的可靠加密媒体 · 新闻、研究、播客等 · 探索:linktr.ee/cointelegraph_…
@CointelegraphCointelegraph
@Cointelegraph自2013年以来的可靠加密媒体 · 新闻、研究、播客等 · 探索:linktr.ee/cointelegraph_…
最近活跃
-
 @zerohedge
-暂无简介-
@zerohedgezerohedge
@zerohedge-暂无简介-
-
 @Bybit_Official
终极加密货币交易平台及Web3生态 | 全球7000万+交易者 | @BybitPlus | Lazarus猎手行动:lazarusbounty.com #CryptoArk #BybitTradFi
@Bybit_OfficialBybit
@Bybit_Official终极加密货币交易平台及Web3生态 | 全球7000万+交易者 | @BybitPlus | Lazarus猎手行动:lazarusbounty.com #CryptoArk #BybitTradFi
-
 @Gate
Gate.com | 前三大加密货币交易所 | 12年以上 | 5000万用户 | 4400多种代币 | @redbullracing 赞助商 | @Inter 袖标合作伙伴 | 电报: t.me/GateCom_EN
-
toly 🇺🇸
 @aeyakovenko
Solana Labs联合创始人。获奖手机创造者。非财务建议(NFA),别相信我,大多是技术胡言乱语。solanamobile.com
@aeyakovenkotoly 🇺🇸
toly 🇺🇸
@aeyakovenkoSolana Labs联合创始人。获奖手机创造者。非财务建议(NFA),别相信我,大多是技术胡言乱语。solanamobile.com
-
 @APompliano
企业家、投资者和终身学习者。 每日写作:pompletter.com 每日节目:pompdesk.com 播客:pompyoutube.com 我的第一本书:pompbook.com
@APomplianoAnthony Pompliano 🌪
@APompliano企业家、投资者和终身学习者。 每日写作:pompletter.com 每日节目:pompdesk.com 播客:pompyoutube.com 我的第一本书:pompbook.com
-
Elon Musk
 @elonmusk
-暂无简介-

CertiK Alert
-暂无简介-

在Hyperliquid上的XMR1部署者将5.2M XMR1转移至新地址,并以$13.3M的价格售出。
资金已桥接至Ethereum。
CertiK报告安全仪表盘 👇
保持警惕!
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 287
11月10日,Arcus因整数下溢漏洞遭到攻击,导致约2.23M USDG损失。
在此查看我们的完整分析👇
CertiK Report Security Dashboard 👇
- 456
- 789
- 123
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 2
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 2
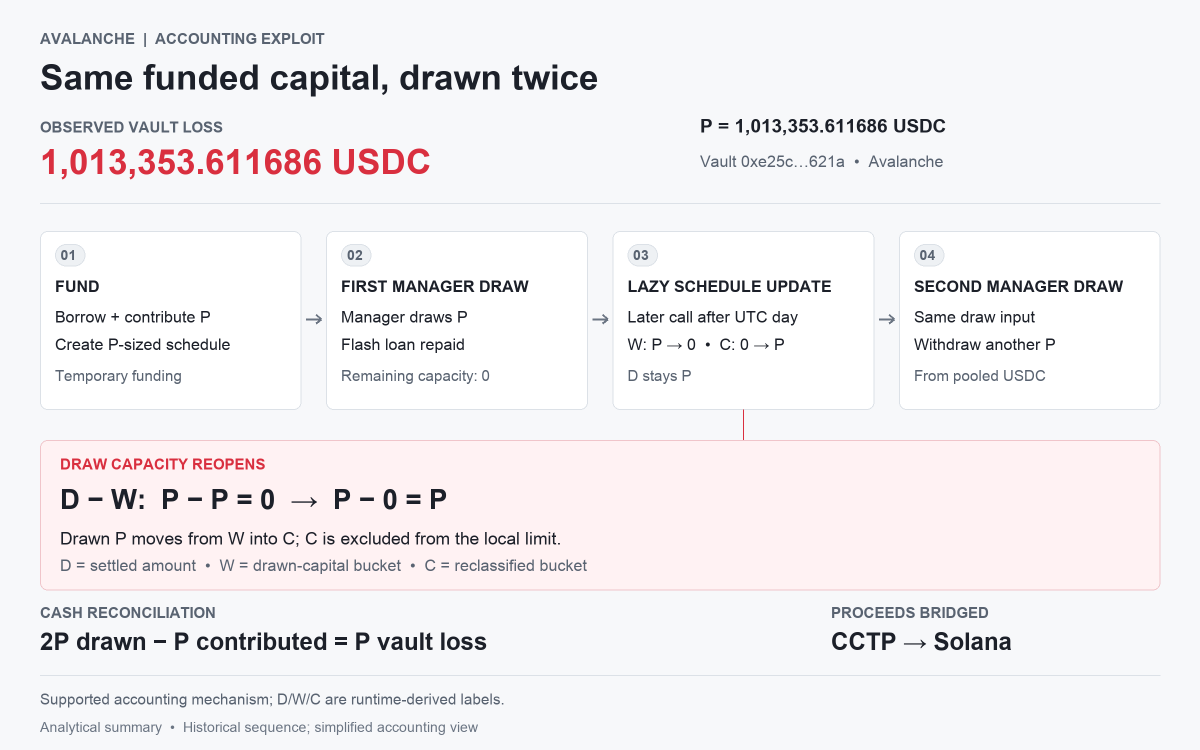
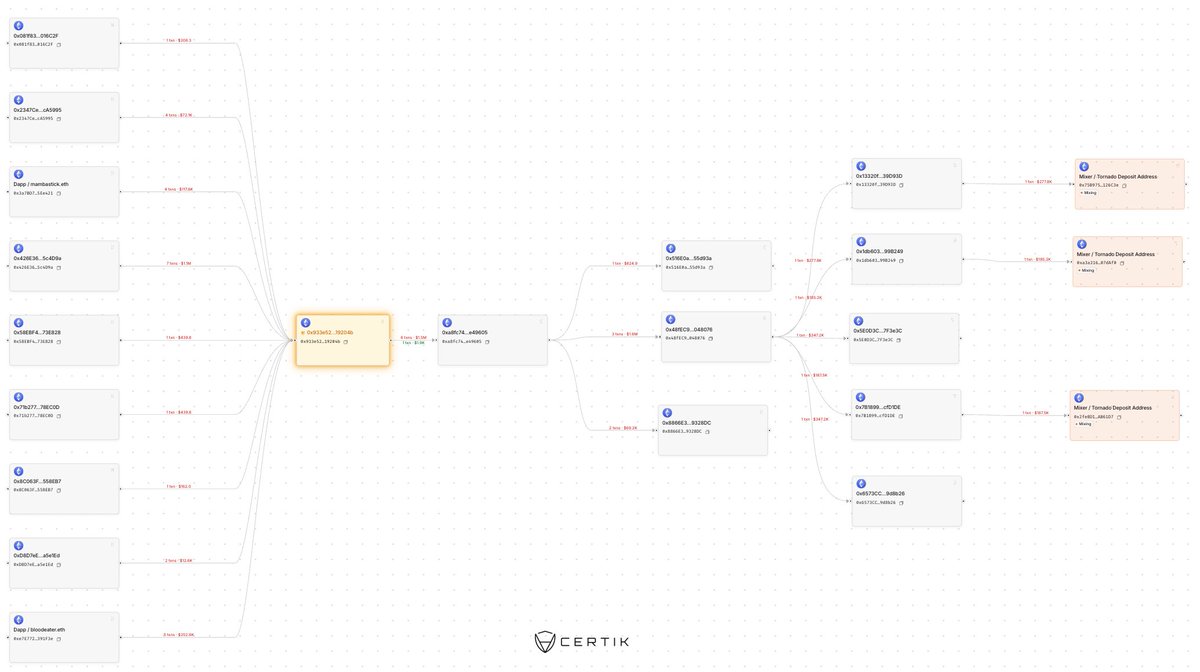
一个Avalanche金库在漏洞中损失了约1.01M USDC。
计划的会计更新重新打开了已使用的提取额度,使得针对同一笔资金进行第二次提取成为可能。
CertiK报告安全仪表板👇
- 320
- 150
- 80
- 20
- 450
- 499
- 221
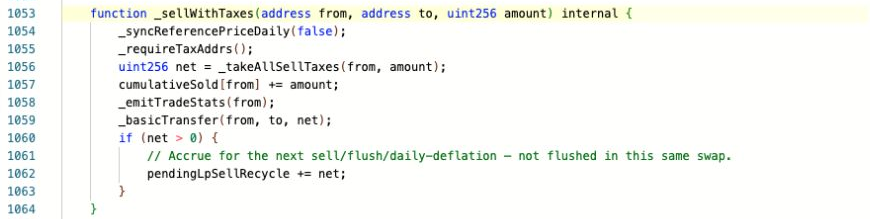
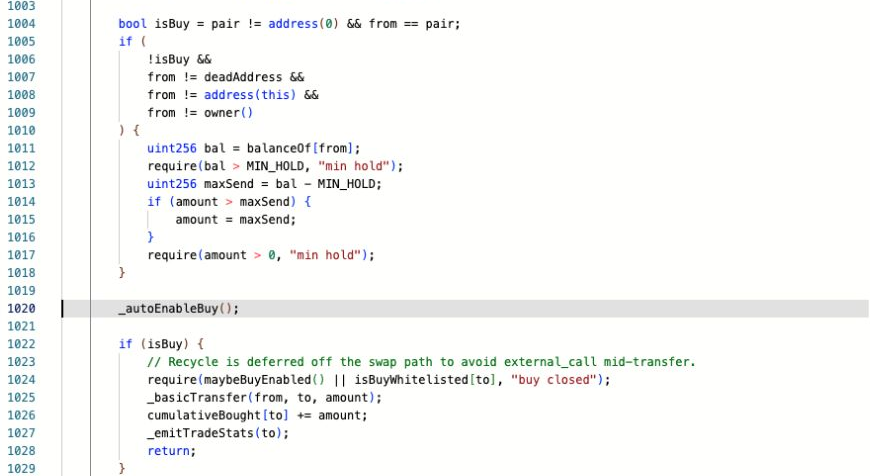
我们目睹了一起约$820K的漏洞利用事件。
$NEM 在代币进入池子时创建了 'pendingLpSellRecycle',但在代币离开后仍未移除,导致现有的 NEM 储备被燃烧和操纵。
CertiK 报告安全仪表盘 👇
- 150
- 320
- 890
- 45
- 12
- 275
- 8
- 6
10月11日,PaperTrade报告了针对Hyperliquid BBO的操纵企图。
在此阅读我们的完整分析👇
CertiK Report Security Dashboard 👇
- 487
- 235
- 612
- 15
我们观察到@79thVault有可疑动向。
通过特权函数卖出了2.01M 79AU,将16.2k BNB(约1250万美元)转移至攻击者:
约90%的代币持有在: ,并提供了10%的赏金。
保持警惕!
- 482
- 35
- 12
- 8
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 2
我们在Base上观察到可疑的资金流动。
一个新部署的代理合约被用来从金库中借出约1,783 aBaswstETH,
随后通过Aave赎回为约1,783 wstETH(约600万美元),目前位于
保持警惕!
- 499
- 221
- 491
- 52
- 20
- 310
- 15
- 6
- 382
- 156
- 721
- 94
- 45
- 618
- 28
- 11
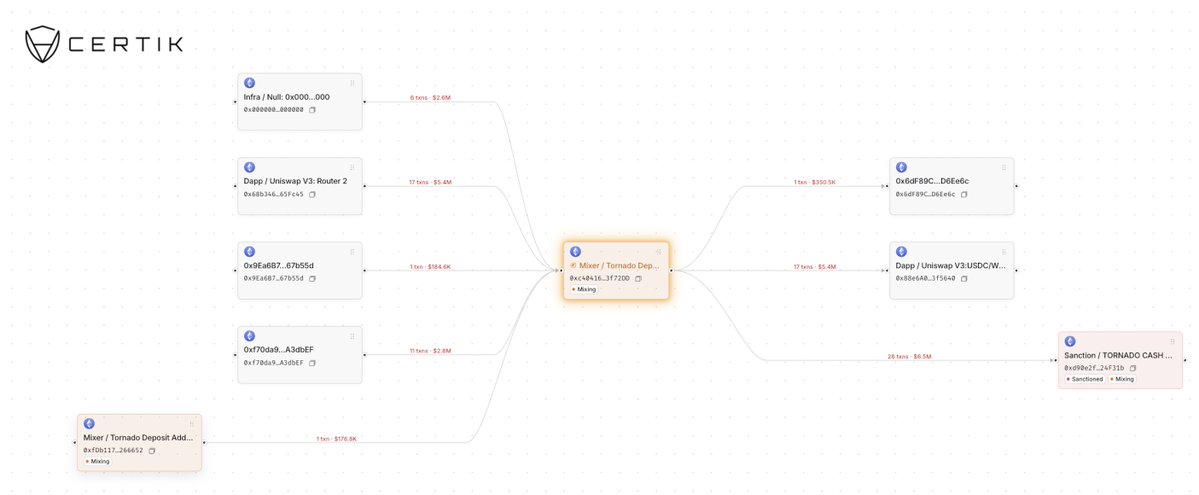
我们检测到一笔2658.9 ETH(约665万美元)的存款进入Tornado Cash。
资金追溯到@TectonicFi的利用漏洞者,该利用漏洞者通过虚增抵押品制造了约1.2亿美元的坏账(已回滚),并桥接出约665万美元。
保持警惕!
- 423
- 108
- 35
- 7
- 320
- 150
- 80
- 250
Tectonic.cro
- 7
- 576
- 23
- 13
- 2
- 1
- 80
- 11
- 11
- 547
- 12
- 10
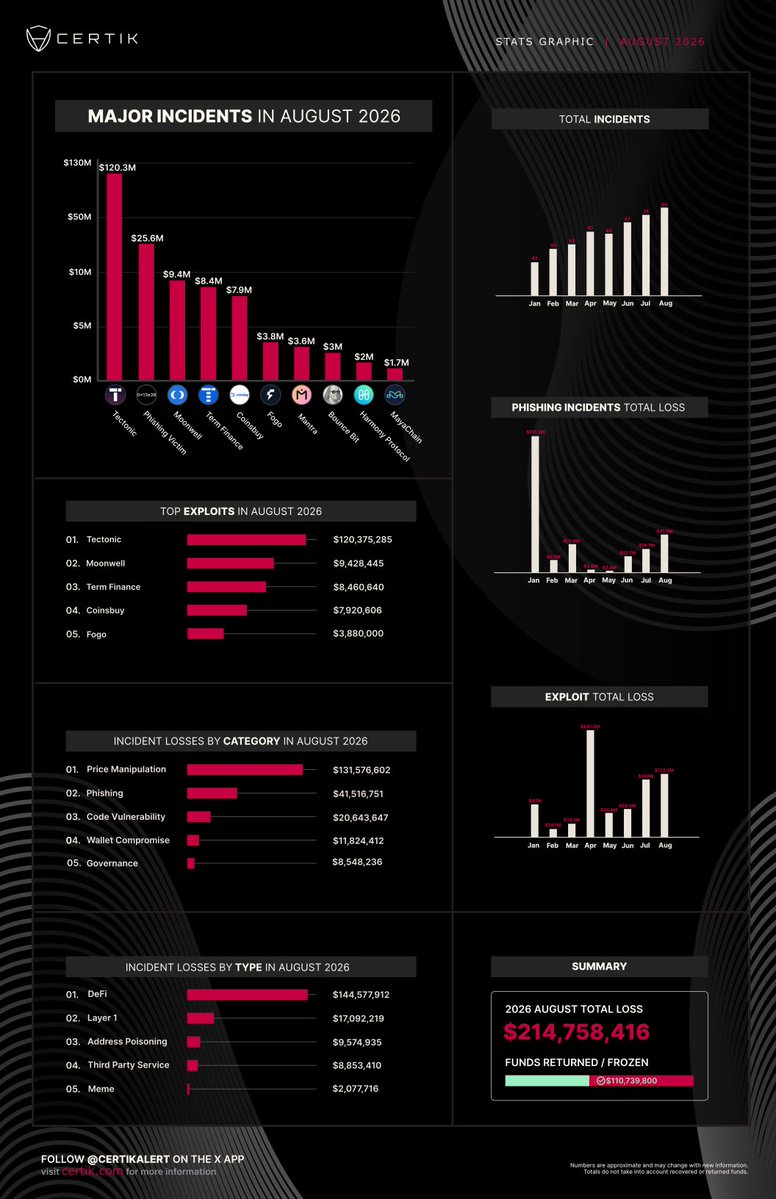
我们已发现@MoonwellDeFi借贷市场在Base链上被利用。
攻击者操纵了相对不流动的MAMO抵押品价格,然后借出了真实的cbBTC
例如:
约$8.7M现已汇集于
保持警惕!
- 1
- 301
- 1
- 1
- 1
- 1
- 21
- 31
- 51
- 299
- 1
- 1
Term Labs
- 853
- 550
- 29
- 201
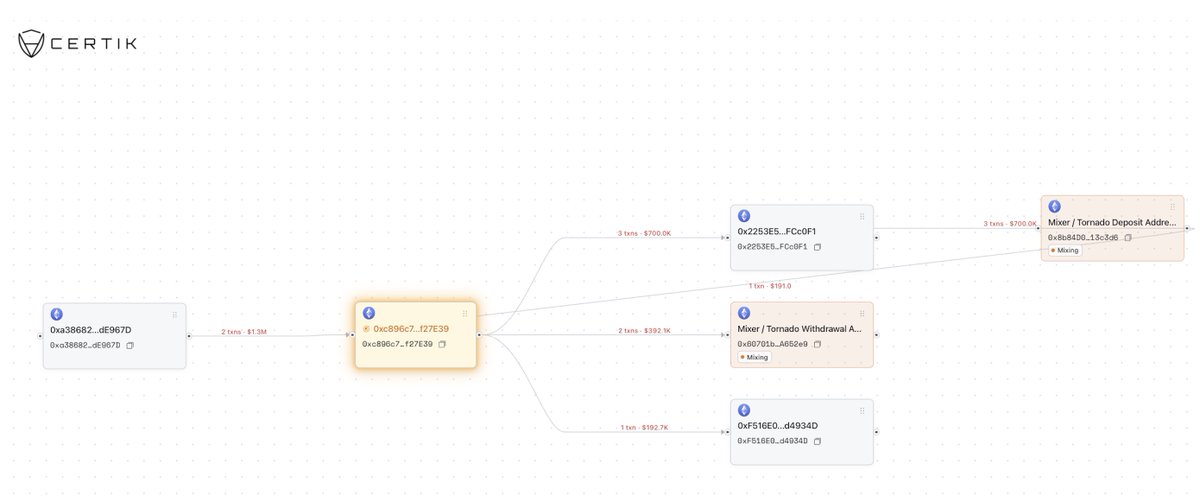
我们检测到Tornado Cash存款,其追溯到8月11日从@vultisig相关地址流出的一笔可疑的$1.284M USDC:
约$1.092M USDC被兑换成575.4 ETH,然后从两个EOA地址存入Tornado Cash。
保持警惕!
- 89
- 67
- 45
- 397
- 56
- 123
- 45
- 123
- 156
- 78
- 11
- 9
- 3
- 2
- 6
- 189
- 34
- 22
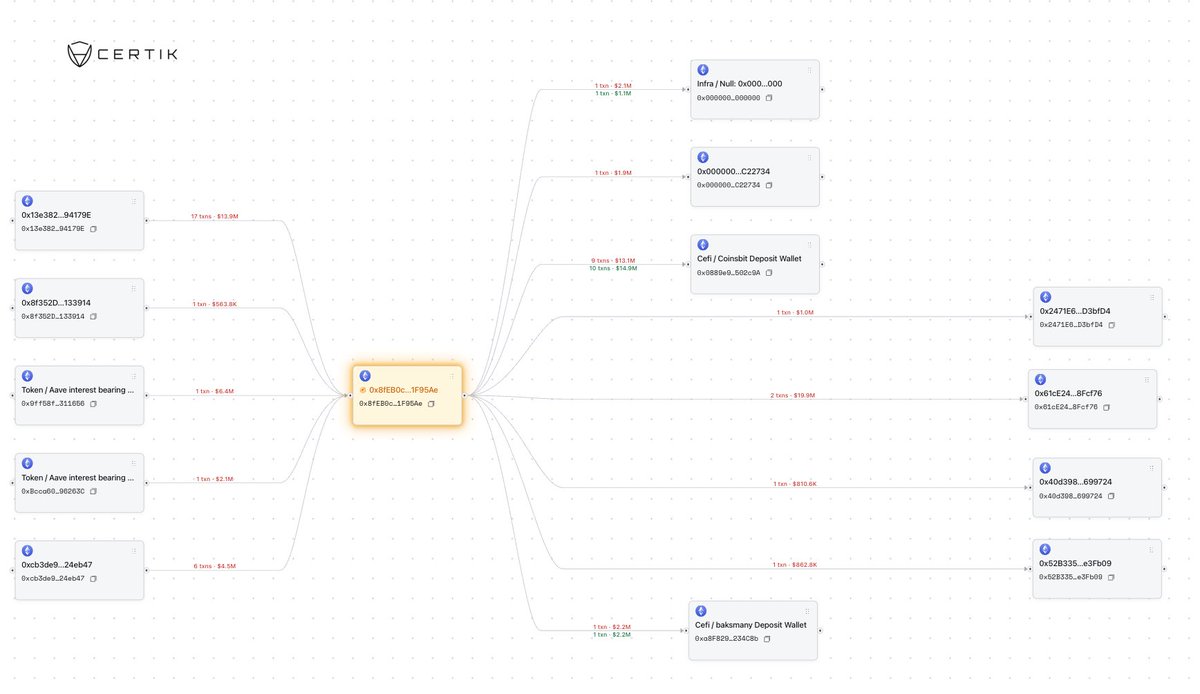
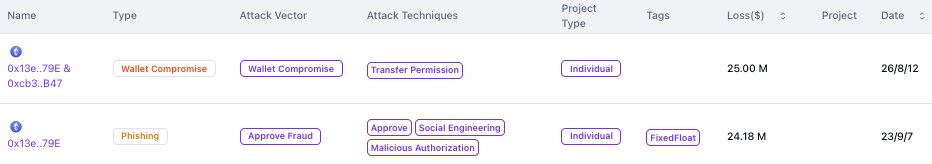
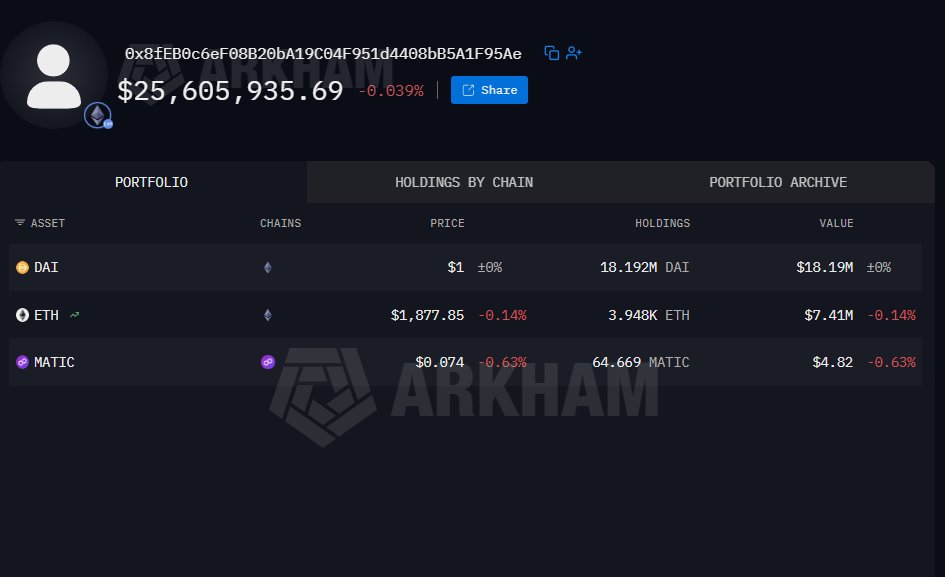
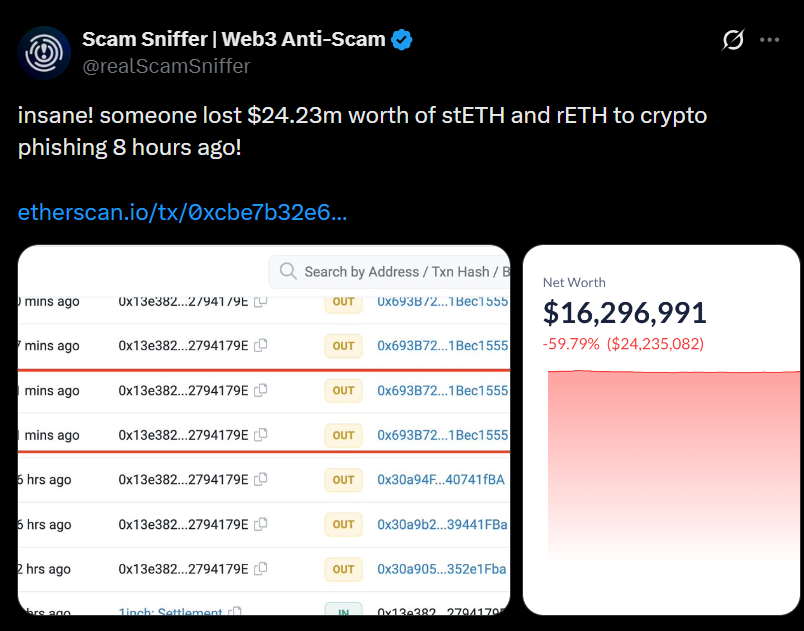
受害者地址0x13e382dfe53207E9ce2eeEab330F69da2794179E被抽走了约$25M的资产,这是自2023年以来的第二次。
大部分资产已被兑换为DAI,现在位于。
保持警惕!
Specter
- 750
- 584
- 54
- 194
Term Labs
- 853
- 550
- 29
- 201
我们检测到Tornado Cash存款,其追溯到8月11日从@vultisig相关地址流出的一笔可疑的$1.284M USDC:
约$1.092M USDC被兑换成575.4 ETH,然后从两个EOA地址存入Tornado Cash。
保持警惕!
- 89
- 67
- 45
- 397
- 56
- 123
受害者地址0x13e382dfe53207E9ce2eeEab330F69da2794179E被抽走了约$25M的资产,这是自2023年以来的第二次。
大部分资产已被兑换为DAI,现在位于。
保持警惕!
Specter
- 750
- 584
- 54
- 194
一个Avalanche金库在漏洞中损失了约1.01M USDC。
计划的会计更新重新打开了已使用的提取额度,使得针对同一笔资金进行第二次提取成为可能。
CertiK报告安全仪表板👇
- 320
- 150
- 80
- 20
- 450
我们已发现@MoonwellDeFi借贷市场在Base链上被利用。
攻击者操纵了相对不流动的MAMO抵押品价格,然后借出了真实的cbBTC
例如:
约$8.7M现已汇集于
保持警惕!
- 1
- 301
- 1
- 1
- 1
- 1
- 21
- 31
- 51
- 299
- 1
- 1
- 499
- 221
在Hyperliquid上的XMR1部署者将5.2M XMR1转移至新地址,并以$13.3M的价格售出。
资金已桥接至Ethereum。
CertiK报告安全仪表盘 👇
保持警惕!
- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 287
- 382
- 156
- 721
- 94
- 45
- 618
- 28
- 11
我们发现约587万美元的资金通过0xeEeEEe53033F7227d488ae83a27Bc9A9D5051756被盗。
攻击者通过公共函数注册为AllowedOrderSigner,然后执行订单从受害者处转移资金。
请撤销对该漏洞合约的任何批准。
保持警惕!


- 102
- 397
- 1
- 489
- 11
- 1
- 1
- 1
- 1
- 1
- 21
- 341
- 3
- 17
我们观察到@79thVault有可疑动向。
通过特权函数卖出了2.01M 79AU,将16.2k BNB(约1250万美元)转移至攻击者:
约90%的代币持有在: ,并提供了10%的赏金。
保持警惕!
- 482
- 35
- 12
- 8
@TransitFinance exploiter 已从以太坊 EOA 0x9db82d911328196d50C36450B1Ef5985DF15732B 存入 832.9 ETH(约180万美元)。
保持警惕!

- 500
- 321
- 178
@UXLINKofficial 的漏洞利用者当前正在向Tornado Cash转移资金。
目前已转移3,700 ETH。
提醒一下,UXLink在2025年9月遭黑客攻击损失约4200万美元,据信由某个国家行为体实施。
- 301
- 277
我们发现一个私钥泄露事件影响了“Polymarket UMA CTF Adapter Admin”及可能另外两个地址,导致约57.5万美元的Matic和USDC被转移。
保持警惕!

Polymarket Developers

调查结果表明用于内部充值操作的钱包的私钥遭到泄露,而非合约或核心基础设施。
更多更新将跟进。
- 101
- 521
- 541
- 52
- 100
- 20
- 359
- 15
- 5
angus
- 101
- 221
- 992
- 52
- 20
- 808
- 15
- 5
我们发现了一笔可疑交易,从@VerusCoin Verus-Ethereum桥接合约(地址:0x71518580f36feceffe0721f06ba4703218cd7f63)中抽走了约1140万美元(1625.36 ETH + 103.56 tBTC + 147.65K USDC)的资产。
保持警惕!

- 520
- 11
- 201
- 5
- 3
- 301
- 2
截至目前,四月已损失超过约6.33亿美元,这是自2022年3月(约7.15亿美元)以来的最高损失,不包括2025年2月(Bybit)。
损失主要集中在KelpDAO和Drift Protocol的黑客攻击上,初步损失约5.76亿美元。

- 101
- 221
- 491
- 52
- 20
- 310
- 15
- 5

- 402
- 97
今日快讯
-
2026-11-20
五年前投资1万美元的Cardano,如今价值几何
-
2026-11-20
比特币较1月高点下跌36.3%…标普500年初上涨4.8%
-
2026-11-20
香港《宪报》刊登建议中的证监会加密货币公司牌照法案
-
2026-11-20
比特币价格预测:日元汇率达159.6,日本央行十二月加息,BTC跌破62,000美元
-
2026-11-20
银行家要求FASB暂缓将稳定币认定为现金,背景是Sky的15亿美元储备风波
-
2026-11-20
市场重现2024年走势:在2027年第一季度潜在反弹前,这5种加密货币值得买入
-
2026-11-20
恐慌情绪持续蔓延!鲸鱼大举行动,比特币、以太坊及山寨币百万美元交易引发关注
-
2026-11-20
XRP价格:短暂突破1美元后回落至0.96美元,ETF资金持续流出
-
2026-11-20
币安黑客转移近6亿美元ETH,通过THORChain和Chainflip洗钱
-
2026-11-20
Liquid 报告安全事件:细节尚未确认

 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
