巴黎Ledger公司审查经销商管控与防篡改措施
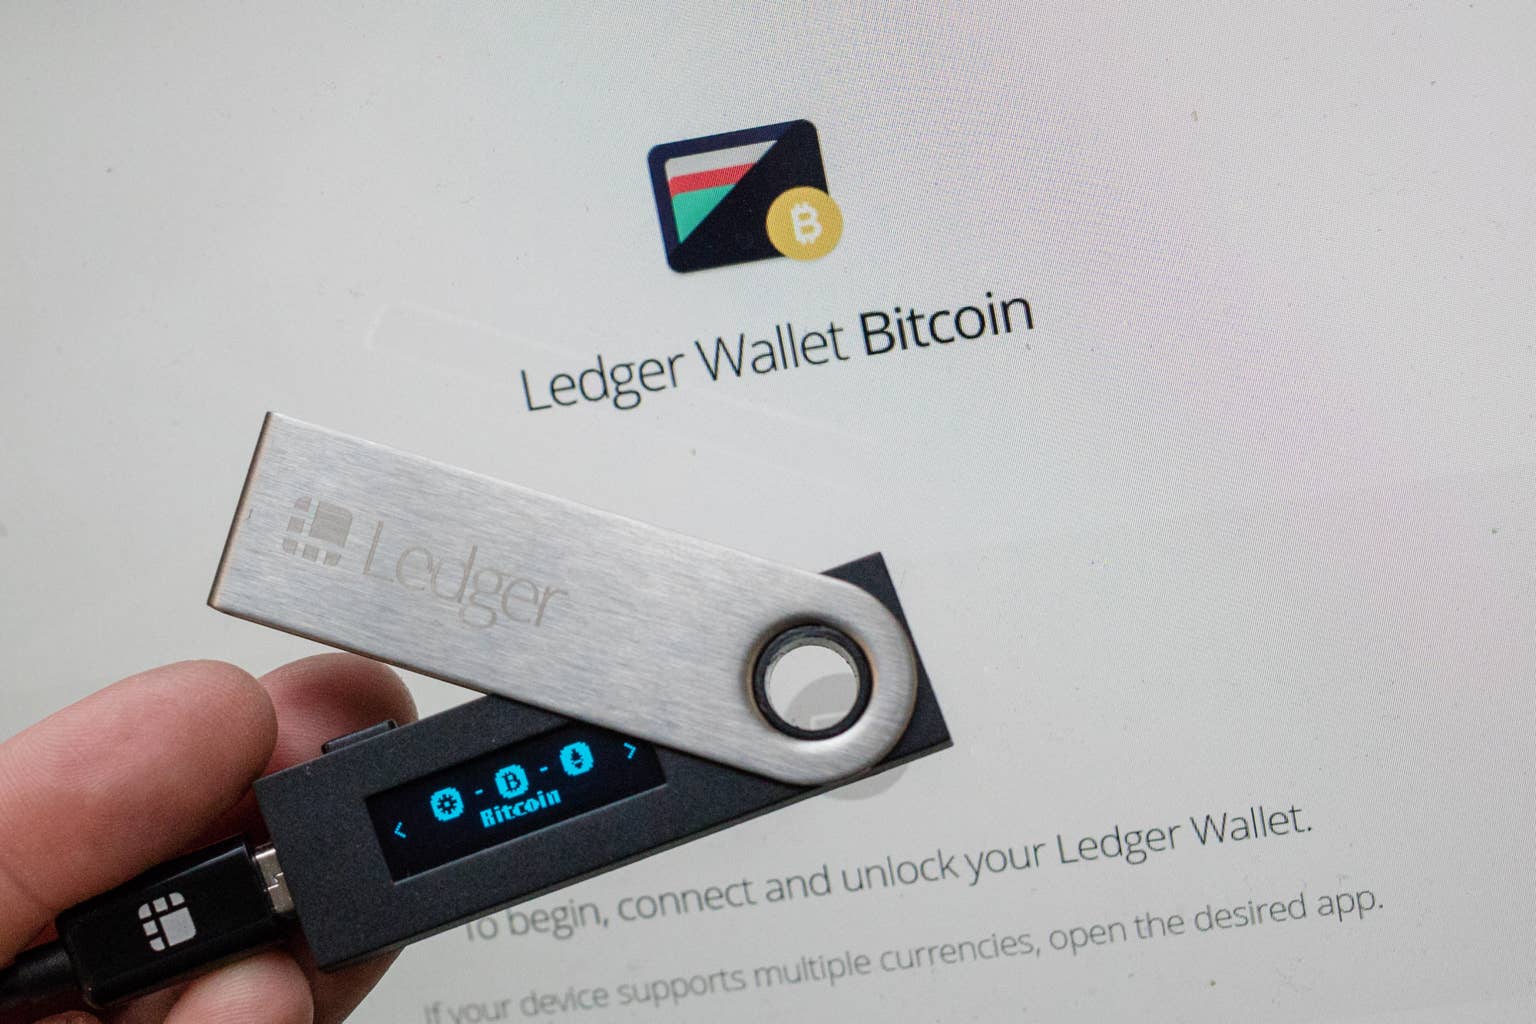
在部分硬件钱包被植入间谍软件导致约9000万美元加密货币被盗后,总部位于巴黎的Ledger公司正在对其经销商管控机制和防篡改保护措施进行全面审查。Ledger将此次盗窃事件描述为一起物理供应链攻击,而非其软件或内部系统遭受的黑客入侵。
植入物运作机制揭秘
根据Ledger在X平台发布的调查更新,一家东南亚经销商CryptoBilis销售的设备中发现了间谍芯片。该芯片能够从屏幕上读取用户的24词助记词恢复短语,并通过内置eSIM卡利用移动网络将这些敏感信息发送出去。
Ledger强调,该植入物并未接触设备的安全元件(Secure Element),也未对交易过程进行任何篡改。
此前,Mt. Gox前CEO马克·卡佩莱斯(Mark Karpelès)在X平台上发文称,他在新加坡机场购买的一台未使用的Ledger Flex设备中也发现了间谍植入物。买家Ben Yorke在新加坡机场购入该设备,并确认零售商为Metapod。Ledger表示,目前所有已确认的损失均追溯至CryptoBilis销售的设备,且尚未核实涉及其他渠道购买的钱包发生的盗窃案件。
零售渠道受挫
另有报道指出,德国零售商MediaMarkt也出现了被篡改的设备。MediaMarktSaturn集团的一位发言人向彭博社证实,该集团已从实体店及其在线平台下架了所有该制造商的产品。
Ledger首席执行官帕斯卡尔·戈蒂埃(Pascal Gauthier)在X平台上表示:“物理供应链篡改是整个行业面临的风险。”他补充道,Ledger正在审查直接销售和经销商渠道的控制措施。
戈蒂埃提醒道:“网上流传的一些说法和数据尚未经过验证。骗子往往会利用此类事件谋取利益。请仅依赖Ledger官方渠道获取最新信息。”
CTO呼吁用户配合调查
Ledger首席技术官查尔斯·吉勒梅特(Charles Guillemet)请求用户将可疑设备寄送给Ledger进行检测。公司表示,针对是谁篡改了这些设备的调查仍在进行中。
吉勒梅特警告用户:“如果您从CryptoBilis购买了Ledger签名设备且尚未初始化,请勿设置。如果您已经设置,请立即将资产转移到使用全新助记词恢复短语的新设备上。”
损失估算与防范建议
据Galaxy Digital研究数据显示,损失金额已超过9000万美元。CoinDesk援引链上数据估计,涉及300多个钱包的损失高达9320万美元,其中Tether已冻结价值1000万美元的USDT稳定币。
Ledger方面尚未确认受害者总数及具体损失金额。该公司已通知CryptoBilis的客户:不要初始化未使用的设备;对于已经初始化的用户,应立即将资金转移至配备全新助记词恢复短语的新设备中。














 交易所
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注